
В инструкции описаны настройки Групповых политик в on-premises инсталляции — какие фичи включить и какие настройки произвести для запуска продукта.
Документ предназначен для использования администраторами организации.
-
Доступ к серверу Мессенджер и ВКС.
-
Доступ к веб-интерфейсу установщика VK WorkSpace
http://<ваш_домен>:8888. -
Доступ к серверу VK WorkSpace и к Панели администратора VK WorkSpace
https://biz.<ваш_домен>. -
Доступ к Расширенной панели
https://biz.<ваш_домен>/admin. -
Доступ к Панели работы с внутренними настройками системы
https://biz.<ваш домен>/admin/misc. -
Сетевой доступ между сервисами Мессенджер и ВКС и сервисами VK WorkSpace:
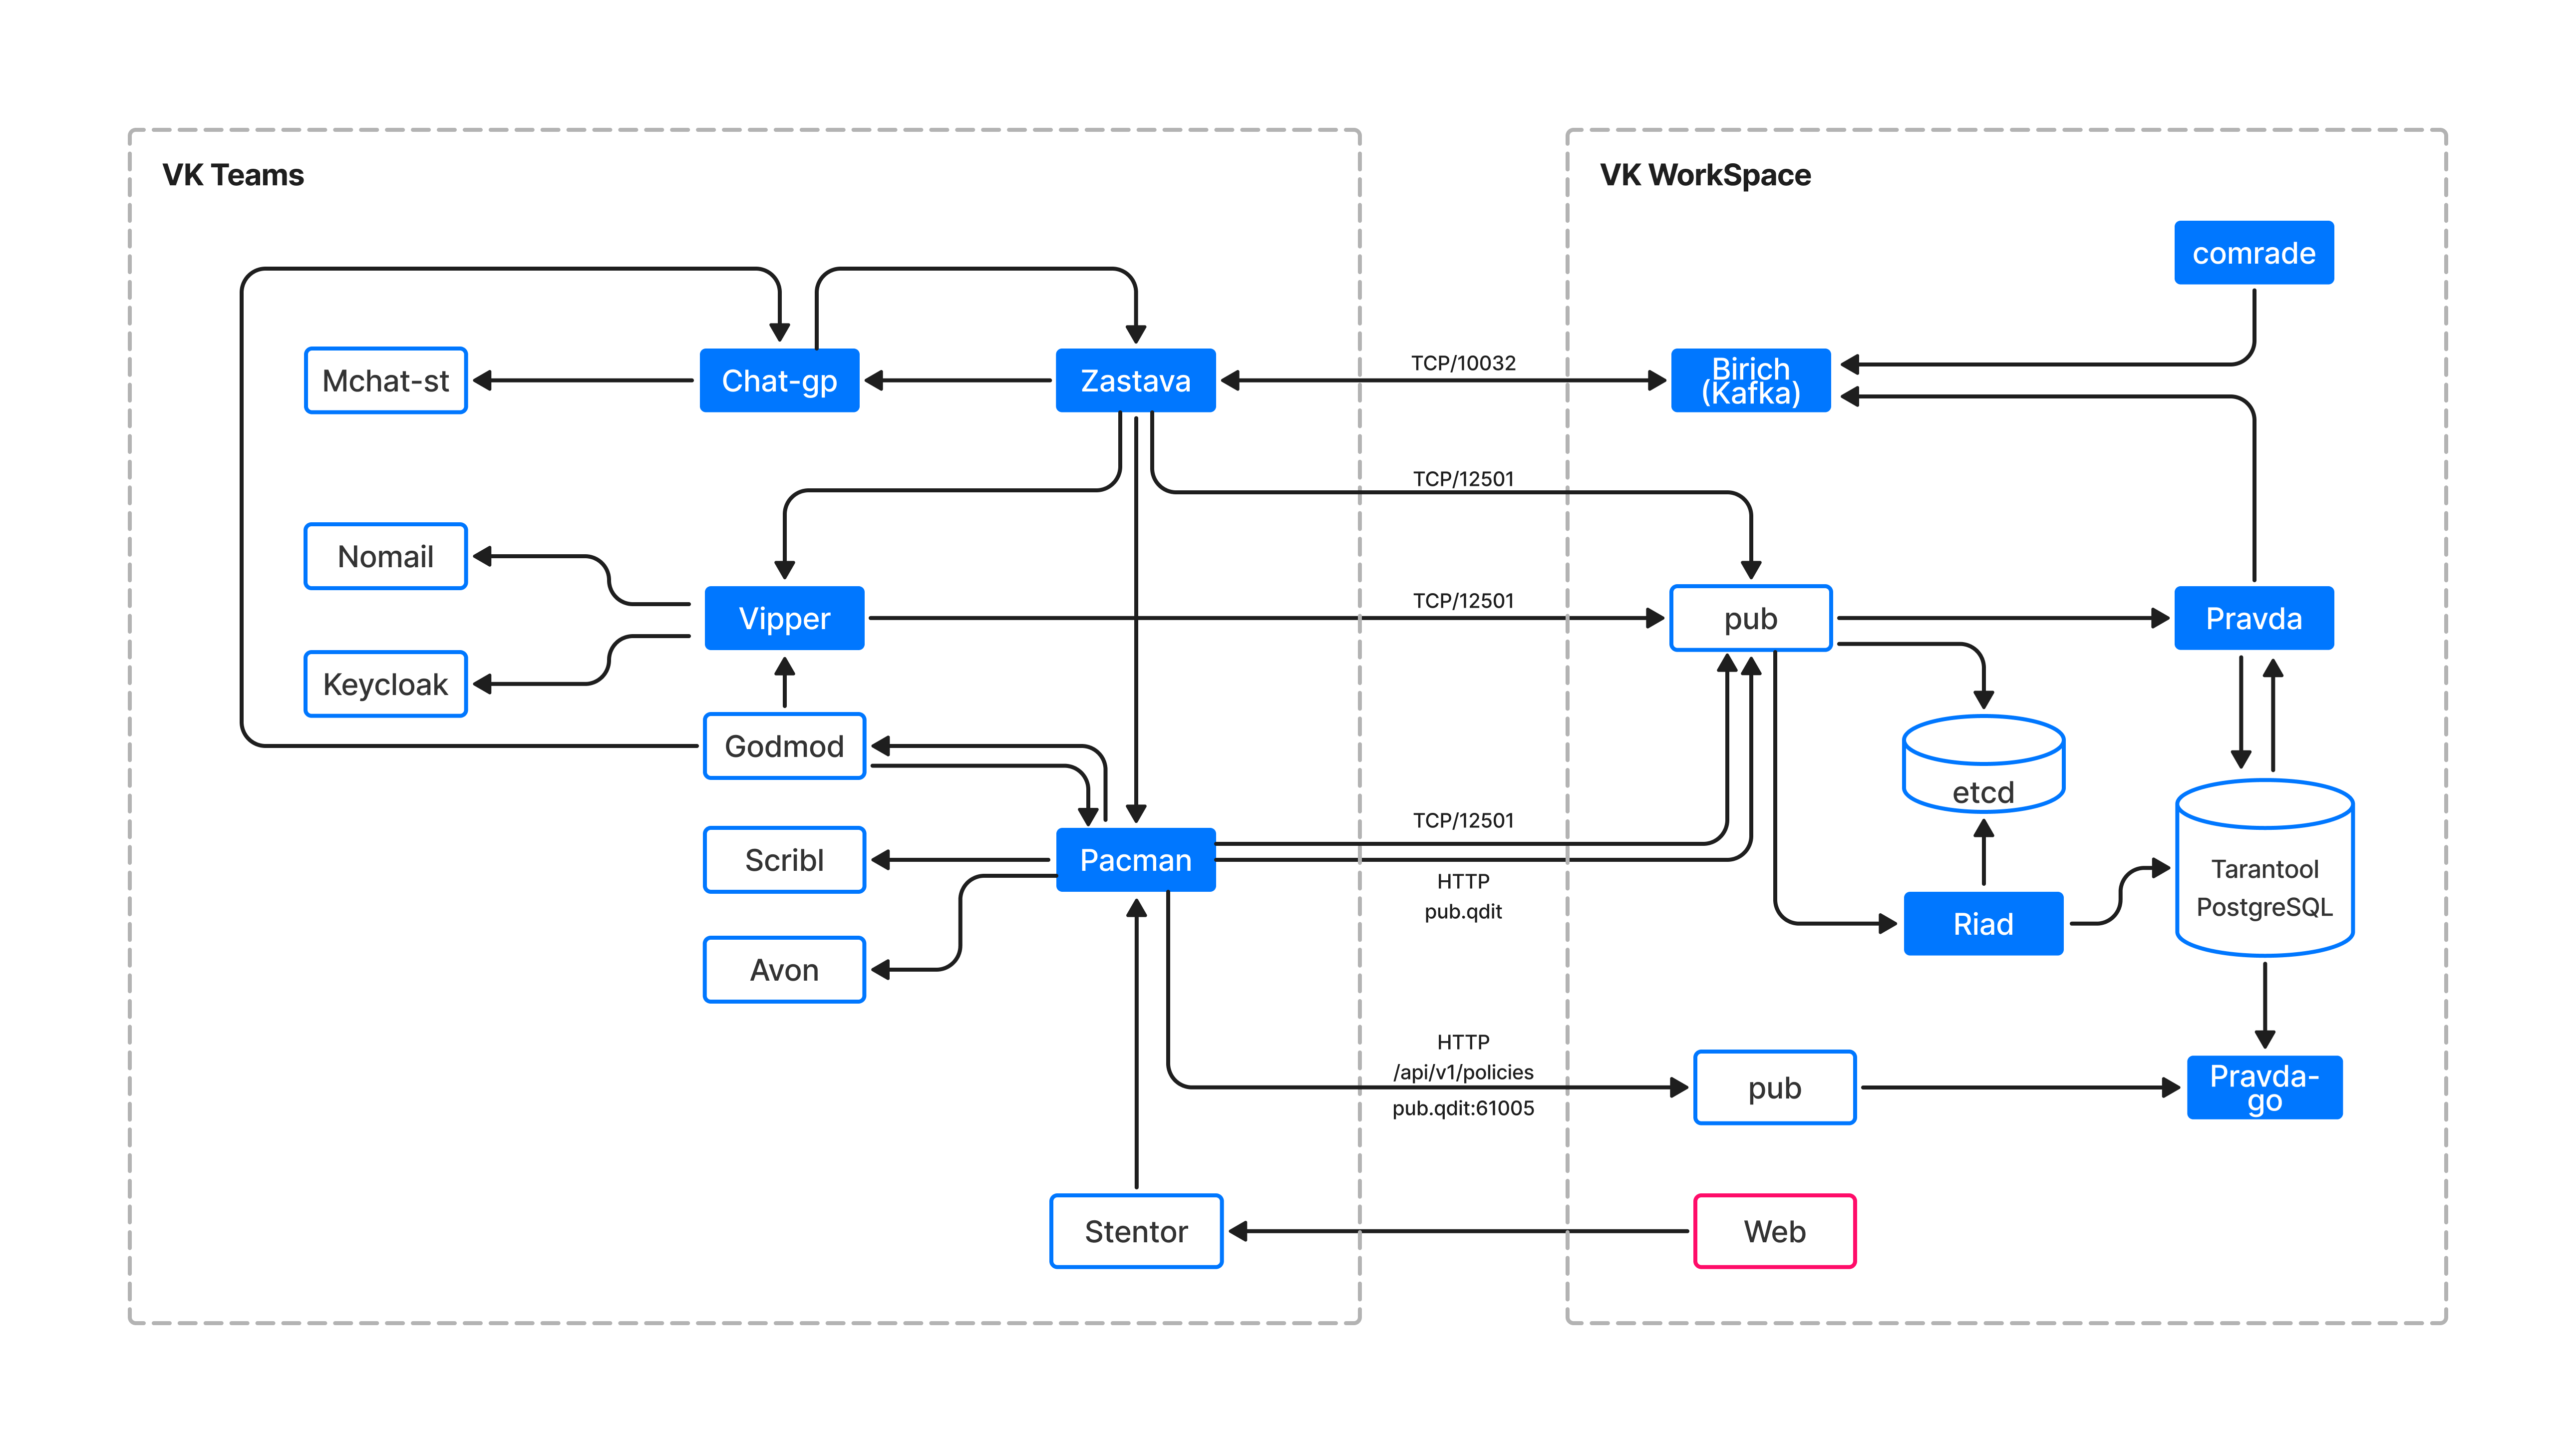 ОткудаКудаПорт/протоколZastavaBirich (Kafka)TCP/10032Birich (Kafka)ZastavaTCP/10032ZastavaPubTCP/12501VipperPubTCP/12501PacmanPubTCP/12501PacmanPubHTTP
Если в Панели администратора VK WorkSpace нет разделов Политики и/или Группы пользователей, выполните настройки, описанные ниже. Если разделы отображаются, перейдите к шагу 2.
-
Перейдите в веб-интерфейс установщика VK WorkSpace по адресу
http://<ваш_домен>:8888. -
Нажмите на кнопку
 в правом верхнем углу и выберите пункт Продукты.
-
В списке продуктов включите опции:
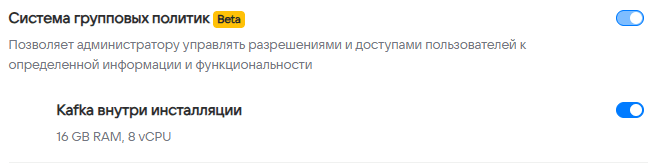
- Система групповых политик (для использования Apache Kafka внутри инсталляции выберите опцию «Kafka внутри инсталляции»):
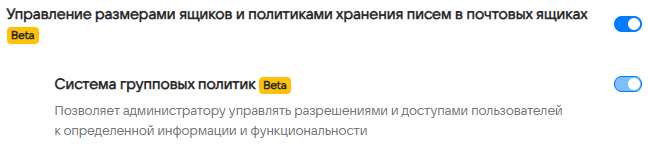
- Управление размерами ящиков и политиками хранения писем в почтовых ящиках (опция «Система групповых политик» будет выбрана автоматически):
Нажмите на кнопку Сохранить.
-
На главной странице установщика VK WorkSpace нажмите на Сгенерировать автоматически и перезапустите установку контейнеров.
-
Перейдите в Расширенную панель
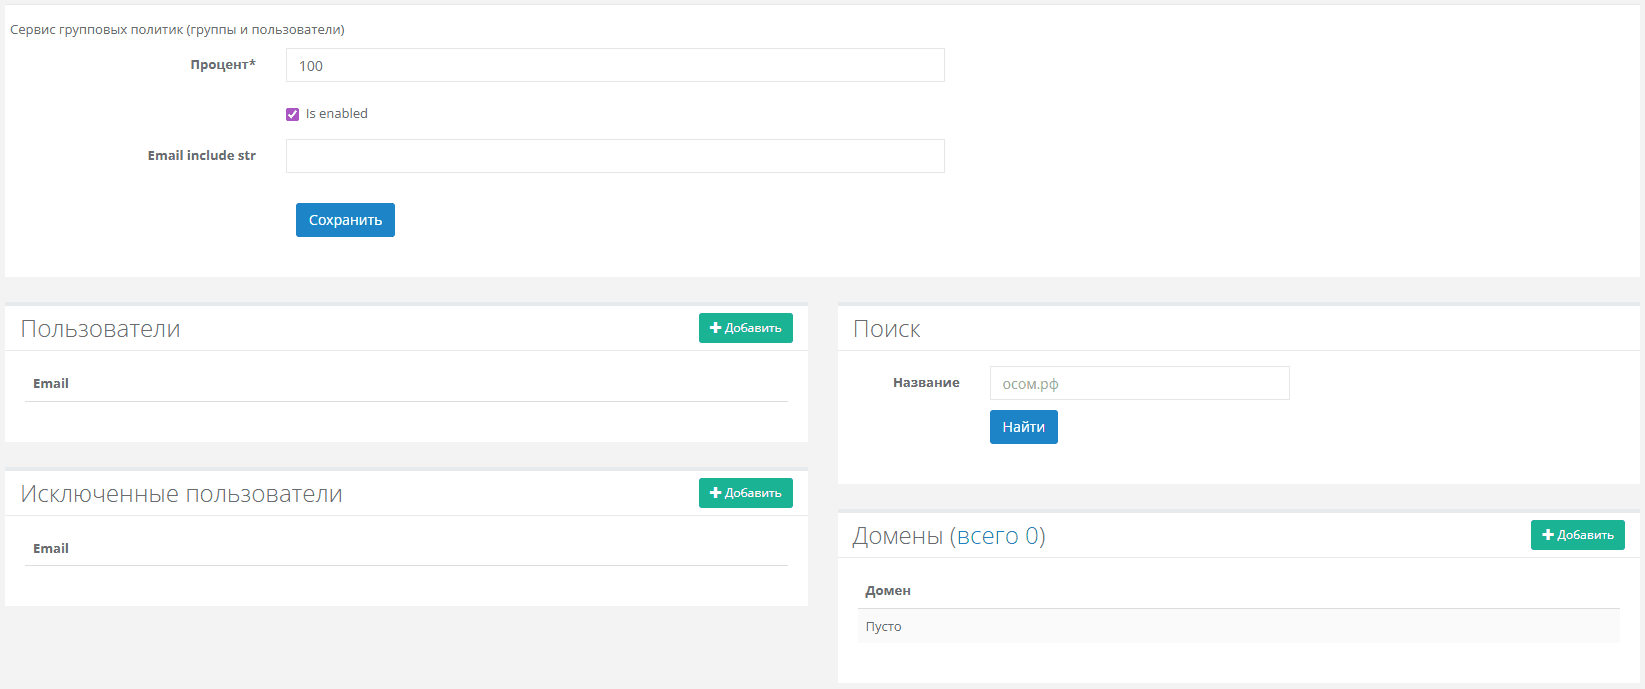
https://biz.<ваш_домен>/adminи включите фичи:- в поле Процент установите значение — 100, в блоке Домены добавьте все необходимые домены, где будет включена фича:
- убедитесь, что фича new-frontend-as-module включена:
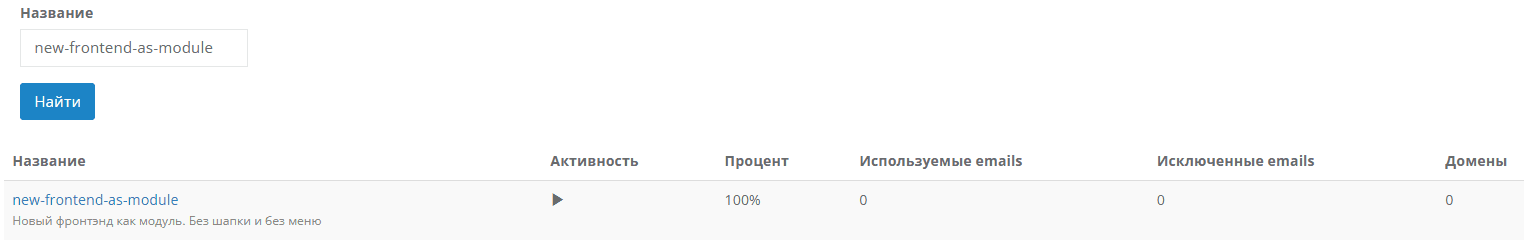
При включении фичи group-policy будет доступен раздел Политики и групповая политика Управление размерами ящиков и политиками хранения писем в почтовых ящиках. Для включения других групповых политик перейдите к шагу 2.
В Расширенной панели https://biz.<ваш_домен>/admin включите фичи на 100% на каждый домен, на котором должна работать Групповая политика:
-
gp-user-privilege — Групповая политика VIP-пользователей.
-
gp_mini_apps_list — Групповая политика доступности мини-аппов в Супераппе VK WorkSpace.
-
gp_required_chats_politic — Раздел политики обязательных чатов.
-
gp-cloud-folder-permissions, gp-nested-folders, gp-nested-folders-with-path — Групповая политика прав в общих папках. Перед включением этой политики создайте и запустите периодическую задачу pdd.gp.tasks.gp_add_cloud_folder_permissions_configuration:
-
Перейдите на страницу создания задачи
https://biz.<ваш_домен>/admin/misc/django_celery_beat/periodictask/add/: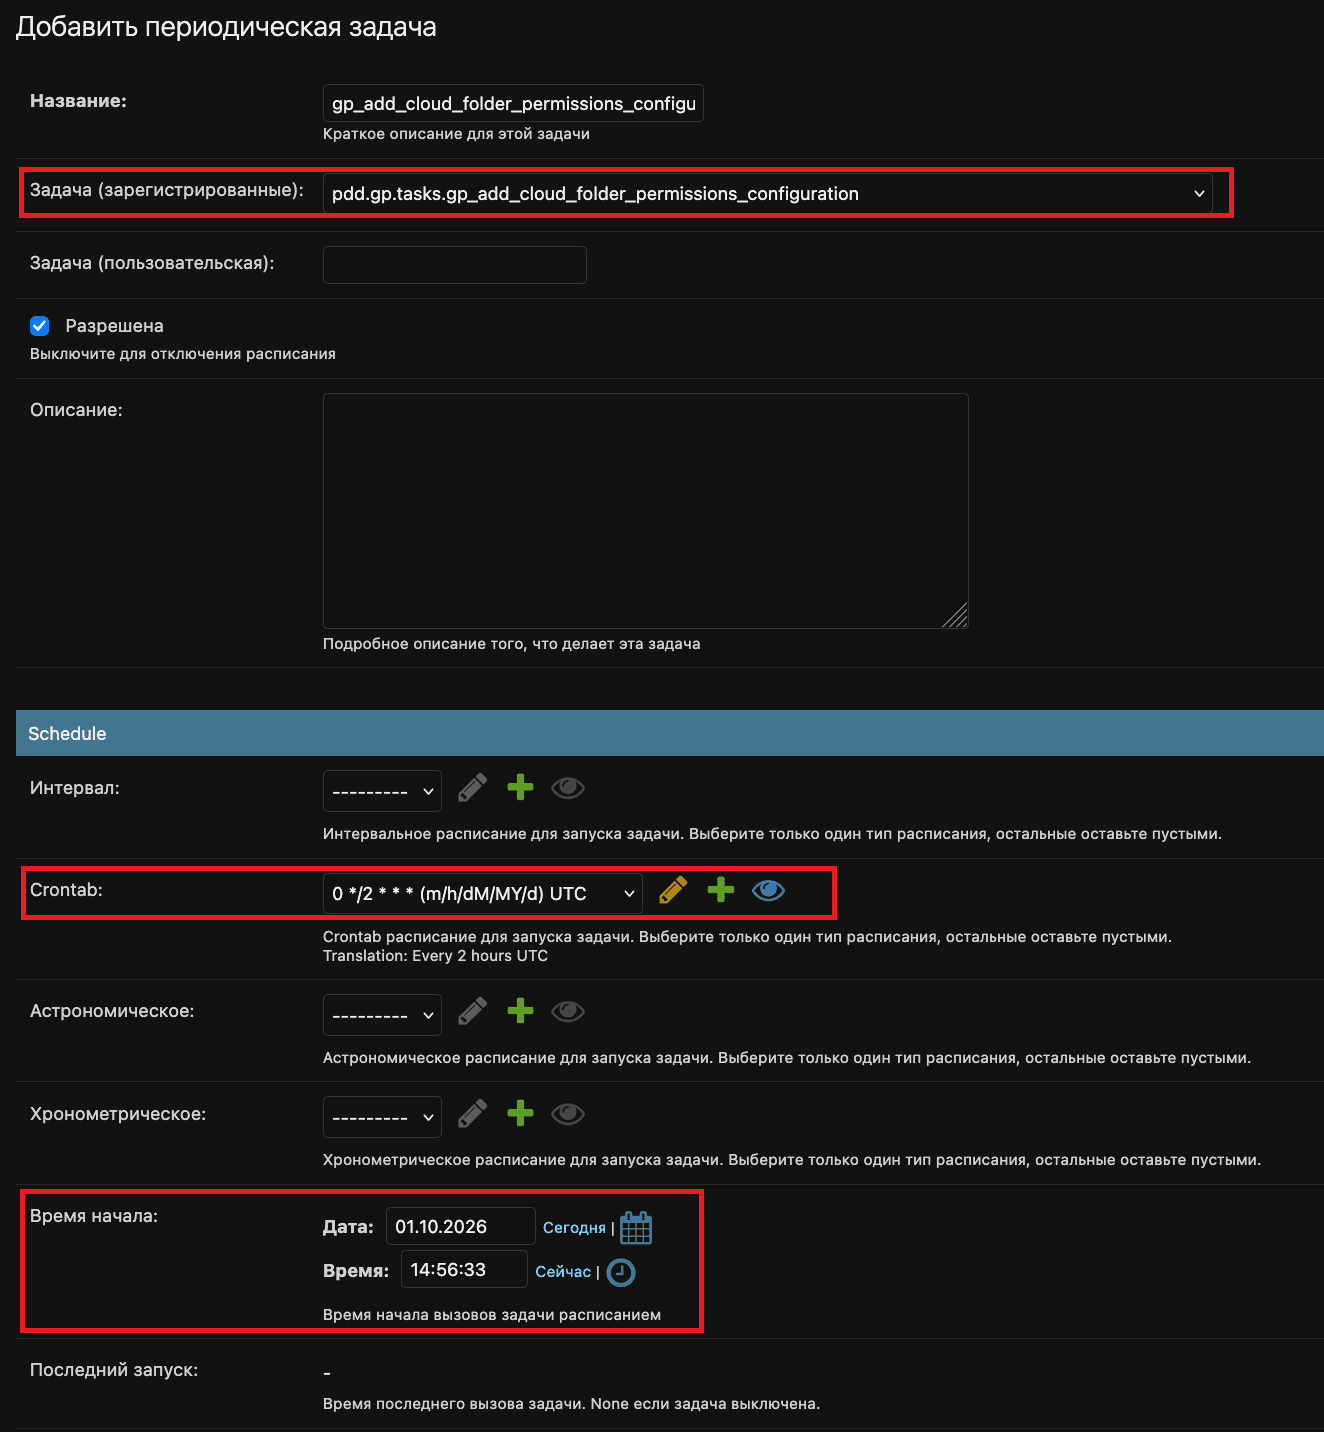
- В поле Задача (зарегистрированные) выберите pdd.gp.tasks.gp_add_cloud_folder_permissions_configuration.
- В поле Crontab выберите 0 */2 * * * (m/h/dM/MY/d) UTC, нажмите на кнопки Сегодня и Сейчас.
- Нажмите кнопку Сохранить.
-
Перейдите на страницу со списком задач
https://biz.<ваш_домен>/admin/misc/django_celery_beat/periodictask/и найдите созданную задачу: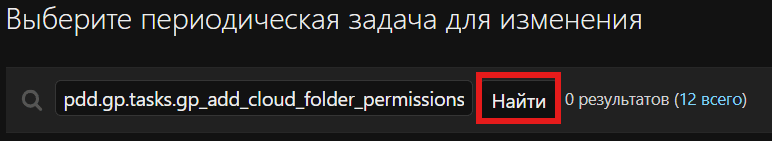
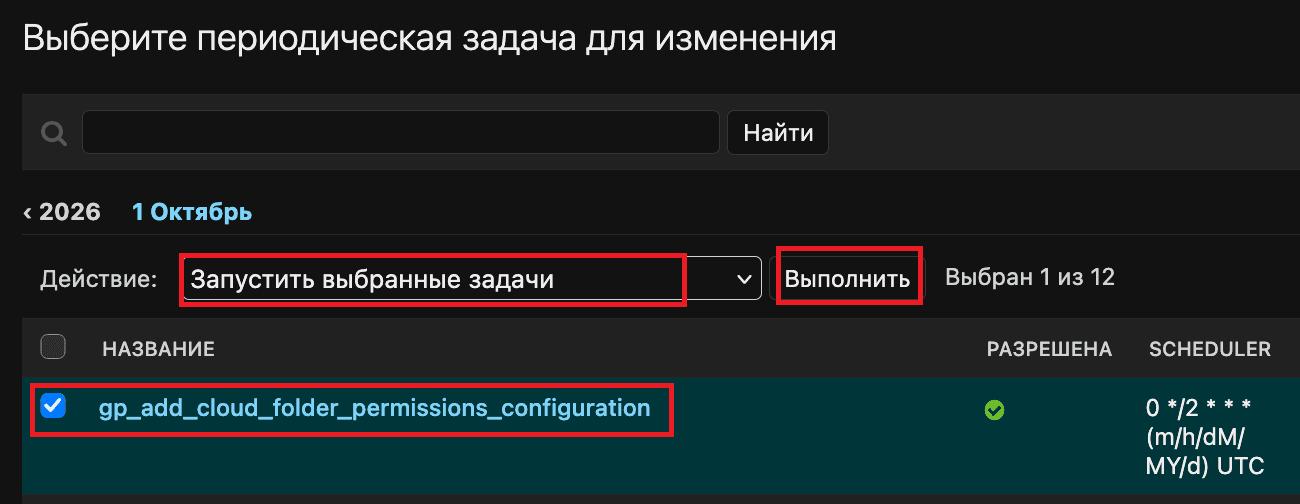
-
Установите галочку рядом с задачей, в поле Действие выберите Запустить выбранные задачи и нажмите Выполнить:
-
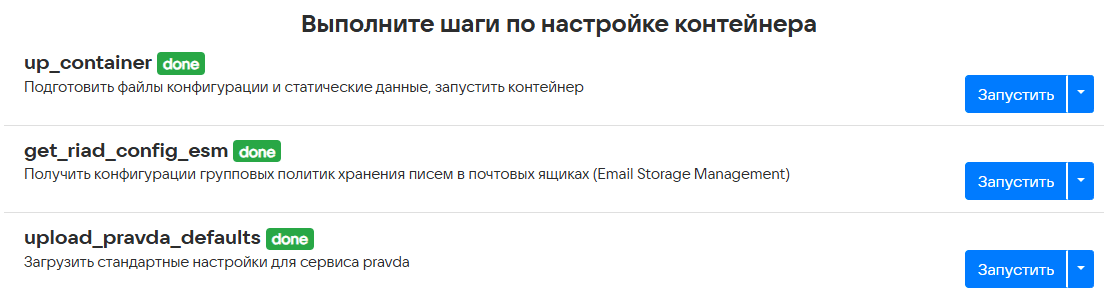
Если групповые политики не работают, перезагрузите контейнер pravda:
-
Перейдите в веб-интерфейс установщика VK WorkSpace по адресу
http://<ваш_домен>:8888. -
В списке контейнеров найдите контейнер pravda1.
-
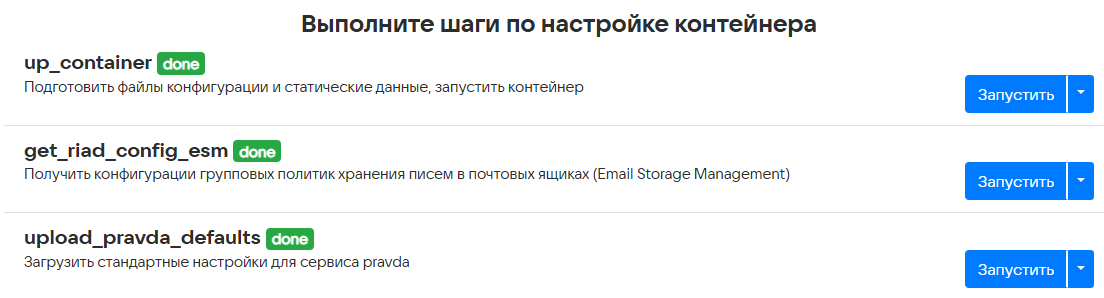
Выполните шаг upload_pravda_defaults:
Перед выполнением шагов 3 и 4 перейдите в Панель администратора VK WorkSpace и попробуйте создать групповую политику. Убедитесь, что выпадающие списки полей Сервис и Шаблон не пустые:
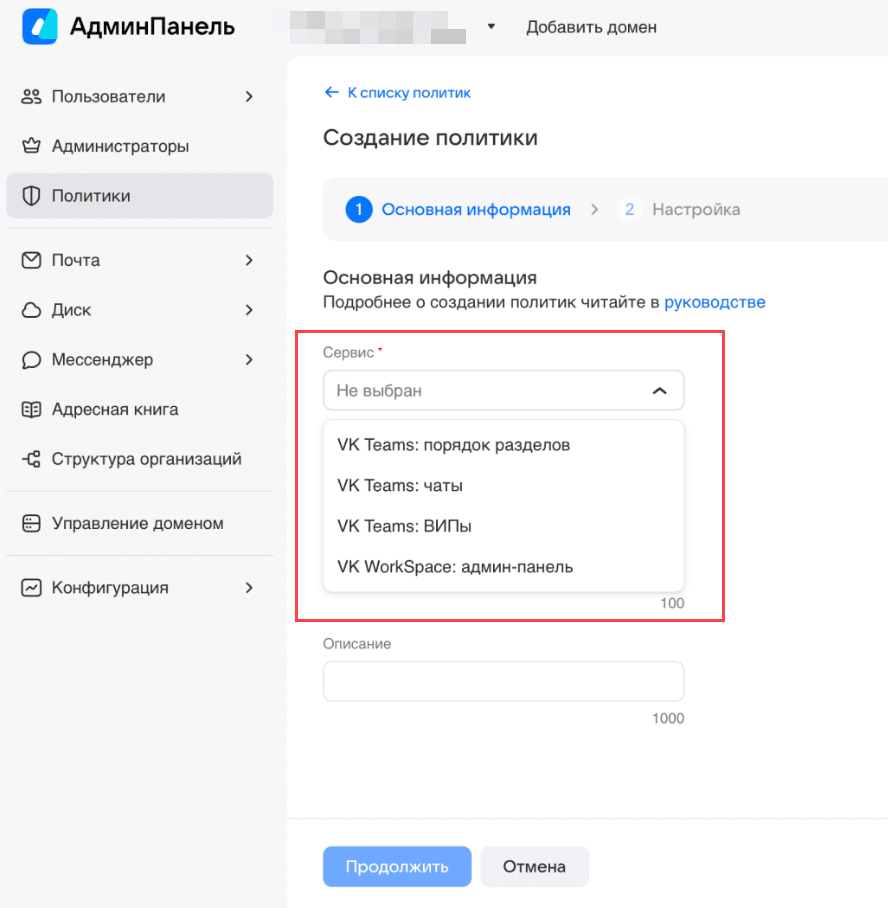
Если выпадающие списки не пустые, перейдите к шагу 5. Если списки пустые, выполните настройки из шагов 3 и 4:
-
Авторизуйтесь в Панели администратора по адресу
https://biz.<ваш домен>/. -
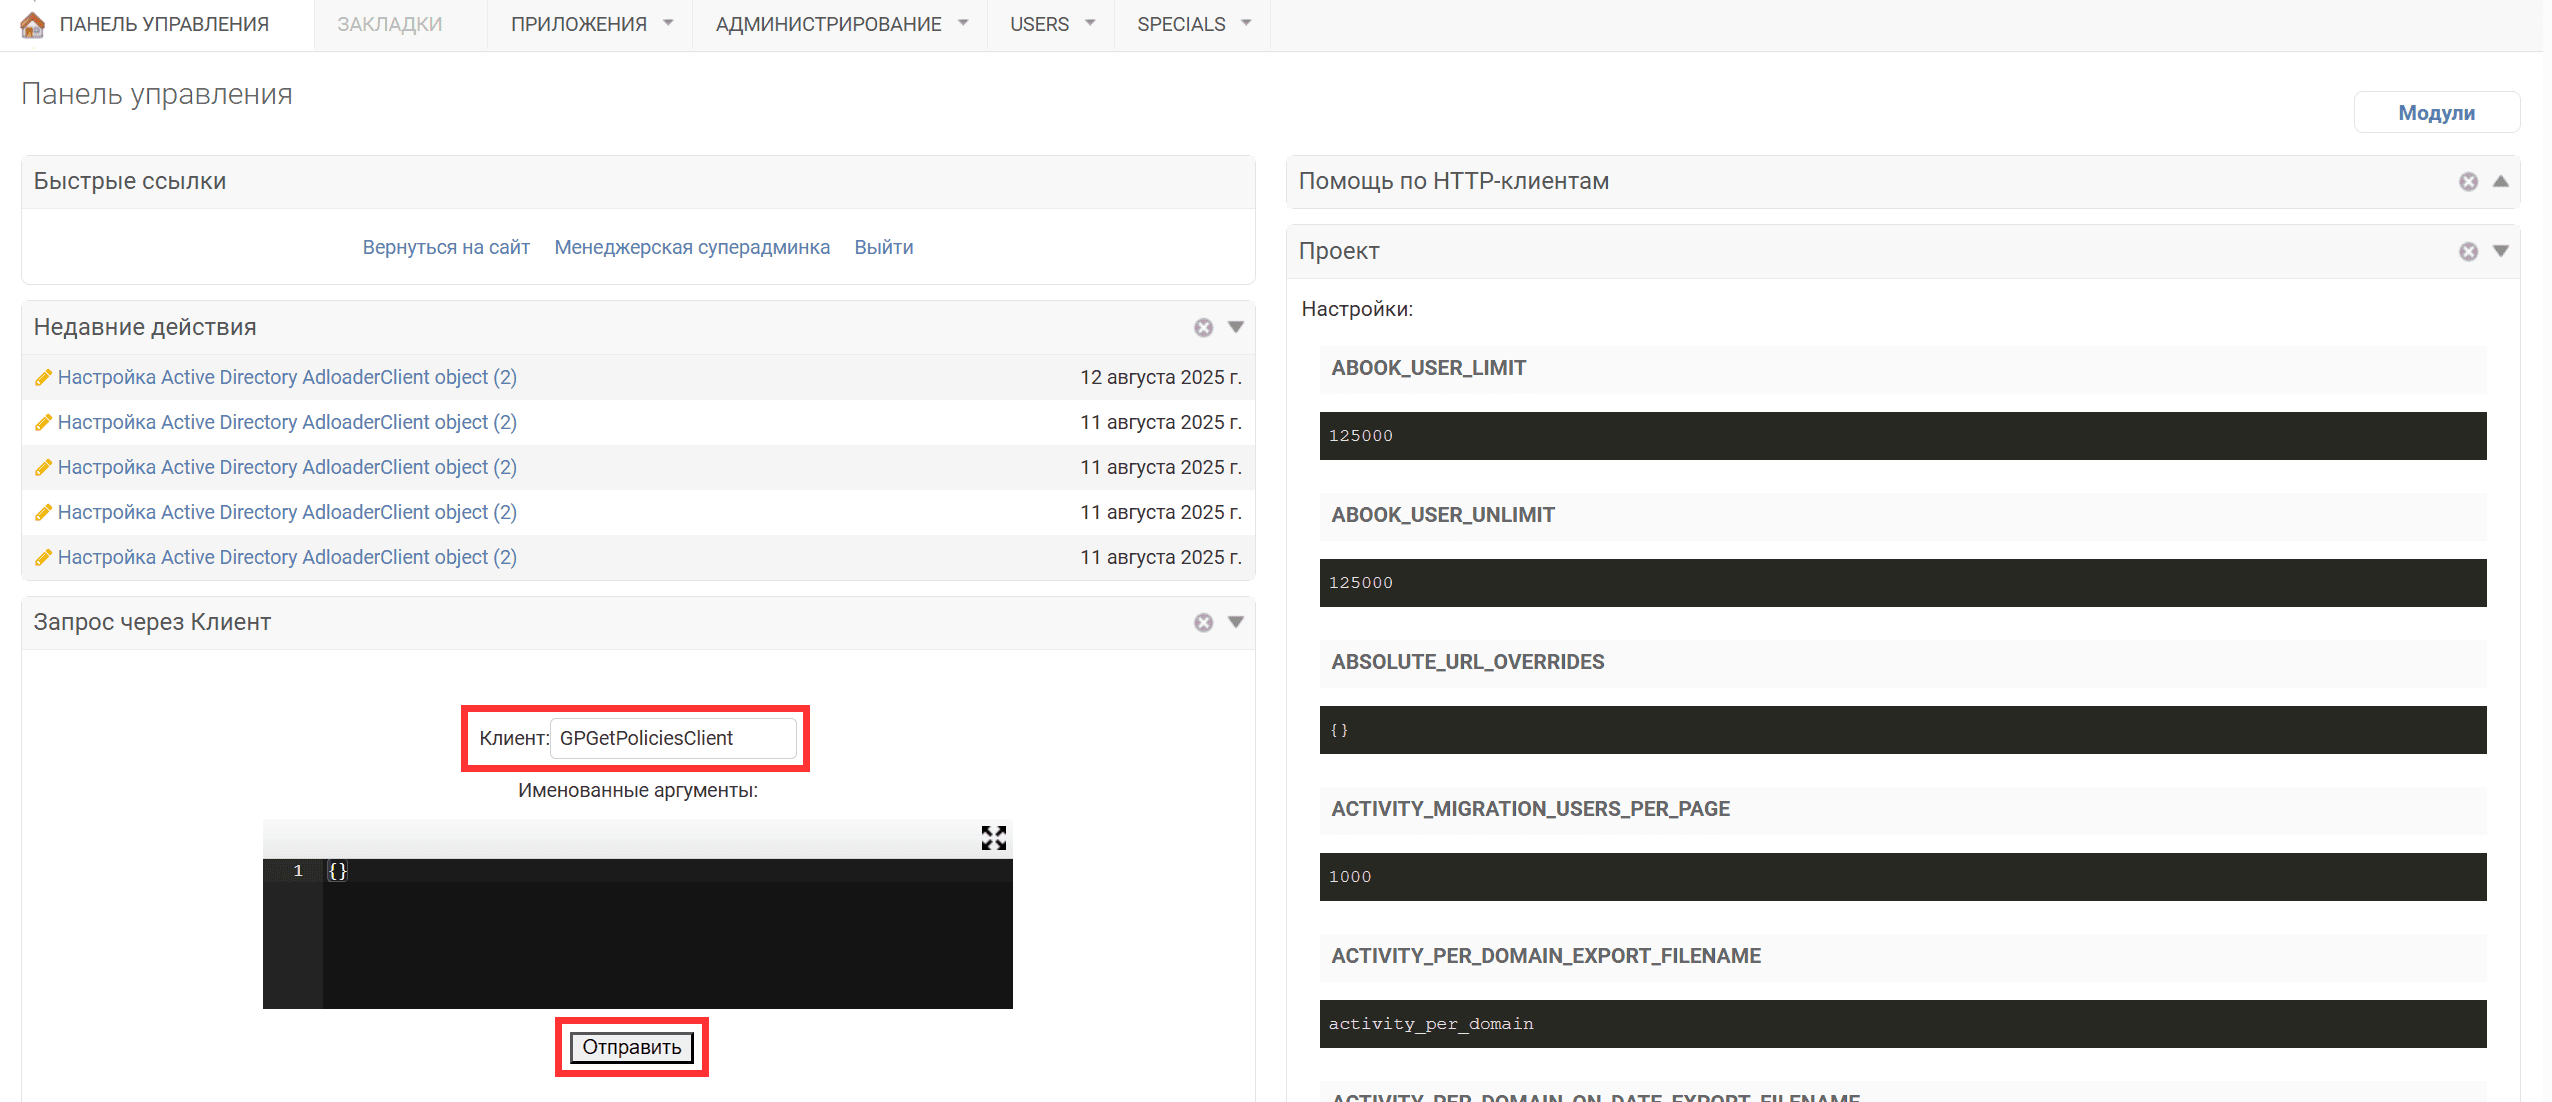
Перейдите в Панель работы с внутренними настройками системы
https://biz.<ваш домен>/admin/misc. -
На главной странице, в блоке Запрос через Клиент, в поле Клиент: введите GPGetPoliciesClient.
-
Нажмите Отправить.
-
В ответ вы получите структуру данных в формате JSON. Среди этих данных находятся идентификаторы групповых политик. Например, начало ответа выглядит так:
{"paging": {"results_count": 6},"data": [{"id": 2, # Данный идентификатор по каждой политике нужно будет далее указать в веб-интерфейсе установщика VK WorkSpace"name": "orderpolicy","title": "Доступность разделов","description": null,...В блоке data расположен массив объектов с данными о групповых политиках. Рекомендуем скопировать ответ из веб-интерфейса в один из редакторов на вашем компьютере для удобной работы. В этом массиве нужны идентификаторы политик из поля id, этот идентификатор расположен рядом с названиями политики (поля name и title).
-
В веб-интерфейсе установщика VK WorkSpace перейдите в раздел Настройки → Переменные окружения.
-
В левом боковом меню найдите bizf.
-
Нажмите кнопку редактирования
 .
-
Нажмите на кнопку + Добавить.
-
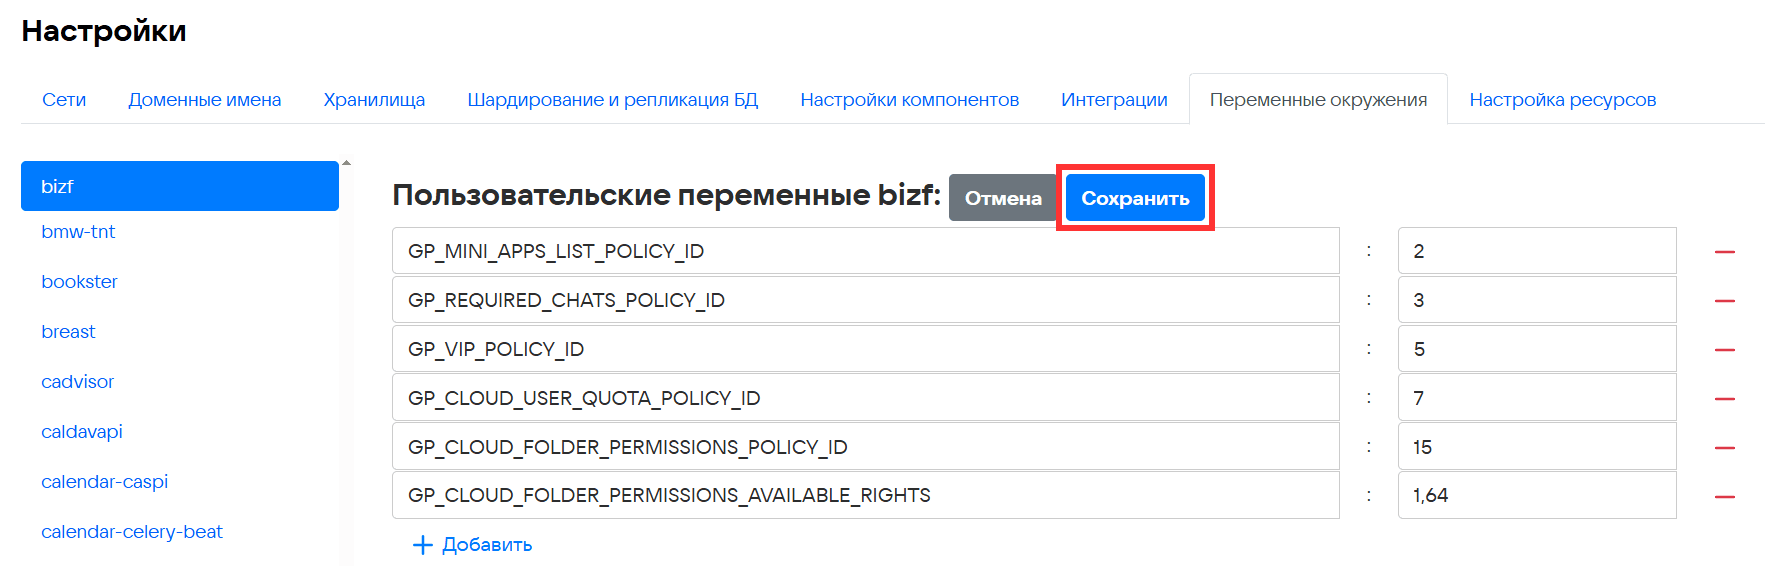
Поля Название переменной и Значение переменной заполните в соответствии с таблицей ниже. Идентификаторы политик нужно взять из JSON, полученного на Шаге 3.
Название переменной
Значение переменной
GP_MINI_APPS_LIST_POLICY_ID
Идентификатор политики с
"name": "orderpolicy"GP_REQUIRED_CHATS_POLICY_ID
Идентификатор политики с
"name": "obligatory_chats"GP_VIP_POLICY_ID
Идентификатор политики с
"name": "vipspolicy"GP_CLOUD_USER_QUOTA_POLICY_ID
Идентификатор политики с
"name": "clouduserquota"GP_CLOUD_FOLDER_PERMISSIONS_POLICY_ID
Идентификатор политики с
"name": "cloudfolderpermissions"GP_CLOUD_FOLDER_PERMISSIONS_AVAILABLE_RIGHTS
Укажите значение:
1,64 -
Нажмите Сохранить:
-
Выполните шаг up_container для контейнера bizf.
Если выполнены настройки из шагов 3 и 4, то при создании групповой политики выпадающие списки полей Сервис и Шаблон не будут пустые.
Если групповые политики не работают или есть некорректные названия, описания:
-
Перейдите в веб-интерфейс установщика VK WorkSpace.
-
В списке контейнеров найдите контейнер pravda1.
-
Выполните шаг upload_pravda_defaults:
-
Перейдите в Расширенную панель
https://biz.<ваш_домен>/adminи включите фичу gp-immutable-groups. -
В Панели работы с внутренними настройками системы
https://biz.<ваш домен>/admin/miscперейдите в раздел Администрирование → Настройки on-premise → Настройки Active Directory, нажмите на имя домена. -
Добавьте в конфигурацию AD Loader секцию для групп безопасности:
"group": {"enable": true,"group_prefix": "AD","attr_map": {"member": "member","cn": "cn","dn": "distinguishedName"}}, -
Поочередно нажмите на кнопки Сегодня и Сейчас.
-
Далее на кнопку Сохранить.
После выполнения настройки в Панели администратора VK WorkSpace, в разделе Группы пользователей, появится таб Автоматические, на нем будут отображаться группы безопасности из Active Directory.
Технический писатель: Белова Ирина