
В инструкции описана установка Мессенджера standalone и установка распределенной инсталляции. Процесс установки двух видов инсталляций практически идентичен и имеет незначительные отличия, которые выделены по тексту инструкции.
В документе описана процедура установки Мессенджера в минимальной рабочей конфигурации. Дополнительные настройки и интеграции настраиваются после установки.
Документ предназначен для использования администраторами организации.
- Знание Linux на уровне системного администратора.
- Знание основ работы Систем управления базами данных (СУБД).
- Знание основ работы служб каталогов (Directory Service).
- Понимание основ контейнеризации.
- Знание основ работы сетей и сетевых протоколов.
- Знание основных инструментов для работы в командной строке: bash, awk, sed.
Матрица совместимости продуктов VK WorkSpace — в документе описана совместимость продуктов VK WorkSpace с системным ПО и сторонним ПО.
Требования к инфраструктуре — в документе описаны пререквизиты установки Мессенджера.
Инструкция по интеграции с контроллером домена по протоколу LDAP — в документе описано управление параметрами синхронизации LDAP.
Управление пользователями без контроллера домена — в документе описано управление пользователями без контроллера домена.
Инструкция по установке обновлений — в документе прописано обновление Мессенджера до новой версии.
Как включить Ассистент — в документе описано, как подключить Ассистент для распределенной инсталляции Мессенджера.
Инструкция по настройке SSO-аутентификации (Stroma, SWA) — в документе описана настройка SSO-аутентификации по протоколу OpenID Connect (OIDC) в Мессенджере и Почте VK WorkSpace при помощи сервиса Stroma в составе Мессенджера.
Архитектура и описание системы — в документе описана архитектура инсталляции на одну виртуальную машину, кластерной инсталляции, возможные интеграции со сторонними сервисами, а также технические данные и требования. Не является частью публичной документации, обратитесь к представителю VK Tech, чтобы ознакомиться с документом.
Представители VK предоставили вам следующие данные:
-
Ссылку на скачивание дистрибутива Мессенджера, чартов и образов.
-
Пароль от архива с дистрибутивом.
-
Лицензионный ключ.
-
Комплект документации.
Также вам понадобится утилита для распаковки zip-архивов, например 7-Zip или Unzip.
Ассистент доступен для распределенных инсталляций, в которых присутствует и Мессенджер, и один из продуктов VK WorkSpace — Почта, Доска или Диск. Пропустите этот шаг, если у вас standalone-инсталляция Мессенджера и нет Почты/Диска/Доски.
Если вы планируете включить продукт Ассистент, ознакомьтесь с требованиями ниже.
При установке Мессенджера необходимо сразу предусмотреть отдельные виртуальные машины для работы Ассистента — в противном случае активировать Ассистент позднее не получится.
Если вы планируете использовать собственную LLM модель — вам понадобится одна виртуальная машина на любом гипервизоре (сервере) — 104 ГБ RAM, 52 vCPU, 848 ГБ SSD.
Если вы планируете использовать LLM модель от VK — вам понадобится две виртуальных машины со следующими ресурсами:
- Под Ассистент — 104 ГБ RAM, 52 vCPU, 848 ГБ SSD.
- Под инференс — 86 ГБ RAM, 28 vCPU, 400 ГБ SSD.
На виртуальных машинах установите РЕД ОС — версия 7.3.5, версия ядра — 6.1.110-1.
Также вам понадобятся видеокарты с минимальными характеристиками:
- NVIDIA
- Compute Capability ≥ 7.5
- VRAM > 98 ГБ суммарно
- Хотя бы одна видеокарта имеет >= 24 ГБ VRAM
Все команды выполняются под пользователем root.
-
Установите Wget, cURL и jq.
-
Установите систему управления конфигурациями Ansible-core 2.11 и модуль OpenShift.
-
Выключите SELinux.
-
Установите rsync (опционально).
-
Выключите firewalld.
-
Перезагрузите виртуальную машину.
В командной строке выполните последовательность команд:
useradd -G wheel -U -m -s /bin/bash deployerDEPLOYER_PASSWORD=<ЗАДАТЬ ПАРОЛЬ ДЛЯ ПОЛЬЗОВАТЕЛЯ>echo deployer:"$DEPLOYER_PASSWORD" | chpasswdusermod -aG redos deployerusermod -aG adm deployerecho "deployer ALL=(ALL) NOPASSWD:ALL" >> /etc/sudoers.d/90-cloud-init-users
Перелогиньтесь под пользователя deployer.
Сгенерируйте SSH-ключ для доступа установщика к серверу Мессенджера:
su - deployerssh-keygen -t rsa -f "$HOME/.ssh/id_rsa"cat .ssh/id_rsa.pub >> .ssh/authorized_keys && chmod 600 .ssh/authorized_keys
Приватная часть ключа будет использоваться при запуске установщика. Имя пользователя может быть другое, но пользователь должен иметь доступ к виртуальным машинам инсталляции.
Для корректной работы установщика в настройках SSH должен быть разрешен TCP Forwarding. Чтобы изменить настройку TCP Forwarding, нужно в файле /etc/ssh/sshd_config установить следующее значение:
AllowTcpForwarding yes
Скачайте архив с установщиком в домашний каталог пользователя deployer и распакуйте его:
wget <link_deployer>tar xvf deployer.tartar xvf static.tar.gz
Скачайте архивы с чартами и образами в каталог source в домашнем каталоге пользователя deployer:
cd sourcewget <link_charts>wget <link_images>
Не распаковывайте.
Проверить в домашнем каталоге пользователя deployer файлы .ansible.cfg и .vault_password. Вывод не должен быть пустым:
ls -la | grep -E "*.*ansible.cfg|.vault"-rw-r--r--. 1 deployer deployer 65 июн 11 14:08 .ansible.cfg-rw-r--r--. 1 deployer deployer 31 июн 11 14:08 .vault_password
В случае распределенной инсталляции выполните данные настройки на всех нодах Мессенджера.
Установите РЕД ОС — версия 7.3.5, версия ядра — не выше 6.1.162. При разметке дисков учтите рекомендации по организации файловой системы. Пример настройки параметров ОС описан ниже.
-
Создайте файл /etc/sysctl.d/98-vkworkspace.conf с настройками Sysctl:
kernel.pid_max=4194304net.ipv4.tcp_tw_reuse=1net.ipv6.conf.all.disable_ipv6=1net.ipv6.conf.default.disable_ipv6=1net.ipv6.conf.lo.disable_ipv6=1net.ipv4.tcp_syncookies = 1 -
Создайте файл /etc/security/limits.d/98-vkworkspace-limits.conf с настройками лимитов:
* hard nofile 1048576* soft nofile 131072* hard nproc 257053* soft nproc 131072root hard nofile 1048576root soft nofile 262144root hard nproc 514106root soft nproc 262144 -
Внесите изменение в конфигурации /etc/systemd/system.conf:
DefaultLimitNOFILE=524288:524288 -
Примените изменения:
sysctl -p /etc/sysctl.d/98-vkworkspace.confsysctl --systemИли перезагрузите операционную систему.
-
Установите интерпретатор Python версии 3.
-
Выключите SELinux.
-
Установите rsync (опционально):
-
Выключите firewalld.
-
В командной строке выполните последовательность команд:
useradd -G wheel -U -m -s /bin/bash deployerDEPLOYER_PASSWORD=<ЗАДАТЬ ПАРОЛЬ ДЛЯ ПОЛЬЗОВАТЕЛЯ>echo deployer:"$DEPLOYER_PASSWORD" | chpasswdusermod -aG redos deployerusermod -aG adm deployerecho "deployer ALL=(ALL) NOPASSWD:ALL" >> /etc/sudoers.d/90-cloud-init-users -
Выполните следующие команды под пользователем deployer в домашнем каталоге:
su - deployermkdir .sshchmod 700 .ssh/touch .ssh/authorized_keyschmod 600 .ssh/authorized_keys -
В файл .ssh/authorized_keys скопируйте публичную часть ключа — из файла id_rsa.pub на машине с установщиком/регистри у пользователя deployer. В случае распределенной инсталляции скопируйте публичную часть ключа на все ноды с Мессенджером.
-
Перезагрузите виртуальную машину.
Весь процесс установки можно разделить на два этапа:
- Настройка виртуальных машин — производится в командной строке.
- Установка Мессенджера — производится в специальном веб-интерфейсе.
Установщик рекомендуется запускать как сервис. При таком запуске не придется прибегать к дополнительным мерам (screen, tmux, nohup), позволяющим установщику продолжить работу в случае потери соединения по SSH.
Чтобы запустить установщик как сервис, на виртуальной машине под установщик/регистри выполните команду:
sudo ./onpremise-deployer_linux -concurInstallLimit 5 \-serviceEnable -serviceMake -serviceUser deployer
По умолчанию выставлен лимит в 5 потоков, при необходимости вы можете увеличить количество потоков до 10, однако это увеличит и нагрузку на систему. Использование более чем 10 потоков не рекомендуется.
Ответ в случае успешного запуска установщика выглядит следующим образом:
deployer.service was added/updatedsee status: <systemctl status deployer.service>can`t restart rsyslog services: [exit status 5]OUT: Failed to restart rsyslog.service: Unit rsyslog.service not found.deployer.service was enable and startedsee status: <systemctl status deployer.service>
Перейдите в веб-интерфейс установщика — в адресной строке браузера укажите адрес http://server-ip-address:8888. Если перейти по этому адресу не удается, убедитесь, что firewall был отключен.
На стартовой странице нажмите на кнопку Установить.
Введите лицензионный ключ или выберите файл:
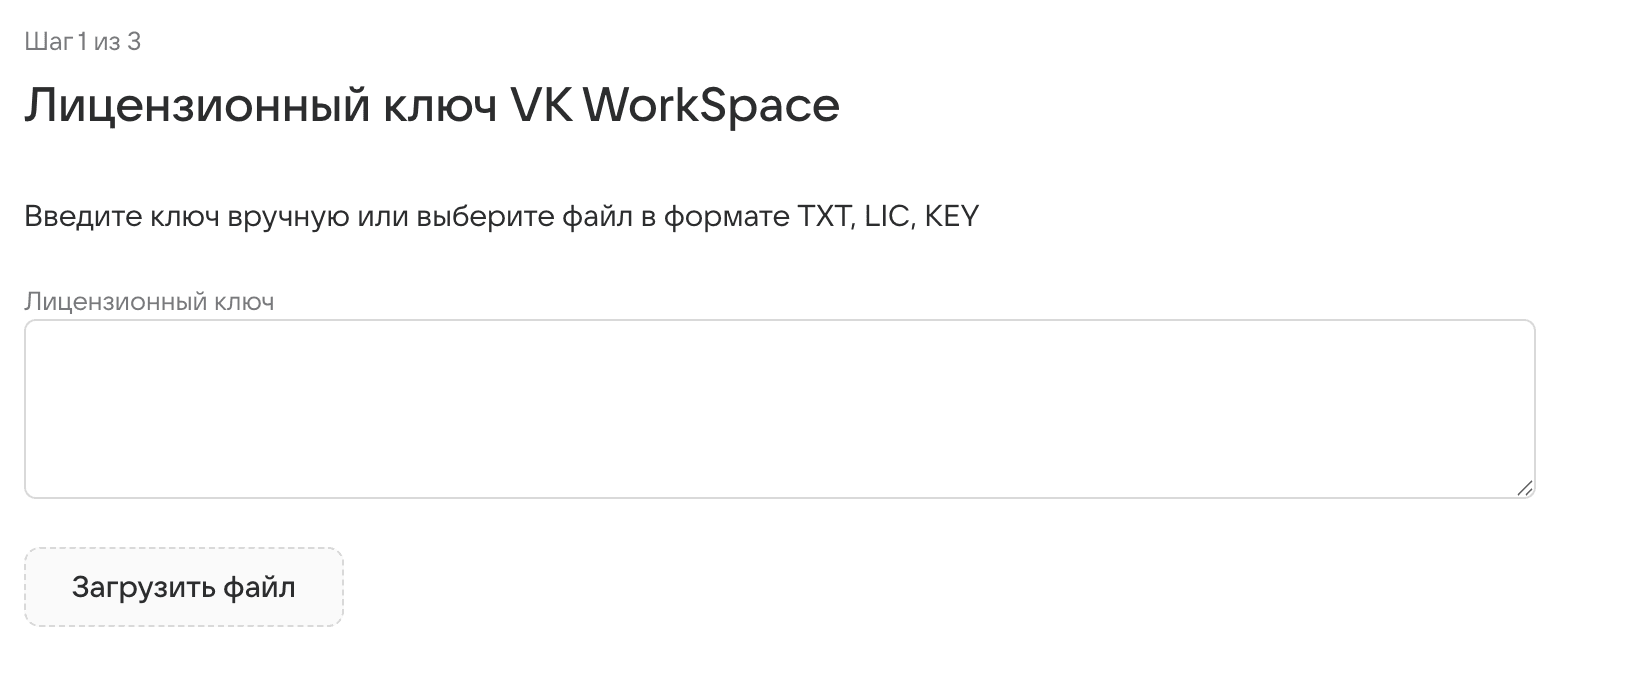
Нажмите Сохранить и Далее.
-
В правом верхнем углу нажмите на значок i → Продукты.
-
В разделе VK WorkSpace включите флаг Мессенджер VK WorkSpace:
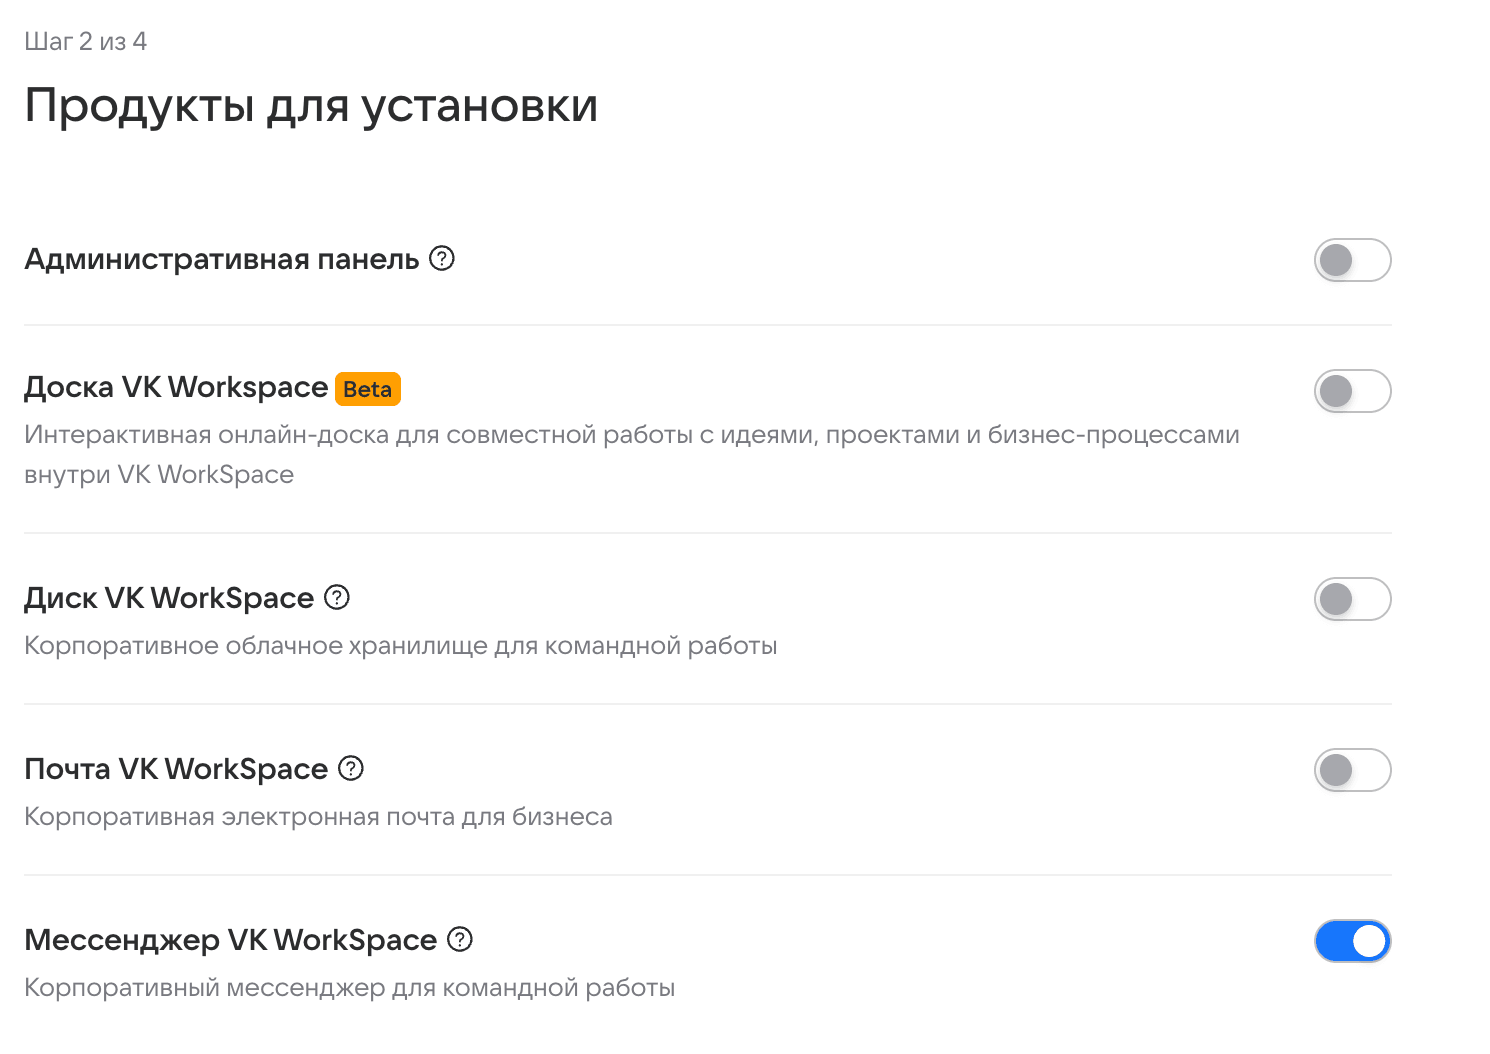
Нажмите на кнопку Далее.
-
В разделе Мессенджер включите флаги:
-
Внутренний репозиторий.
-
Внутреннее хранилище образов контейнеров и helm чартов и Включить TLS.
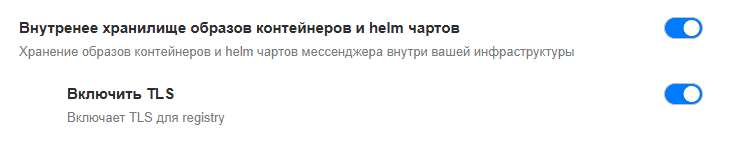
Нажмите на кнопку Далее.
-
Добавьте в установщик виртуальную машину под установщик/регистри:
-
Выберите Ручная настройка:
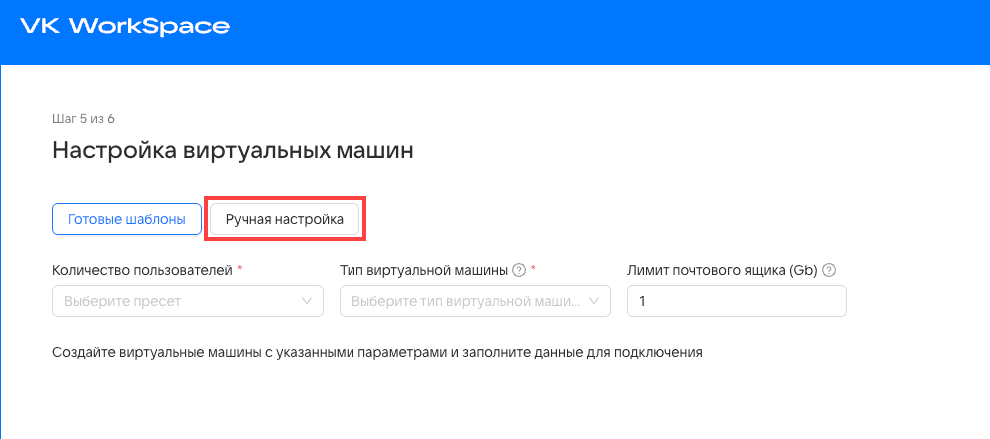
и далее Подтвердить:
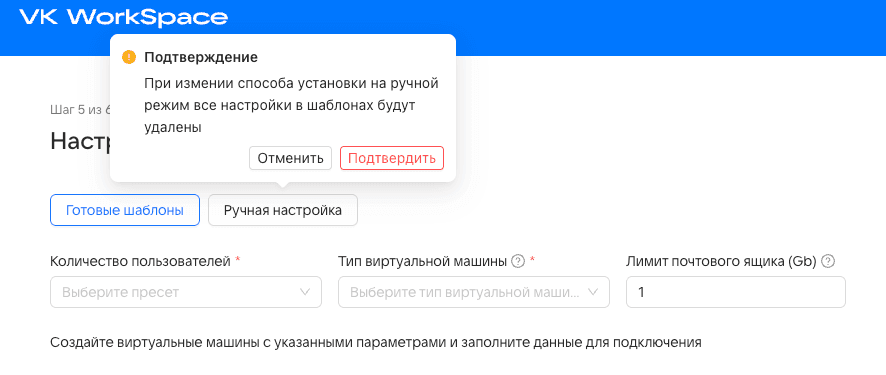
-
Нажмите Добавить:
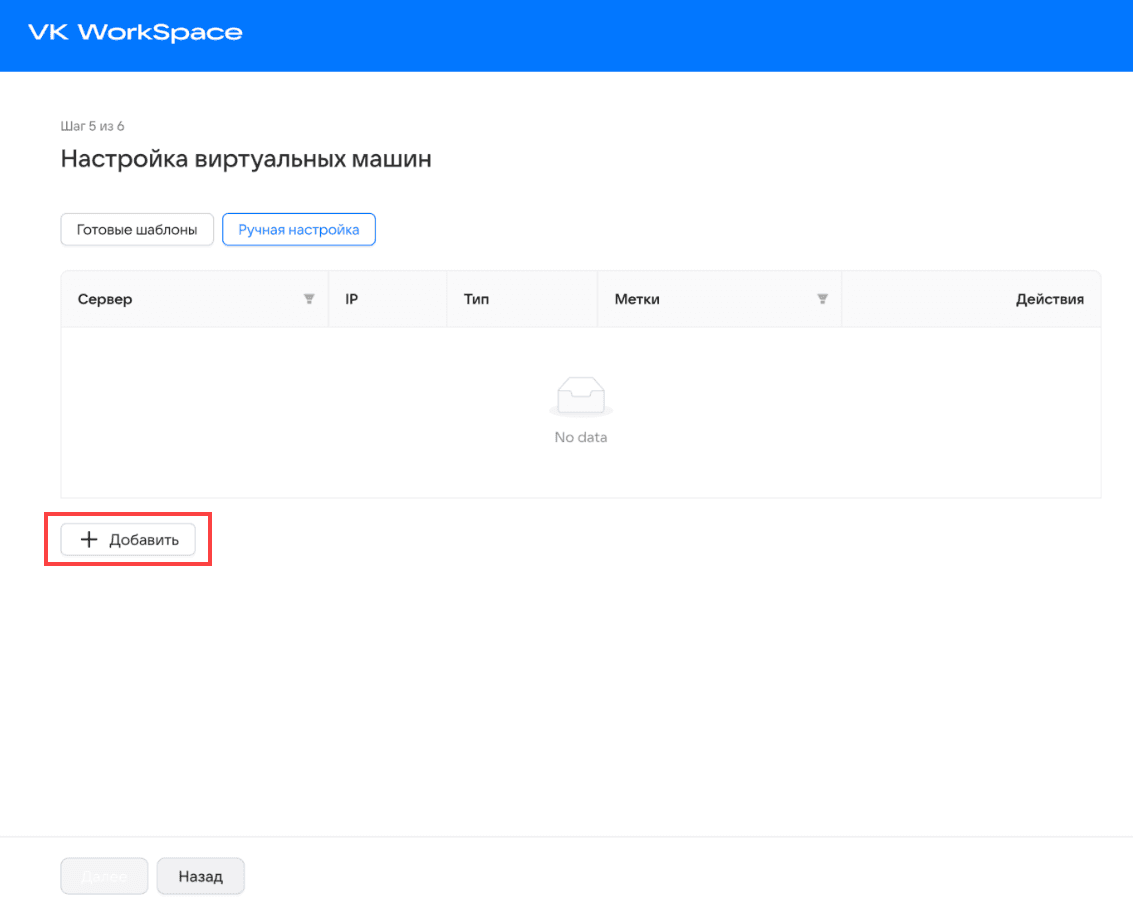
Откроется форма добавления сервера. Заполните поля:
-
IP-адрес — адрес виртуальной машины под установщик/регистри.
-
Имя сервера — укажите короткое имя сервера (без домена).
-
Имя пользователя — укажите имя того пользователя, под которым запущен установщик. В рассматриваемом примере это пользователь deployer.
-
Добавьте SSH-ключ, сгенерированный на машине с установщиком — в поле Приватный ключ выберите Добавить новый ключ.
-
В поле Имя ключа введите название ключа для его дальнейшей идентификации, например: deployerRSA.
-
Перейдите в консоль, выполните команду
cat ~/.ssh/id_rsaи скопируйте ключ. -
Затем вставьте его в поле Приватный ключ. Его нужно указать полностью, включая:
-----BEGIN RSA PRIVATE KEY-----и-----END RSA PRIVATE KEY------
Поле Пароль ключа оставьте пустым.
-
Кликните по кнопке Добавить. Новый ключ должен отобразиться в панели справа.
-
-
При необходимости настройте дополнительные поля:
- Пароль — необходимо ввести пароль пользователя, под которым запущен установщик, если он был задан при создании. Появляется, если в поле Приватный ключ выбрана опция Использовать авторизацию по паролю. Поле не заполняется при использовании приватного ключа.
- Пропустить проверку некритичных требований — если отметить чекбокс, будет пропущена проверка версии ядра и флагов процессора (sse2, avx). В большинстве случаев выбор чекбокса не требуется.
- Сервер во внешней (dmz) зоне — Оставьте чекбокс пустым.
-
Поле IP-адрес для голосового трафика оставьте пустым.
-
В поле Метки добавьте:
- server = ansible
- project = vkteams
- Нажмите на кнопку Добавить метку и добавьте метку registry-vkt со значением true.
-
Нажмите на кнопку Добавить сервер — сервер отобразится в веб-интерфейсе установщика. Если после добавления сервера под ним отображается уведомление «Не найден интерфейс для межсерверного взаимодействия», нажмите на иконку шестеренки напротив имени этого сервера и выберите интерфейс. Нажмите Обновить.
-
Нажмите на кнопку Далее и обновите страницу.
Установщик автоматически вычисляет некоторые сетевые параметры. Эти параметры необходимо проверить и дополнить, если не все из них были определены.
-
Перейдите в раздел Настройки в верхнем меню, на вкладку Сети. Нажмите на иконку редактирования.
-
Укажите Подсеть, используемая VK WorkSpace на серверах. Убедитесь, что она имеет доступ на 80-й или 443-й порт.
-
В поле Список DNS-серверов... укажите DNS-сервер.
-
Заполните все поля с настройками регистри. В поле Адрес внешнего registry укажите адрес в виде
<URL>:<PORT>. -
Нажмите на кнопку Сохранить и перейдите к следующему шагу.
Подробную информацию о создании доменных имен вы найдете в документе Требования к инфраструктуре в разделе про настройку DNS-зоны.
-
На главной странице установщика перейдите в Настройки и выберите вкладку Доменные имена.
-
В разделе Общие настройки доменов нажмите на кнопку Редактировать и заполните поля:
-
Название вашей компании.
-
Сайт вашей компании.
-
Основной домен для сервисов — используется для почтовой системы и панели администрирования. Укажите домен вашей компании без поддоменов .vkt. и .vkteams.
-
Домен для облачных хранилищ — укажите отдельный домен того же уровня, что и основной, с уникальным именем.
-
Если нужно использовать для Мессенджера отдельный домен, включите опцию Использовать отдельный домен для Мессенджера и укажите домен:
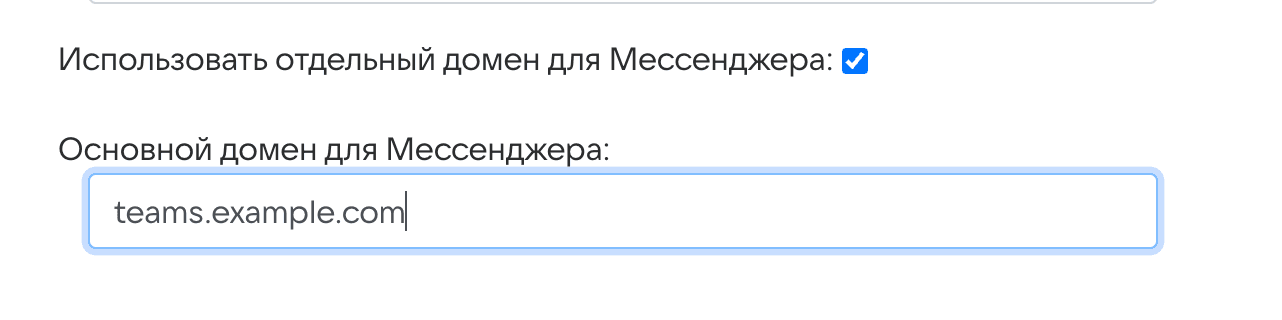
В этом случае веб-клиент Мессенджера будет доступен, например, по адресу
webim.teams.example.com, а регистриregistry.teams.example.comдолжен указывать на виртуальную машину с регистри.
-
-
Нажмите на кнопку Сохранить.
-
Настройте домен Мессенджера. По умолчанию домен Мессенджера формируется как vkt.<основной домен>.
Чтобы изменить префикс vkt, в разделе Настройки доменных имен найдите строку Домен для Мессенджера и нажмите на иконку Редактировать. Внесите необходимые правки и сохраните изменения:

После сохранения доменных имен появятся ошибки. Они пропадут после добавления SSL-сертификатов на следующем шаге.
-
На вкладке Доменные имена нажмите на кнопку Добавить сертификат под заголовком SSL-сертификаты.
-
В открывшейся форме введите сертификат и ключ. Их необходимо указать полностью, включая:
-----BEGIN CERTIFICATE----- и -----END CERTIFICATE-----и-----BEGIN PRIVATE KEY----- и -----END PRIVATE KEY-----. -
Нажмите на кнопку Сохранить.
Есть второй вариант:
- Нажмите на кнопку Выбрать файл.
- Укажите путь к файлу с сертификатом .crt.
- Укажите путь к файлу с ключом .key.
- Кликните по кнопке Сохранить.
Если всё верно, в интерфейсе не будет отображаться ошибок и красной подсветки. Нажмите на зеленую кнопку Далее.
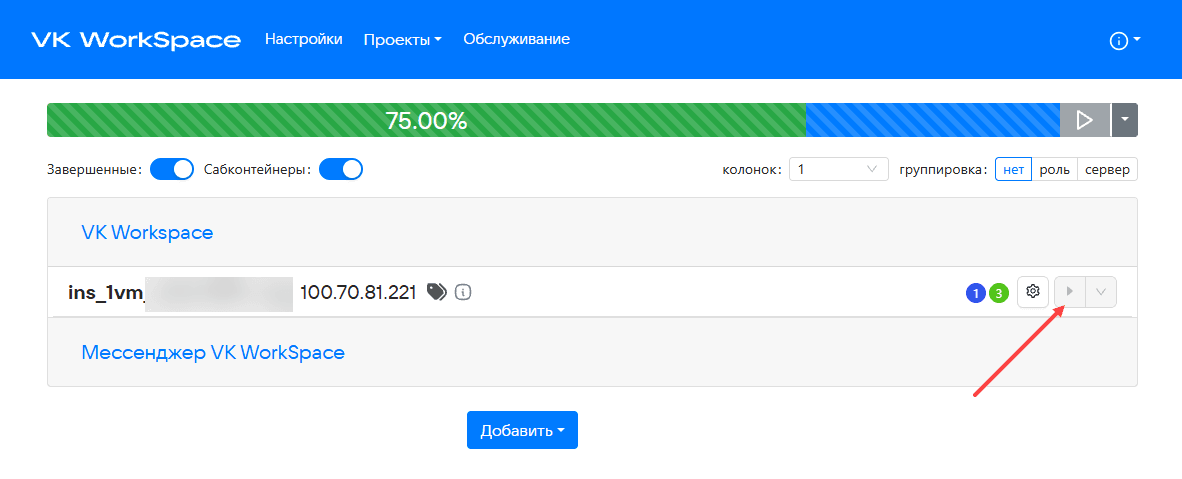
Перейдите на главную страницу установщика. В разделе VK Workspace нажмите на запуск всех шагов для гипервизора (сервера) с регистри:
Добавьте в установщик виртуальную машину под Мессенджер. В случае распределенной инсталляции добавьте поочередно все виртуальные машины.
Нажмите Добавить → Сервер. Откроется форма добавления сервера. Заполните поля:
-
IP-адрес — адрес виртуальной машины для Мессенджера.
-
В поле IP-адрес для голосового трафика укажите внешний IPv4 адрес, если сервис будет доступен в интернете.
-
В поле Метки добавьте:
- server = ansible
- project = vkteams
- group = raft
-
Остальные поля заполните по аналогии с добавлением сервера под установщик/регистри.
-
Нажмите на кнопку Добавить сервер — сервер отобразится в веб-интерфейсе установщика. Если после добавления сервера под ним отображается уведомление «Не найден интерфейс для межсерверного взаимодействия», нажмите на иконку шестеренки напротив имени этого сервера и выберите интерфейс. Нажмите Обновить.
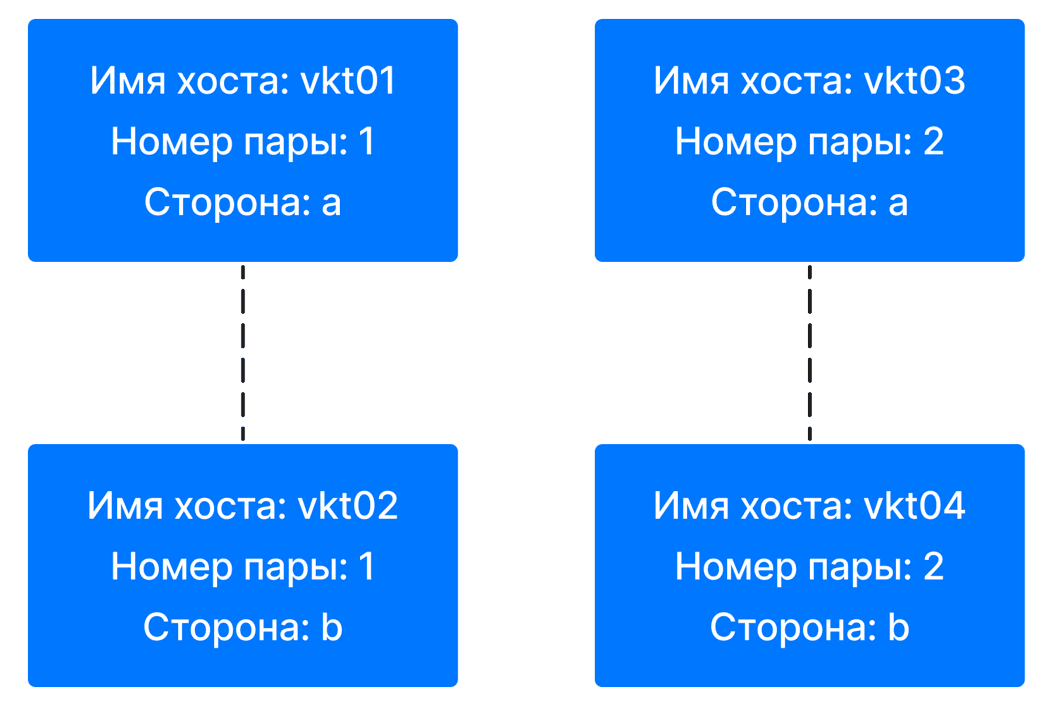
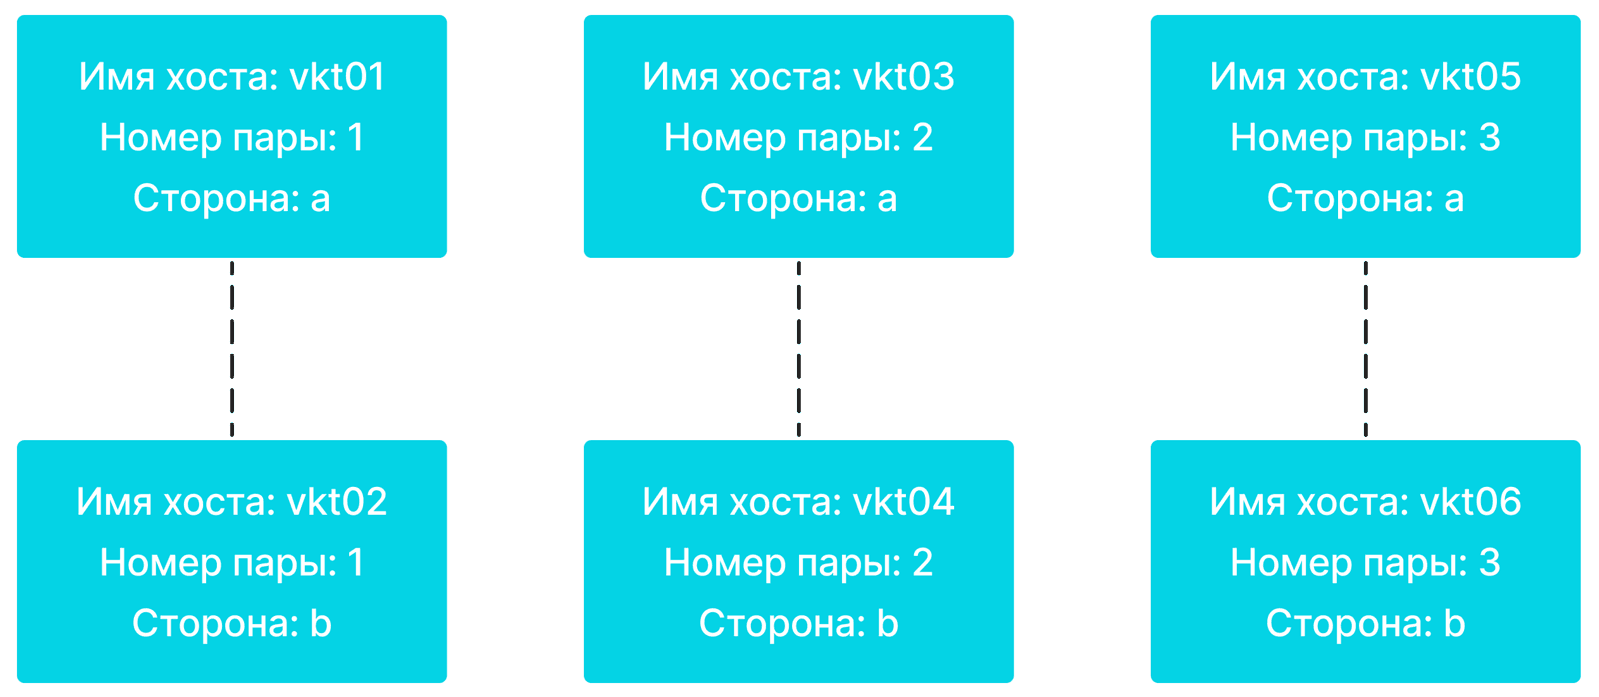
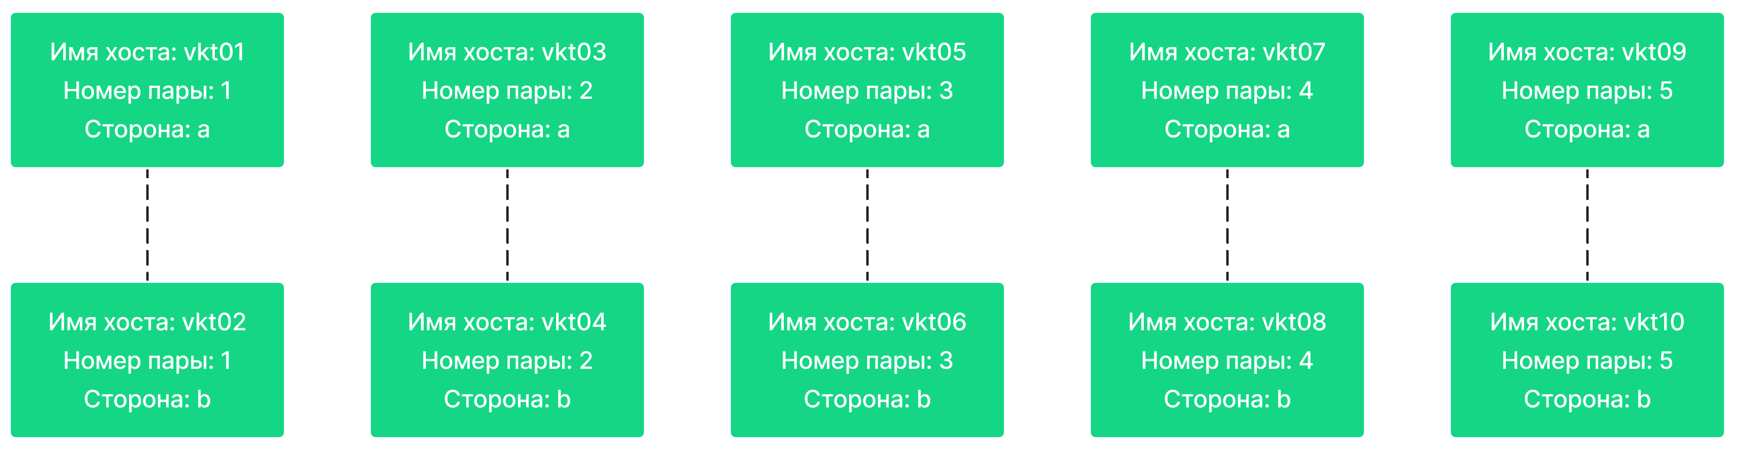
Топология распределенной инсталляции Мессенджера состоит из пар хостов. Внутри каждой пары происходит резервирование сервисов. В каждой паре есть сторона a и сторона b. Например, для первого хоста в паре сторона будет a, а для второго — b. И так для каждой пары. У каждой пары хостов есть номер. Например, для первых двух хостов это будет 1, для второй пары — 2, и т.д.
Пример топологии кластера из 4 хостов (2 шарда):
Пример топологии кластера из 6 хостов (3 шарда):
Пример топологии кластера из 10 хостов (5 шардов):
Если в распределенной инсталляции 4 ноды, вам необходимо добавить 4 сервера под ноды Мессенджера и 1 сервер под L7-балансировщик.
Нажмите Добавить → Сервер. Откроется форма добавления сервера. Заполните поля:
-
IP-адрес — адрес виртуальной машины для Мессенджера.
-
Имя сервера — укажите короткое имя сервера (без домена) или оставьте поле пустым. Все сервера должны иметь уникальное имя хоста в рамках распределенной инсталляции Мессенджера.
-
В поле IP-адрес для голосового трафика укажите внешний IPv4 адрес, если сервис будет доступен в интернете.
-
Для всех нод распределенной инсталляции добавьте метки:
-
server = ansible
-
project = vkteams
Для первых трех нод добавьте метку group = raft.
Для нод, начиная с четвертой и далее (если они есть) — добавьте метку group = teams.
Для каждой ноды укажите side (сторону) и pair (номер пары).
-
Пример меток для распределенной инсталляции из четырех нод:
Нода | Метки |
|---|---|
vkteams-srv-1 |
|
vkteams-srv-2 |
|
vkteams-srv-3 |
|
vkteams-srv-4 |
|
-
Остальные поля заполните по аналогии с добавлением сервера под установщик/регистри.
-
Нажмите на кнопку Добавить сервер — сервер отобразится в веб-интерфейсе установщика. Если после добавления сервера под ним отображается уведомление «Не найден интерфейс для межсерверного взаимодействия», нажмите на иконку шестеренки напротив имени этого сервера и выберите интерфейс. Нажмите Обновить.
Добавьте поочередно все виртуальные машины под ноды Мессенджера.
Пропустите этот шаг, если у вас standalone-инсталляция Мессенджера и нет Почты/Диска/Доски VK WorkSpace. Перейдите к следующему шагу.
Нажмите Добавить → Сервер. Откроется форма добавления сервера. Заполните поля:
-
IP-адрес — адрес виртуальной машины для Ассистента.
-
В поле IP-адрес для голосового трафика укажите внешний IPv4 адрес, если сервис будет доступен в интернете.
-
В поле Метки добавьте group = teams.
-
Остальные поля заполните по аналогии с добавлением сервера под установщик/регистри.
-
Нажмите на кнопку Добавить сервер — сервер отобразится в веб-интерфейсе установщика. Если после добавления сервера под ним отображается уведомление «Не найден интерфейс для межсерверного взаимодействия», нажмите на иконку шестеренки напротив имени этого сервера и выберите интерфейс. Нажмите Обновить.
Если вы используете LLM модель от VK, добавьте по аналогии сервер для инференса.
-
Далее нажмите Добавить → Несколько Ansible Playbook:
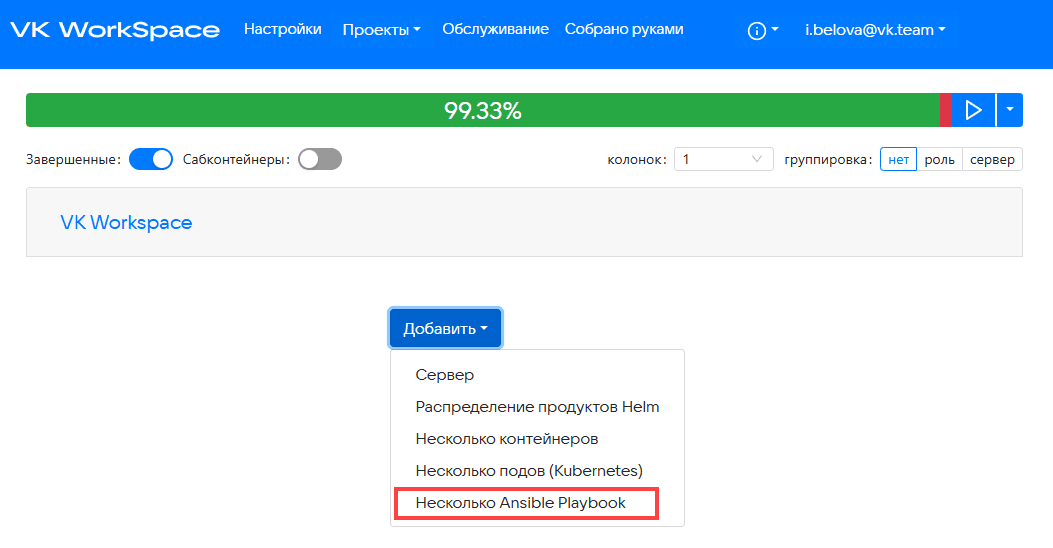
-
Выберите роль ansible-vkteams-cluster.
Для standalone-установки выберите гипервизор (сервер) под Мессенджер. Режим генерации — На одном из серверов. Нажмите на кнопку Добавить:
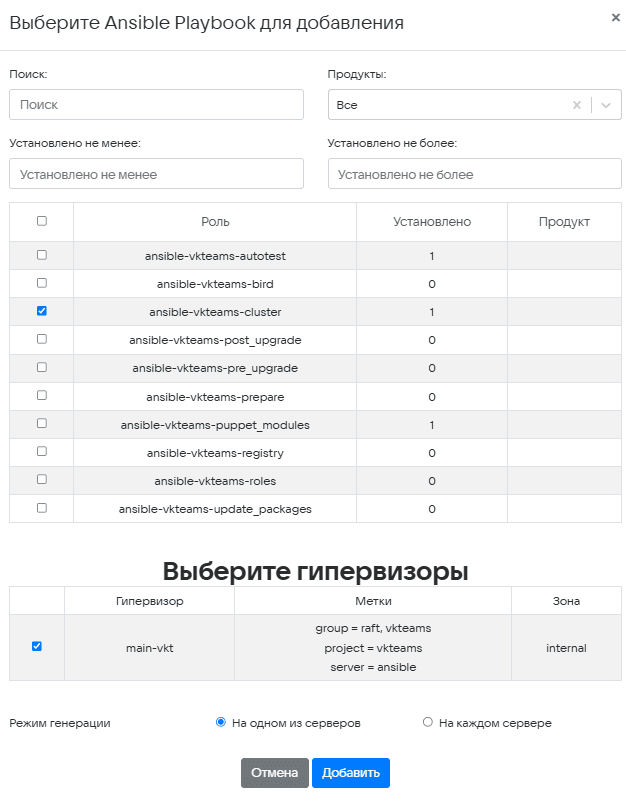
Для распределенной инсталляции важна последовательность выбора гипервизоров — сначала установите галку напротив любого гипервизора с меткой group = raft, далее выберите остальные гипервизоры, на которых будет развернут Мессенджер и Ассистент. Режим генерации — На одном из серверов. Нажмите на кнопку Добавить.
Добавленная роль отобразится в разделе VK WorkSpace на главной странице установщика. Нажмите на кнопку запуска добавленной роли (синяя стрелка напротив добавленной роли).
-
Аналогично добавьте роль ansible-vkteams-puppet_modules для серверов Мессенджера. Для данной роли последовательность выбора гипервизоров не важна.
Если была нарушена последовательность выбора гипервизоров, роль ansible-vkteams-cluster упадет с ошибкой. В логах сервиса deployer будет строчка:
ERROR: [PLAY STEP][START] Something happened while handling step {compute_hostname=ansible-vkteams-cluster1},{step_name=add_ext_k8s_k3s},{error=cat not get kubeConf: rancher/k3s/k3s.yaml not found. error: file does not exist},{elapsed=1.596187113s},{error=cat not get kubeConf: rancher/k3s/k3s.yaml not found. error: file does not exist}
Для устранения проблемы перейдите в файл computes.yaml, который находится в домашнем каталоге пользователя deployer (/home/deployer). Найдите секцию ansibleParams, она будет выглядеть следующим образом:
- ansibleParams:fileName: projects/vkteams/ansible/cluster/playbook.yamlinventory:- hypervisor5- hypervisor4- hypervisor3- hypervisor2playbookName: clusterhostname: ansible-vkteams-cluster1hypervisor: hypervisor5role: ansible-vkteams-clusterzone: ''
Приведите ее к следующему виду:
- ansibleParams:fileName: projects/vkteams/ansible/cluster/playbook.yamlinventory:- hypervisor2 # указать первым гипервизор с group=raft- hypervisor4- hypervisor3- hypervisor5 # прошлый первый элемент сохранить в спискеplaybookName: clusterhostname: ansible-vkteams-cluster1hypervisor: hypervisor5role: ansible-vkteams-clusterzone: ''
Сохраните изменения.
Перезапустите установщик командой:
sudo systemctl restart deployer.service
В браузере обновите страницу и перейдите на главную страницу установщика. В разделе VK WorkSpace нажмите на кнопку запуска ansible-vkteams-cluster (синяя стрелка напротив роли).
Если установка производится без связи с корпоративным LDAP-сервером или LDAP-сервер отсутствует, пропустите данный шаг. Описание процесса настройки интеграции с LDAP после установки представлено в документе Инструкция по интеграции с контроллером домена по протоколу LDAP.
Если вы хотите настроить LDAP-соединение, выполните шаги ниже.
Рекомендуется предварительно проверить корректность заданных конфигурационных параметров LDAP с помощью утилиты ldapsearch:
//установка клиента для подключения к ADyum install openldap-clients -y// проверка, что параметры подключения к AD валидныldapsearch -H <ldap_url> -w <ldap_password> -x -D<ldap_bind_dn> -b <ldap_users_dn> mail=ldap-user-email@EXAMPLE.com
, где mail=ldap-user-email@EXAMPLE.com — почтовый ящик пользователя
Далее перейдите Проекты → vkteams → ldap:
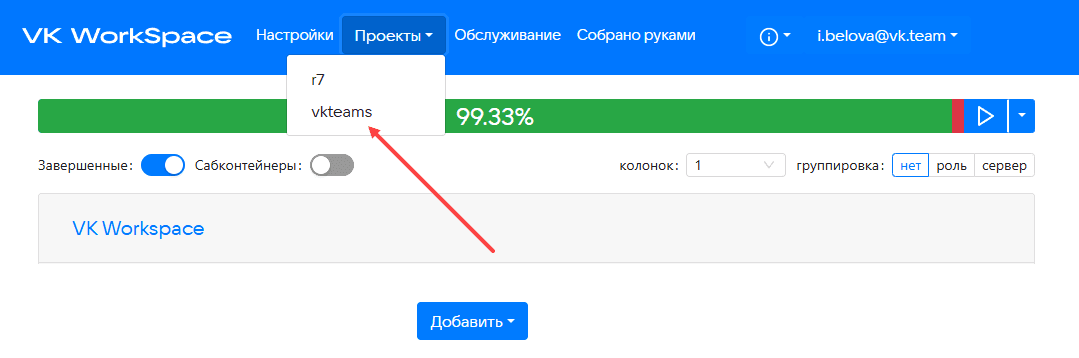
Заполните все поля на форме:
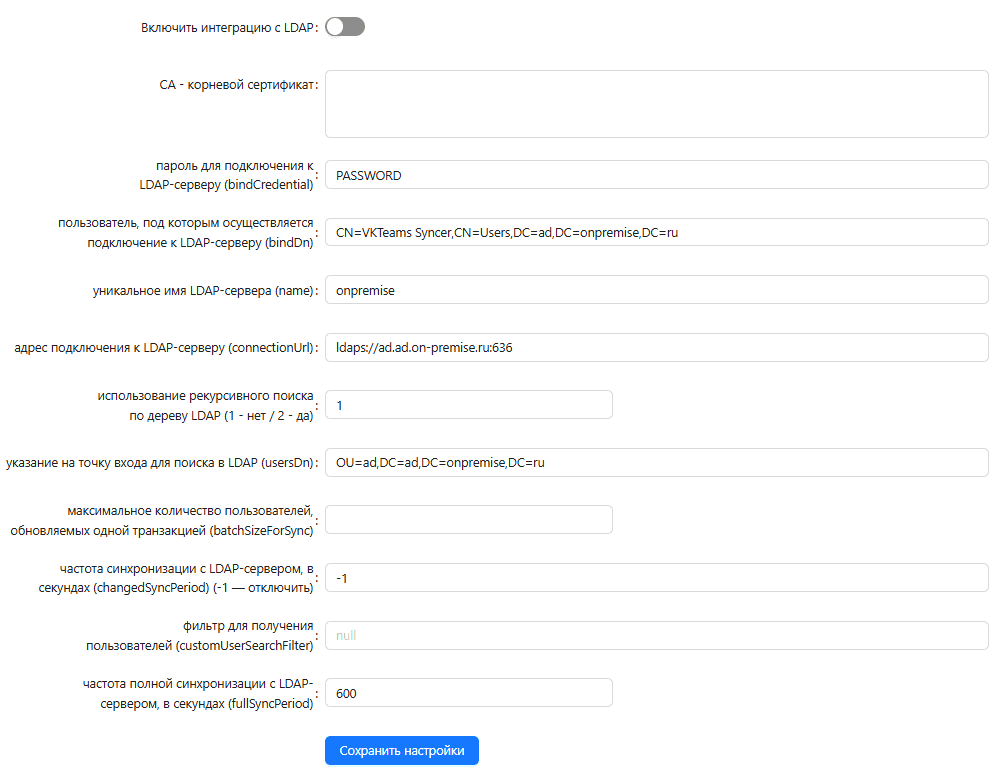
Включите опцию Включить интеграцию с LDAP.
Имя LDAP-сервера уникально, может быть заведен только один сервер с определенным именем. Оно может содержать только латинские символы и дефис.
Фильтр для получения пользователей позволяет получать не всех пользователей из указанного дерева. По умолчанию выборка пользователей не ограничена.
Частота полной синхронизации с LDAP-сервером — как часто осуществлять полную синхронизацию с LDAP-сервером, в секундах.
Частота синхронизации с LDAP-сервером, в секундах — как часто осуществлять частичную синхронизацию с LDAP-сервером, в секундах.
Максимальное количество пользователей, обновляемых одной транзакцией — изменяйте в случае, если ваш LDAP-сервер отказывается отдавать пользователей с ошибкой о превышении размера транзакции.
Нажмите на кнопку Сохранить настройки.
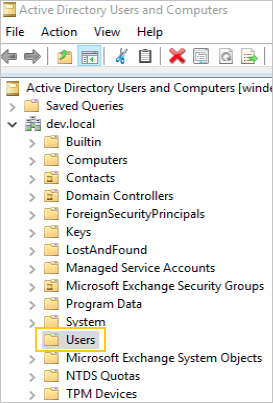
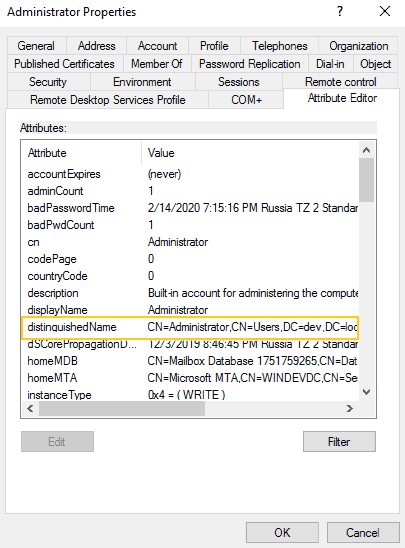
Как получить Distinguished Name для bindDN и usersDN в Active Directory
-
В оснастке Active Directory Users and Computers выберите пользователя, под которым будет происходить подключение и поиск пользователей.
-
Выберите свойства и перейдите на вкладку Attribute Editor (если вкладки нет, выберите в меню View, затем Advanced Features).
На вкладке будет отображено значение distinguishedName. Повторите операцию, чтобы получить distinguishedName для каталога, в котором будет выполняться поиск пользователей.
Перейдите Проекты → vkteams → nomail.
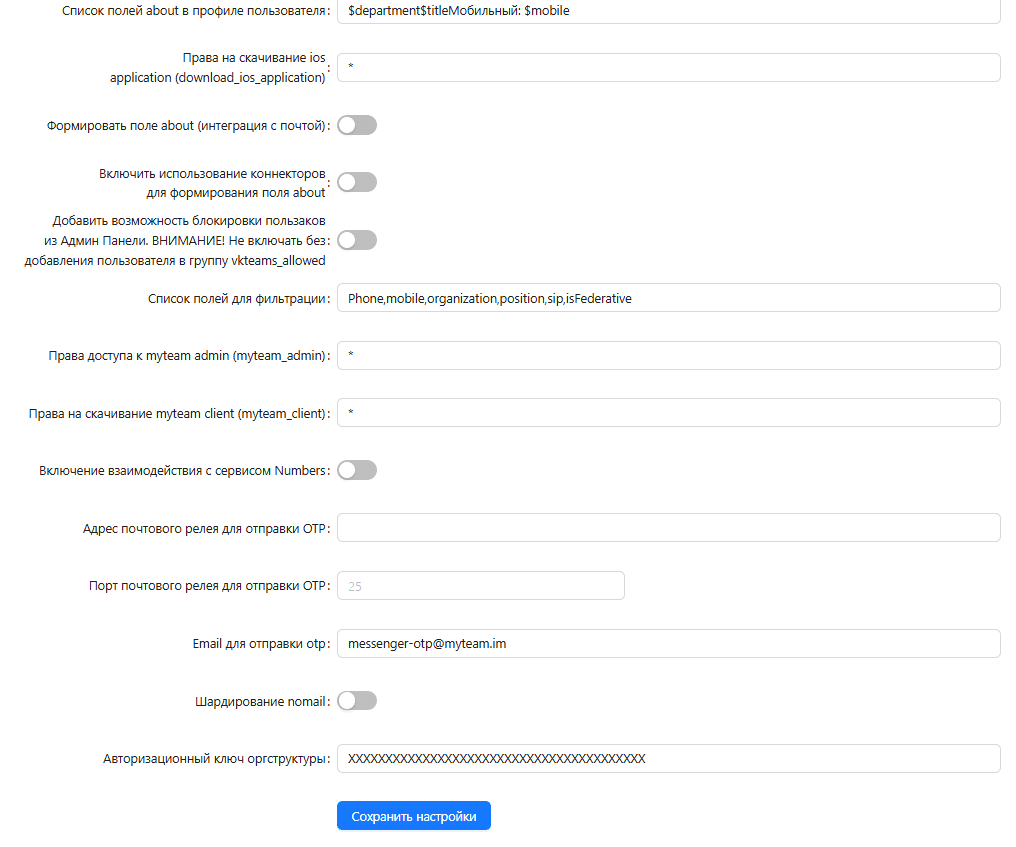
Заполните поля:
-
Адрес почтового релея для отправки OTP.
-
Email для отправки OTP— обратный адрес для сообщений с OTP-кодами (поле «From» в письме). Рекомендуется использовать реально существующий адрес.
-
Порт почтового релея для отправки OTP— 25 (как правило, не требует редактирования).
В окружении администратора находится сервис Grafana.
В разделе Проекты → vkteams → nomail укажите группы пользователей, которым будет доступно окружение администратора, в полях:
- Права доступа к myteam admin (myteam_admin)
- Права на скачивание myteam client (myteam_client)
По умолчанию все обращения пользователей поступают на адрес myteamsupport@USER-DOMAIN, через локальный SMTP-релей. Например, в случае домена example.com обращение поступит на адрес myteamsupport@example.com.
Перейдите Проекты → vkteams → krtek.
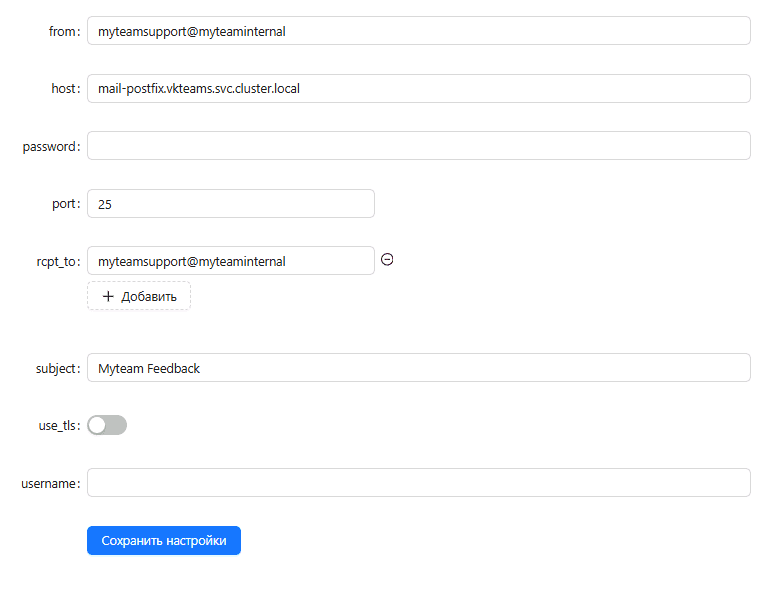
Заполните поля:
- from — обратный адрес для письма, формируемого системой в адрес технической поддержки.
- host — адрес SMTP-сервера.
- password — пароль для авторизации на SMTP-сервере.
- port — порт SMTP-сервера, по умолчанию — 25.
- rcpt_to — адреса получателей; можно указать несколько.
- subject — тема отправляемого письма.
- use_tls — использование TLS для SMTP-сервера.
- username — имя пользователя для авторизации на SMTP-сервере.
-
Нажмите на логотип в левом верхнем углу веб-интерфейса, чтобы перейти к общей строке состояния.
-
Запустите автоматическую установку — нажмите на кнопку Play рядом с общей строкой состояния в верхней части экрана:
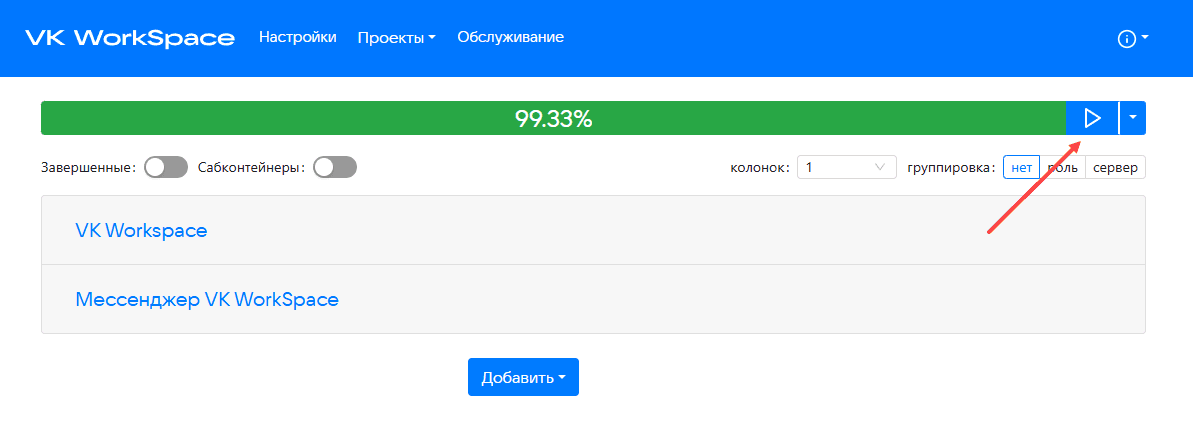
-
Подтвердите запуск автоматической установки, нажав на кнопку Запустить. Перед запуском автоматической установки оставьте включенными все проверки.
В зависимости от этапа установки будет меняться цвет индикатора:
- Серый — в ожидании начала генерации;
- Синий — в процессе генерации;
- Желтый — шаг будет повторен (автоматически);
- Красный — ошибка.
Ожидайте завершения установки. Пока процесс идет, рядом со строкой состояния будет отображаться красная кнопка Stop. Дождитесь завершения установки Мессенджера.
Если в процессе установки и настройки системы происходят изменения конфигурации, некоторые задачи могут потребовать повторного выполнения. Для повторного запуска необходимо нажать на кнопку Play в общей строке состояния в верхней части экрана или рядом с названием конкретного контейнера.
Когда установка будет завершена, соответствующий статус отобразится в строке состояния.
По прошествии 15 минут подключитесь по SSH и выполните следующие проверки инсталляции:
-
Правильность версии релиза:
cat /etc/myteam-release -
Состояние служб:
- systemctl status | grep '^ *State:'Если в выводе есть статус «degraded», то список служб, которые завершились с ошибкой, можно посмотреть при помощи команды:
- systemctl --all --failed -
Готовность сервисов Мессенджера и ВКС:
ic srvsВсе сервисы должны находиться в состоянии alive.
Если в инсталляции нет Почты VK WorkSpace, сервис swaflow находится в состояние dead. Это нормальное поведение системы и никак не влияет на работу Мессенджера и ВКС.
-
Состояние подов Kubernetes:
kubectl get pods -AВсе сервисы должны быть в состоянии Running.
-
Размещение данных и журналов:
df -h /mnt/data /mnt/logls -ld /var/logЕсли данные и журналы вынесены на отдельные разделы,
/mnt/dataи/mnt/logдолжны быть смонтированы с них./var/logв любом случае должен быть символической ссылкой:/var/log -> /mnt/log/var/log. -
Понаблюдайте за нагрузкой CPU и памяти при помощи утилиты K9s.
Также выполните проверки функциональностей Мессенджера и ВКС. Рекомендуется проводить тест при помощи разных типов клиентов, например веб и десктоп.
-
Базовые функциональности:
- Возможность залогиниться в учетной записи.
- Отправить/получить текстовое сообщение с одного клиента на другой и обратно. Убедиться, что сообщения пришли.
- Удалить отправленные сообщения у себя и у всех. Убедиться, что сообщения успешно удаляются.
- Отправить/получить фото/видео/gif с одного клиента на другой и обратно. Проверить, что есть превью.
- Отправить/получить голосовое сообщение с одного клиента на другой и обратно. Убедиться, что запись полноценная и хорошего качества.
- Открыть витрину стикеров, открыть стикерпак. Убедиться, что все отображается корректно.
- Отправить/получить стикер с одного клиента на другой и обратно. Убедиться, что у стикера есть превью.
- Открыть собственный профиль и профиль другого пользователя.
-
Группы:
- Создать группу/канал.
- Добавить пользователя в канал
- Отправить/получить несколько сообщений, которые содержат стикеры и файлы. Убедиться, что сообщения доходят до всех участников.
- Заблокировать/разблокировать участника.
- Закрепить сообщение.
- Удалить пользователя.
- Удалить группу/канал.
-
Звонки:
- Позвонить пользователю. Добавить еще одного пользователя в звонок.
- Создать ссылку на звонок, перейти в звонок по ссылке.
- Проверить работу длительных звонков (около 5 минут).
-
Статусы:
- Поставить/удалить статусы.
Установщик можно запускать повторно в случае возникновения ошибок во время инсталляции или при обновлении дистрибутива.
Если необходимо внести изменения в конфигурацию:
-
Перейдите в веб-интерфейс установщика — в адресной строке браузера укажите адрес http://server-ip-address:8888. Если перейти по этому адресу не удается, убедитесь, что firewall был отключен.
-
Внесите необходимые изменения в настройки.
-
Запустите установку.
При кластерной установке, необходимо выполнить запуск сервиса vpolls на обеих нодах каждой репликационной пары:
## Вторая пара, сторона A:systemctl start tarantool@vpolls_s1i1 tarantool@vpolls_r1## Вторая пара, сторона B:systemctl start tarantool@vpolls_s1i2 tarantool@vpolls_r2