
В документе описана настройка интеграции Мессенджера версии 25.2 и выше и кластерной инсталляцией Панели администратора VK WorkSpace версии 1.24 и выше. Документ предназначен для использования администраторами организации.
Условно процесс настройки интеграции Мессенджера с кластерной инсталляцией Панели администратора можно разделить на несколько шагов:
-
Выполните настройки на стороне Мессенджер.
-
Разверните кластерную инсталляцию Панели администратора VK WorkSpace и интегрируйте ее с Мессенджером.
-
Добавьте пользователей в Панель администратора.
-
Удалите LDAP-подключение Мессенджера.
Подробное описание шагов представлено ниже.
После настройки интеграции пользователи Мессенджера синхронизируются с Active Directory через Панель администратора. Поэтому, если у вас настроена интеграция Мессенджера с Active Directory, настройте интеграцию Панели администратора с Active Directory и после этого удалите LDAP-подключение Мессенджера.
Все команды в консоли выполняются под пользователем c правами root.Инструкция по установке Мессенджера
Инструкция по интеграции Мессенджера с контроллером домена по протоколу LDAP — в инструкции описано управление параметрами синхронизации LDAP.
Что делать, если при входе в Панель администратора появляется ошибка «Неверный пароль»
Управление структурой организаций — в инструкции описана работа со структурой организаций в Панели администратора VK WorkSpace.
Развертывание и настройка сервисов групповых политик — в инструкции описаны шаги для развертывания и включения сервисов групповых политик.
Групповые политики — в инструкции описана работа с групповыми политиками в Панели администратора VK WorkSpace.
-
Если у вас еще не установлен Мессенджер, установите его, пропустив настройку синхронизации пользователей с LDAP-сервером.
-
Выпустите SSL-сертификат — в сертификате укажите домен, на котором будет расположена Панель администратора. Можно использовать SSL-сертификат на один домен. Требования к сертификату:
- CN — домен, на котором будет расположена Панель администратора.
- Расширение san не нужно.
- Тип DV (Domain Validation) — проверять только владение доменом.
extendedKeyUsage = serverAuth.- Public Key — нужен.
-
Подготовьте почтовый домен вашей корпоративной электронной почты. Если у вас нет корпоративной почты, создайте ее.
-
Создайте домен Панели администратора.
Домен Панели администратора должен содержать поддомен biz, пример домена — biz.<ваш_домен>.ru.
Создайте A- или CNAME-запись для данного домена в DNS. Возможна как A-запись, так и CNAME-запись, в зависимости от того, где будет развернута Панель администратора. Необходима запись, которая будет указывать на сервер VK WorkSpace, остальное зависит от ваших текущих настроек и Nginx (если он есть). Например, вы можете указать biz.example.ru. как CNAME-запись к example.ru, если для вашего Nginx настроена маршрутизация запросов. Если нет, то стоит создать А-запись для Панели администратора.
-
Доступ к виртуальной машине, на которой установлен Мессенджер.
-
Получите у представителя VK данные для разворачивания Панели администратора VK WorkSpace:
- Ссылка на скачивание дистрибутива Панели администратора VK WorkSpace.
- Пароль от архива с дистрибутивом.
- Лицензионный ключ.
-
Доступ к почтовому серверу по 25 порту, так как Панель администратора VK WorkSpace использует протоколы SMTP, ESMTP.
- Знание Linux на уровне системного администратора.
- Знание основ работы Систем управления базами данных (СУБД).
- Знание основ работы служб каталогов (Directory Service).
- Понимание основ контейнеризации.
- Знание основ работы сетей и сетевых протоколов.
- Знание основных инструментов для работы в командной строке: bash, awk, sed.
Вне зависимости от размера кластера нужно соблюдать следующее соотношение виртуальных машин:
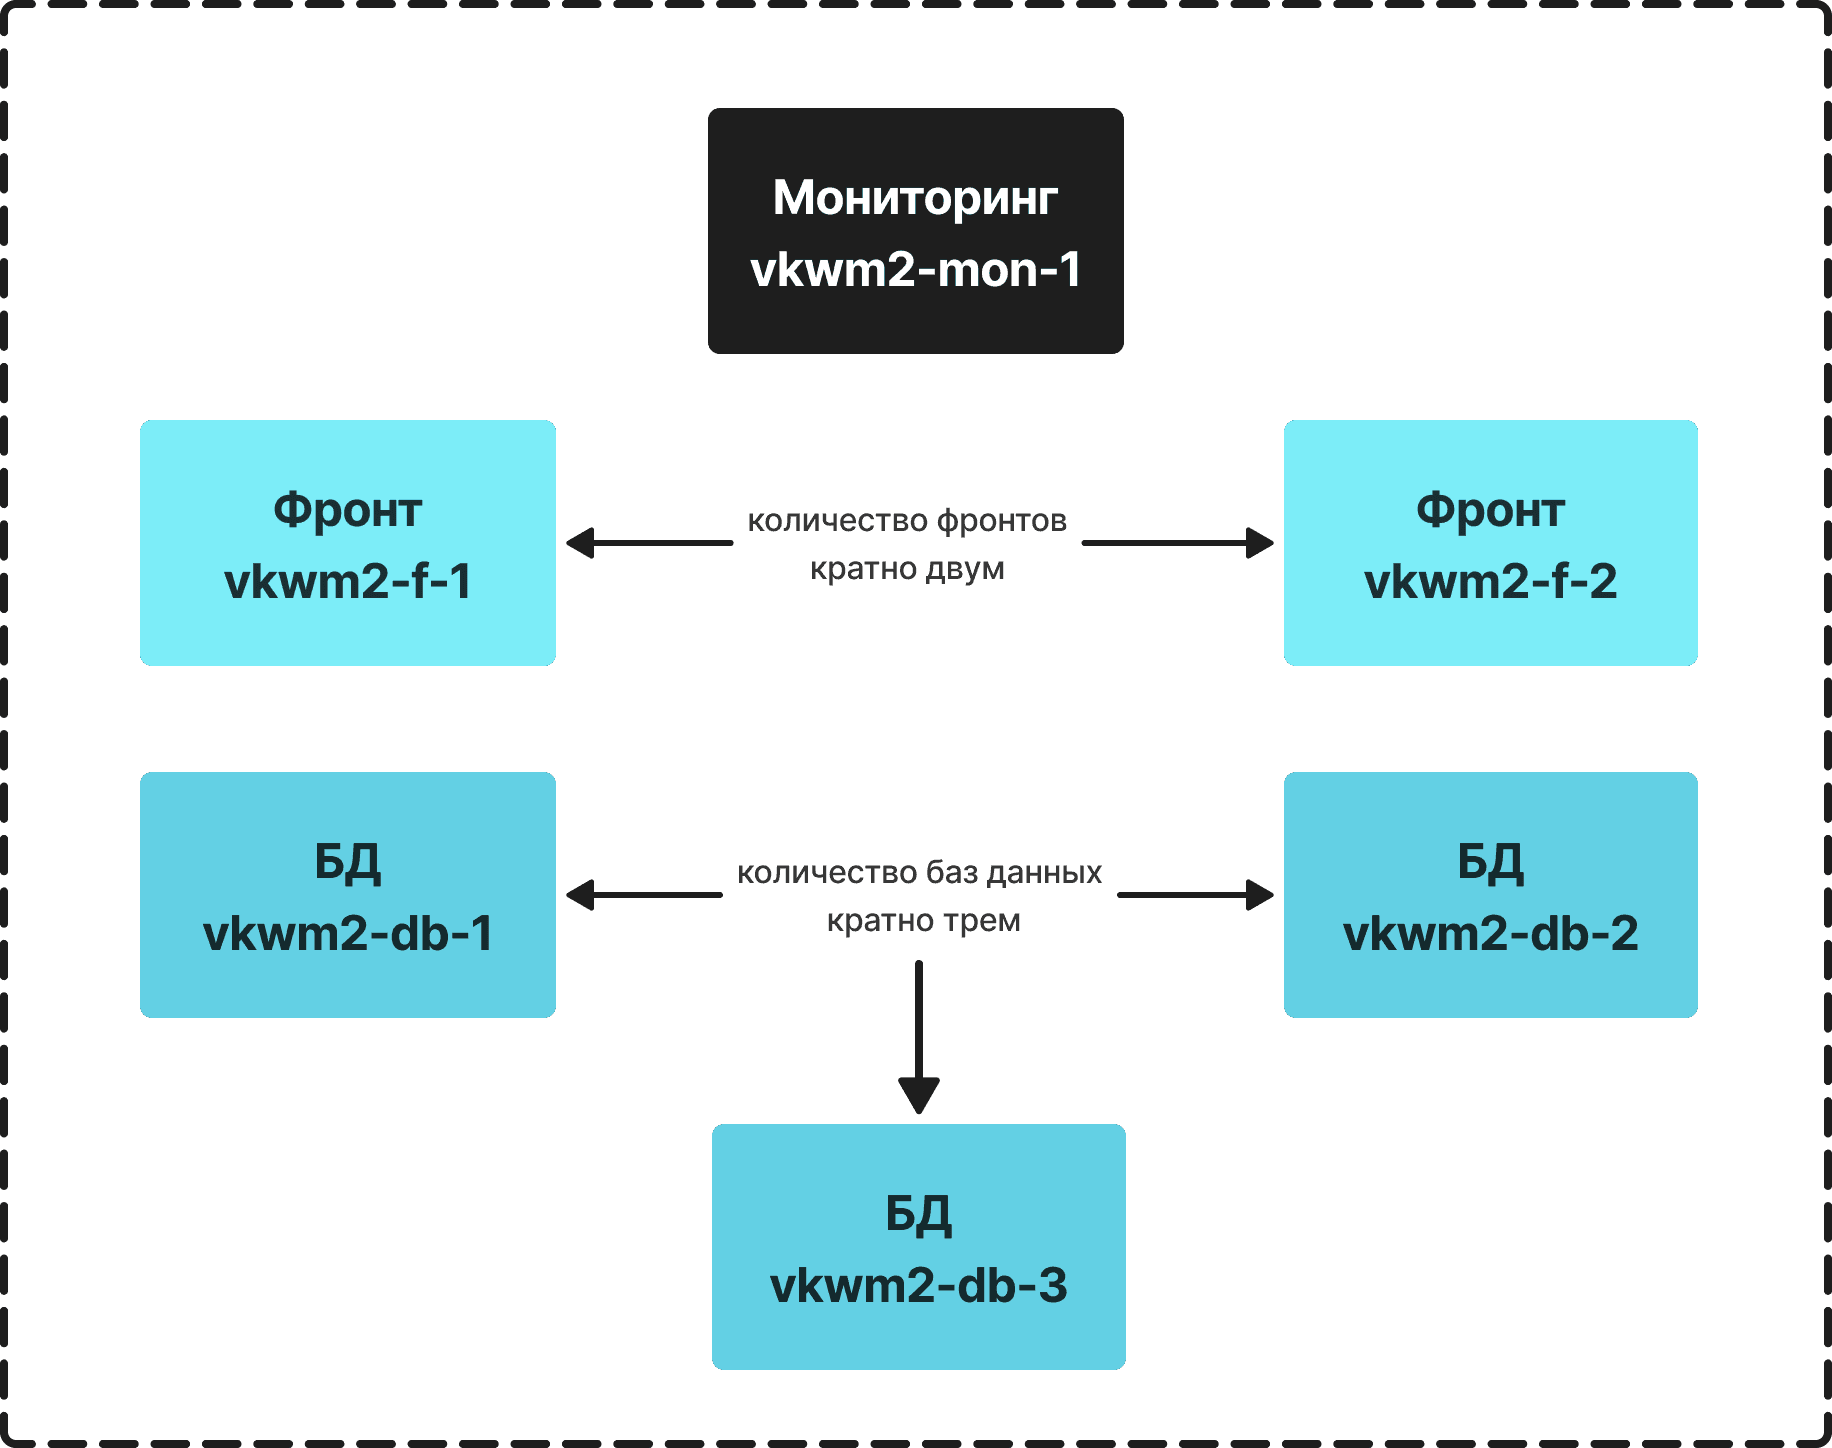
Минимальная отказоустойчивая конфигурация на 6 машин, которая будет описана в документе, выглядит таким образом:
- 1 ВМ отводится под мониторинг;
- 2 ВМ — под фронты;
- 3 ВМ — под базы данных;
Дистрибутив и файл onpremise-deployer_linux должны находиться на гипервизоре, отведенном под мониторинг.
Поддерживаемые операционные системы для установки Панели администратора:
- Astra Linux SE Орел — версия 1.7.5+, версия ядра — 5.15.
- Astra Linux SE Орел — версия 1.8, версия ядра — 6.1.
- РЕД ОС — версия 7.3.5, версия ядра — 6.1.
- РЕД ОС — версия 7.3с (сертифицированная), версия ядра — 6.1.
- РЕД ОС — версия 8, версия ядра — 6.6 или 6.12.
Архитектура системы — x86_64.
Обновлять операционную систему можно только на поддерживаемую версию и только после консультации с представителем VK. Список поддерживаемых ОС может быть уточнен в рамках работ по индивидуальному проекту.
Настройки sysctl:
kernel.pid_max=4194304net.ipv4.tcp_tw_reuse=1net.netfilter.nf_conntrack_tcp_timeout_time_wait=3net.netfilter.nf_conntrack_tcp_timeout_fin_wait=5net.ipv6.conf.all.disable_ipv6=1net.ipv6.conf.default.disable_ipv6=1net.ipv6.conf.lo.disable_ipv6=1net.netfilter.nf_conntrack_max = 4194304net.ipv4.tcp_syncookies = 1
Настройка лимитов:
* hard nofile 1048576* soft nofile 131072* hard nproc 257053* soft nproc 131072root hard nofile 1048576root soft nofile 262144root hard nproc 514106root soft nproc 262144
Дополнительные настройки для сертифицированной РЕД ОС 7.3
До установки Панели администратора:
-
Внесите изменение в конфигурации
/etc/systemd/system.conf:DefaultLimitNOFILE=524288:524288 -
Установите следующие пакеты из репозитория РЕД ОС 7.3, поставляемого с операционной системой:
- docker-ce-cli-20.10.24-1.el7.x86_64
- docker-ce-rootless-extras-20.10.24-1.el7.x86_64
- docker-ce-20.10.24-1.el7.x86_64
- docker-ce-20.10.24-1.el7.i686
- docker-compose-2.29.2-1.el7.x86_64
- docker-compose-switch-1.0.5-1.el7.x86_64
-
Выключите firewall и postfix:
systemctl stop postfixsystemctl disable postfixsystemctl stop firewalldsystemctl disable firewalld
-
Диски. Тип диска на уровне виртуализации или СХД должен быть формата fat (thick provisioning), а не thin provisioning — весь выделенный объем должен быть заранее зарезервирован и гарантированно доступен.
-
NTP. На всех серверах включите службу синхронизации времени по NTP. Время и дата на серверах развертывания должны быть синхронизированы.
-
sshd. В файле
/etc/ssh/sshd_configразрешите перенаправление по протоколу TCP:AllowTcpForwarding yes. ПараметрMaxSessionsпо умолчанию равен 10 — не уменьшайте его. -
IP forward. На уровне ОС не должно быть запретов на создание IP forward. Проверьте командой
cat /proc/sys/net/ipv4/ip_forward; если значение не равно1, задайте параметр ядраnet.ipv4.ip_forward=1. -
Флаги CPU. Процессоры должны поддерживать наборы инструкций
sse2,avx,avx2,bmi. Проверить наличие флагов можно командой:cat /proc/cpuinfo | grep flags | tail -1 | grep -Eo ':.*' | grep -Eo '[^ :]+' -
SELinux. Отключите SELinux: в файле
/etc/selinux/configукажитеSELINUX=disabledвместоSELINUX=enforcingи перезагрузите сервер (sudo reboot).
Минимальные технические параметры для 6 машин, если на инсталляции планируется включить функциональность групповых политик:
- Установщик + мониторинг: 8 vCPU, 16 GB RAM, 150 GB SSD;
- Фронт №1: 8 vCPU, 16 GB RAM, 100 GB SSD;
- Фронт № 2: 8 vCPU, 16 GB RAM, 100 GB SSD;
- База данных №1: 8 vCPU, 16 GB RAM, 50 GB SSD;
- База данных №2: 8 vCPU, 16 GB RAM, 50 GB SSD;
- База данных №3: 8 vCPU, 16 GB RAM, 50 GB SSD;
Технология | Версия |
|---|---|
Мессенджер | не старше двух последних версий |
Keycloak/OAuth | не старше версии 2.х |
Kerberos | 5 |
MySQL | 8.0.22 |
Протокол | Порт | Служба/Контейнер | Описание службы/контейнера | Назначение порта | Кто обращается |
|---|---|---|---|---|---|
TCP | 9091 | calico-node | Демон динамической маршрутизации | Сбор метрик prometheus | victoria-metrics |
TCP | 5000 | registry | Хранилище docker-образов | Подключение к сервису | Все машины инсталляции |
TCP | 2379 | infraetcd | etcd, которое хранит инфраструктурные данные, например настройки сети | Подключение клиентов (потребителей) | Все машины и контейнеры инсталляции |
TCP | 2380 | infraetcd | etcd, которое хранит инфраструктурные данные, например настройки сети | Общение между инстансами etcd | Другие infraetcd |
TCP | 4001 | infraetcd | etcd, которое хранит инфраструктурные данные, например настройки сети | Подключение клиентов (потребителей) | Все машины и контейнеры инсталляции |
TCP | 8080 | cadvisor | Инструмент снятия телеметрии с контейнеров | Сбор метрик prometheus | victoria-metrics |
TCP | 9100 | node-exporter | Инструмент снятия телеметрии с гипервизоров | Сбор метрик prometheus | victoria-metrics |
TCP | 2003 | carbclick | Сервис, который принимает метрики и передает их в clickhouse | Прием метрик | Любые контейнеры |
TCP | 2004 | carbclick | Сервис, который принимает метрики и складывает их в clickhouse | Прием метрик | Любые контейнеры |
TCP | 8428 | victoria-metrics | Инструмент prometheus-подобного хранилища метрик | Подключение к хранилищу | vimana, Grafana |
TCP | 22 | sshd | Демон операционной системы, предоставляющий консоль пользователю | ssh подключения | onpremise-deployer |
TCP | 8888 | onpremise-deployer | Приложения для установки и начальной настройки VK WorkSpace | Подключение администраторов | Администраторы |
TCP | 179 | Bird | Calico. Демон динамической маршрутизации (BGP) | Работа BGP-сессий | Между всеми серверами системы |
TCP | 50051 | optimus-agent | Агент сетевой доступности peer-to-peer | Порт для обмена | Все машины инсталляции |
TCP | 5555 | infrakit | Агент конфигурационной доступности peer-to-peer | Порт для обмена | Все машины инсталляции |
UDP | 2003 | carbclick | Сервис, который принимает метрики и передает их в clickhouse | Прием метрик | Любые контейнеры |
- Перейдите в веб-интерфейс установщика VK WorkSpace по адресу
http://server-ip-address:8888. - На главной странице установщика перейдите в Проекты → vkteams.
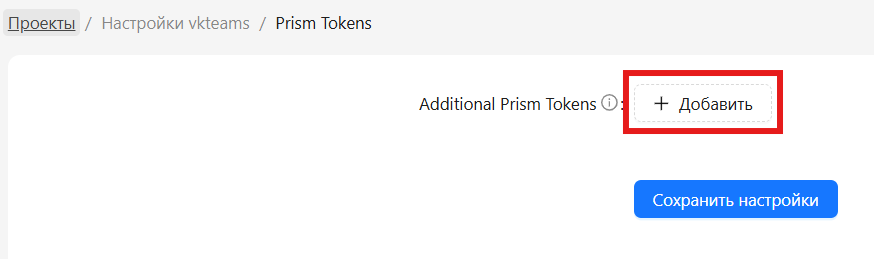
- В окне Формы проекта vkteams выберите prismtokens. Нажмите кнопку + Добавить.
- Активируйте переключатель AKES (Advanced Key Encryption Setting) и заполните поля:
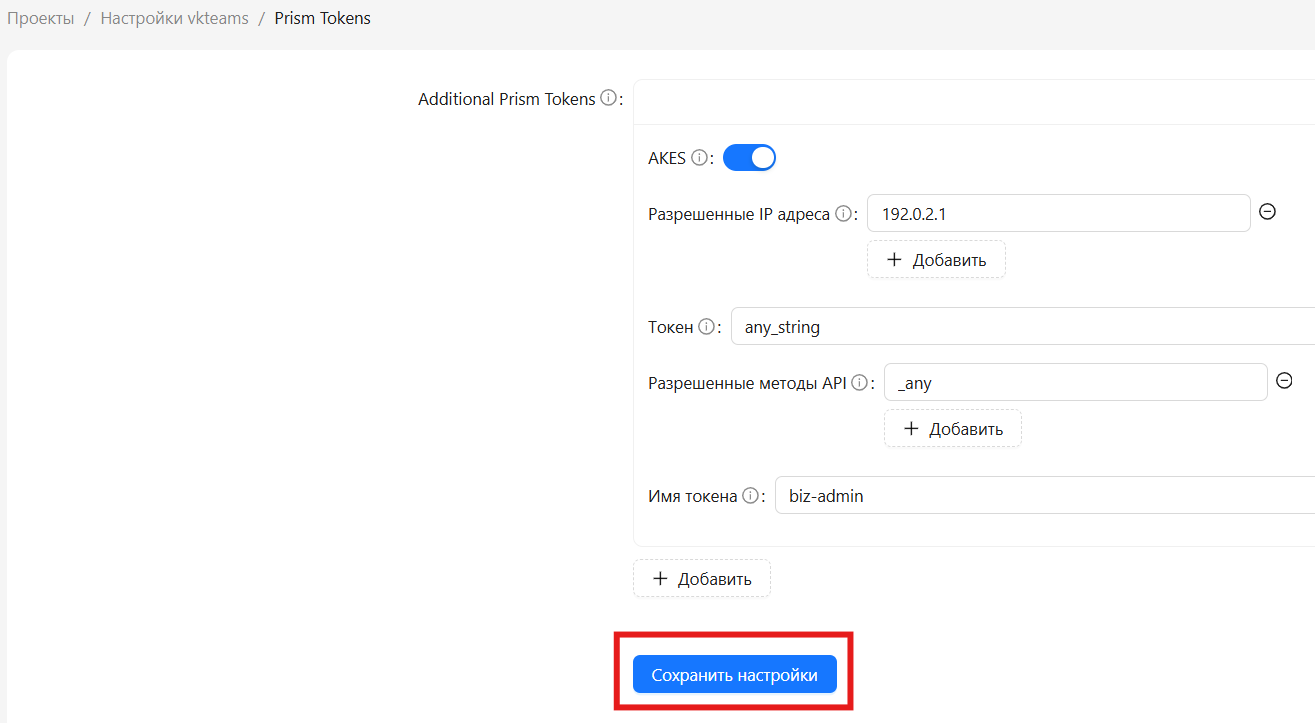
- Токен — укажите произвольную строку-токен;
- Имя токена — укажите наименование токена.
- Нажмите кнопку Сохранить настройки.
- Перейдите на главную страницу веб-интерфейса установщика, нажав на логотип VK WorkSpace.
- Разверните раздел Мессенджер VK WorkSpace. В строке с контейнером static-prismtokens-init1 нажмите на шестеренку:

- В открывшемся окне нажмите кнопку Запустить для перезапуска выбранного контейнера.
- На главной странице установщика перейдите в Проекты → vkteams.
- В окне Формы проекта vkteams выберите apigw.
- В поле admin_allow_list добавьте необходимые IP-адреса.
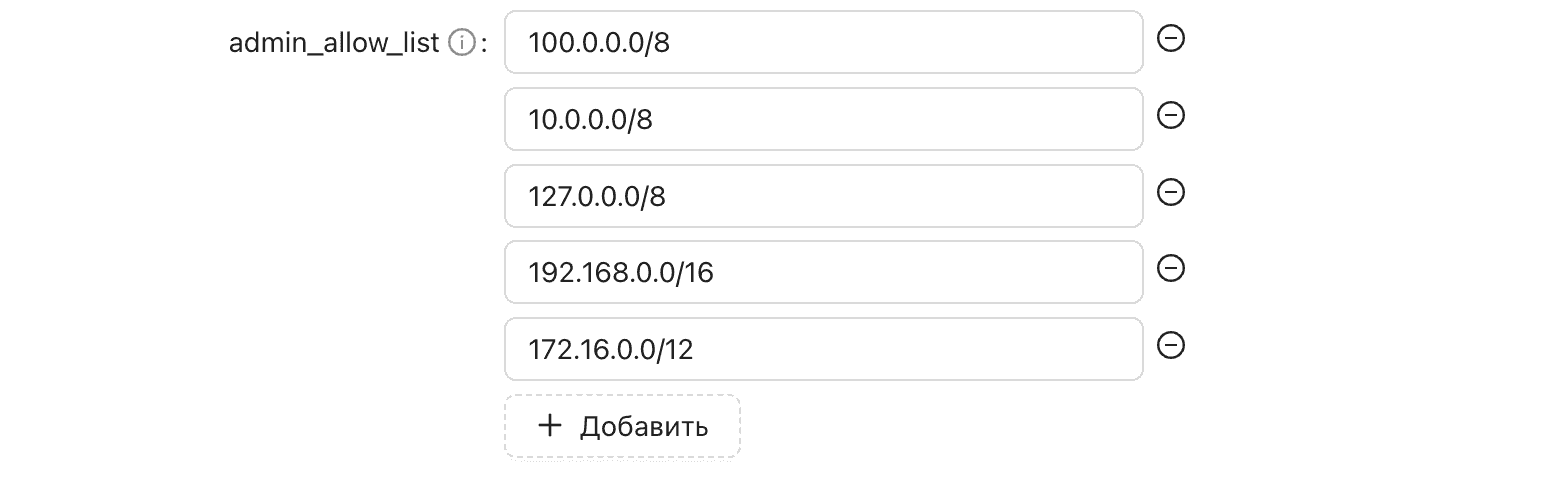
- Нажмите кнопку Сохранить настройки.
- Перейдите на главную страницу веб-интерфейса установщика, нажав на логотип VK WorkSpace.
- Разверните раздел Мессенджер VK WorkSpace. В строке с контейнером apigwv21 нажмите на шестеренку:

- В открывшемся окне нажмите кнопку Запустить для перезапуска выбранного контейнера.
- На главной странице установщика перейдите в Проекты → vkteams.
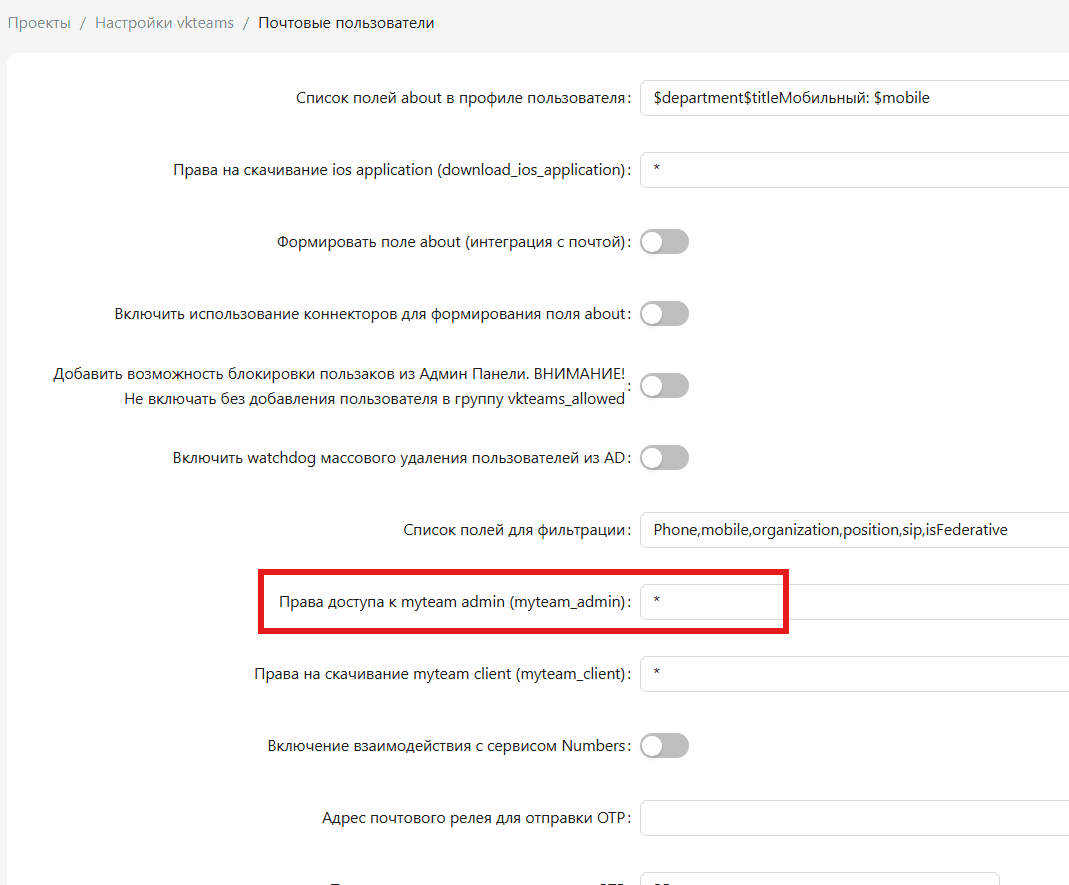
- В окне Формы проекта vkteams выберите nomail.
- В поле Права доступа к myteam admin (myteam_admin) укажите CN нужной группы администраторов. По умолчанию в поле указано значение
*.
- Нажмите кнопку Сохранить настройки.
- Перейдите на главную страницу веб-интерфейса установщика, нажав на логотип VK WorkSpace.
- Разверните раздел Мессенджер VK WorkSpace. В строке с контейнером nomail1 нажмите на шестеренку:

- В открывшемся окне нажмите кнопку Запустить для перезапуска выбранного контейнера.
- Проверьте настройку командой:
kubectl -n vkteams exec -it nomail-a-1 -c nomail-tarantool -- tarantoolctl connect 3301 <<< "cfg.otp_permission.apps"
- Получите значения adminSn и adminRid учетной записи администратора, выполнив команду:
echo "show admin@admin.qdit" | nc prof-st.vkteams.svc.cluster.local 4020 - На главной странице установщика перейдите в Проекты → vkteams.
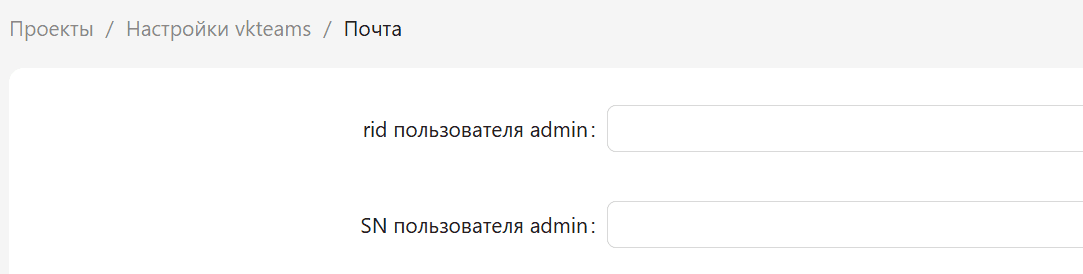
- В окне Формы проекта vkteams выберите mail_integrations.
- В полях rid пользователя admin и SN пользователя admin укажите значения, полученные в п.1 текущего шага.
- Нажмите кнопку Сохранить настройки.
- Перейдите на главную страницу веб-интерфейса установщика, нажав на логотип VK WorkSpace.
- Разверните раздел Мессенджер VK WorkSpace. В строке с контейнером myteam-admin1 нажмите на шестеренку:

- В открывшемся окне нажмите кнопку Запустить для перезапуска выбранного контейнера.
- Проверьте изменения командой:
kubectl -n vkteams exec -it $(kubectl -n vkteams get po -l app=myteam-admin | sed 1d | awk '{print $1}') -c myteam-admin -- cat /usr/local/etc/godmod/godmod.yaml
- На главной странице установщика перейдите в Проекты → vkteams.
- В окне Формы проекта vkteams выберите apigw.
- В поле admin_allow_list добавьте необходимые IP-адреса.
- Нажмите кнопку Сохранить настройки.
- Перейдите на главную страницу веб-интерфейса установщика, нажав на логотип VK WorkSpace.
- Разверните раздел Мессенджер VK WorkSpace. В строке с контейнером apigwv21 нажмите на шестеренку:
- В открывшемся окне нажмите кнопку Запустить для перезапуска выбранного контейнера.
- На главной странице установщика перейдите в Проекты → vkteams.
- В окне Формы проекта vkteams выберите admin_panel.
- Активируйте интеграцию.
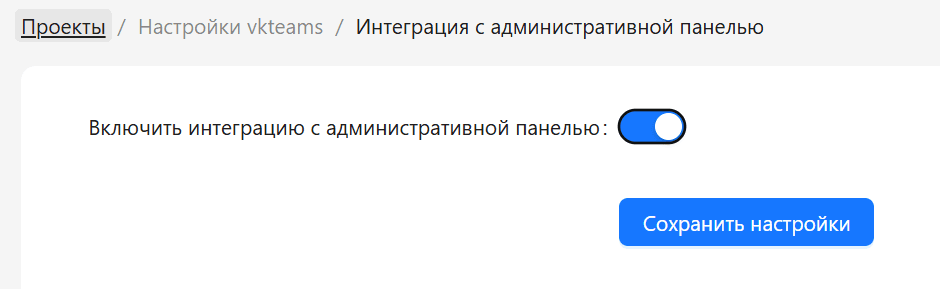
- Нажмите кнопку Сохранить настройки.
- Перейдите на главную страницу веб-интерфейса установщика, нажав на логотип VK WorkSpace.
- Разверните раздел Мессенджер VK WorkSpace. Перезапустите по очереди контейнеры myteam-config-json1, myteam-admin1 и apigwv21: в строке с каждым контейнером нажмите на шестеренку и в открывшемся окне — кнопку Запустить.
-
В командной строке на сервере Панели администратора VK WorkSpace выполните последовательность команд:
Astra LinuxРЕД ОС-
Задайте пароль и создайте пользователя deployer:
sudo -iDEPLOYER_PASSWORD=PASSWORDuseradd -G astra-admin -U -m -s /bin/bash deployerecho deployer:"$DEPLOYER_PASSWORD" | chpasswdПроигнорируйте ошибку "НЕУДАЧНЫЙ ПАРОЛЬ: error loading dictionary", если она появилась.
-
Авторизуйтесь под пользователем deployer:
sudo -i -u deployerssh-keygen -t rsa -N "" -
Нажмите на клавишу Enter (согласиться с вариантом по умолчанию).
-
Скопируйте ssh-ключ в нужную директорию:
cat /home/deployer/.ssh/id_rsa.pub >> /home/deployer/.ssh/authorized_keyschmod 600 /home/deployer/.ssh/authorized_keys -
Опционально: проверьте, что можно подключиться без пароля:
ssh deployer@localhost -
exit
-
-
Выполните команду
sudo visudo. -
В файле /etc/sudoers уберите # в начале следующей строки:
Astra LinuxРЕД ОС# %astra-admin ALL=(ALL) NOPASSWD: ALL -
Выйдите из Vim c сохранением файла.
То же самое можно сделать с помощью редактора nano:
sudo EDITOR=nano visudo# Находим нужную строку, удаляем # в ее начале# Выходим из nano c сохранением изменений
Распакуйте дистрибутив под пользователя deployer (в директорию /home/deployer). Вы можете распаковать архив с дистрибутивом и в другую папку или создать подпапку.
Нет принципиальной разницы, каким архиватором пользоваться. Ниже приведен пример для unzip:
-
Если на машину не установлен unzip, скачайте его:
sudo apt-get install unzip -
Распакуйте дистрибутив:
export UNZIP_DISABLE_ZIPBOMB_DETECTION=trueunzip -o <пароль> <имя_архива>
Установщик onpremise-deployer_linux рекомендуется запускать как сервис. При таком запуске не придется прибегать к дополнительным мерам (screen, tmux, nohup), позволяющим установщику продолжить работу в случае потери соединения по SSH.
Чтобы запустить установщик как сервис, выполните команду (подходит для Astra Linux, РЕД ОС):
sudo ./onpremise-deployer_linux -concurInstallLimit 5 \-serviceEnable -serviceMake -serviceUser deployer
По умолчанию выставлен лимит в 5 потоков, при необходимости вы можете увеличить количество потоков до 10, однако это увеличит и нагрузку на систему. Использование более чем 10 потоков не рекомендуется.
Ответ в случае успешного запуска установщика выглядит следующим образом:
deployer.service was added/updatessee status: <systemctl status deployer.service>can`t restart rsyslog services: [exit status 5]OUT: Failed to restart rsyslog.service: Unit rsyslog.service not found.deployer.service was enable and startedsee status: <systemctl status deployer.service>
Перейдите в веб-интерфейс установщика Панели администратора по адресу http://server-ip-address:8888. Если перейти по этому адресу не удается, убедитесь, что firewall был отключен.
На стартовой странице нажмите на кнопку Установка.
Включите флаг Административная Панель.
В открывшемся списке выберите нужные вам компоненты:
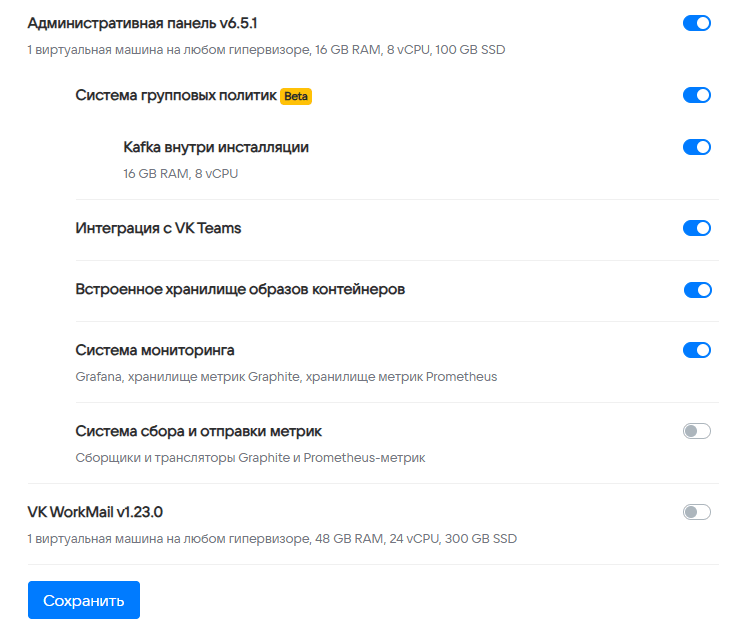
Система групповых политик — если в дальнейшем планируется настраивать сервисы групповых политик.
Kafka внутри инсталляции — если при настройке групповых политик НЕ будет использован внешний сервис Kafka.
Интеграция с Мессенджер и ВКС — обязательный компонент.
Система мониторинга — опциональный компонент. Не используется совместно с компонентом Система сбора и отправки метрик.
Система сбора и отправки метрик — опциональный компонент. Не используется совместно с компонентом Система мониторинга.
Нажмите на кнопку Далее внизу страницы, чтобы перейти к следующему шагу.
-
Нажмите на кнопку Добавить.
-
В выпадающем меню выберите Сервер:
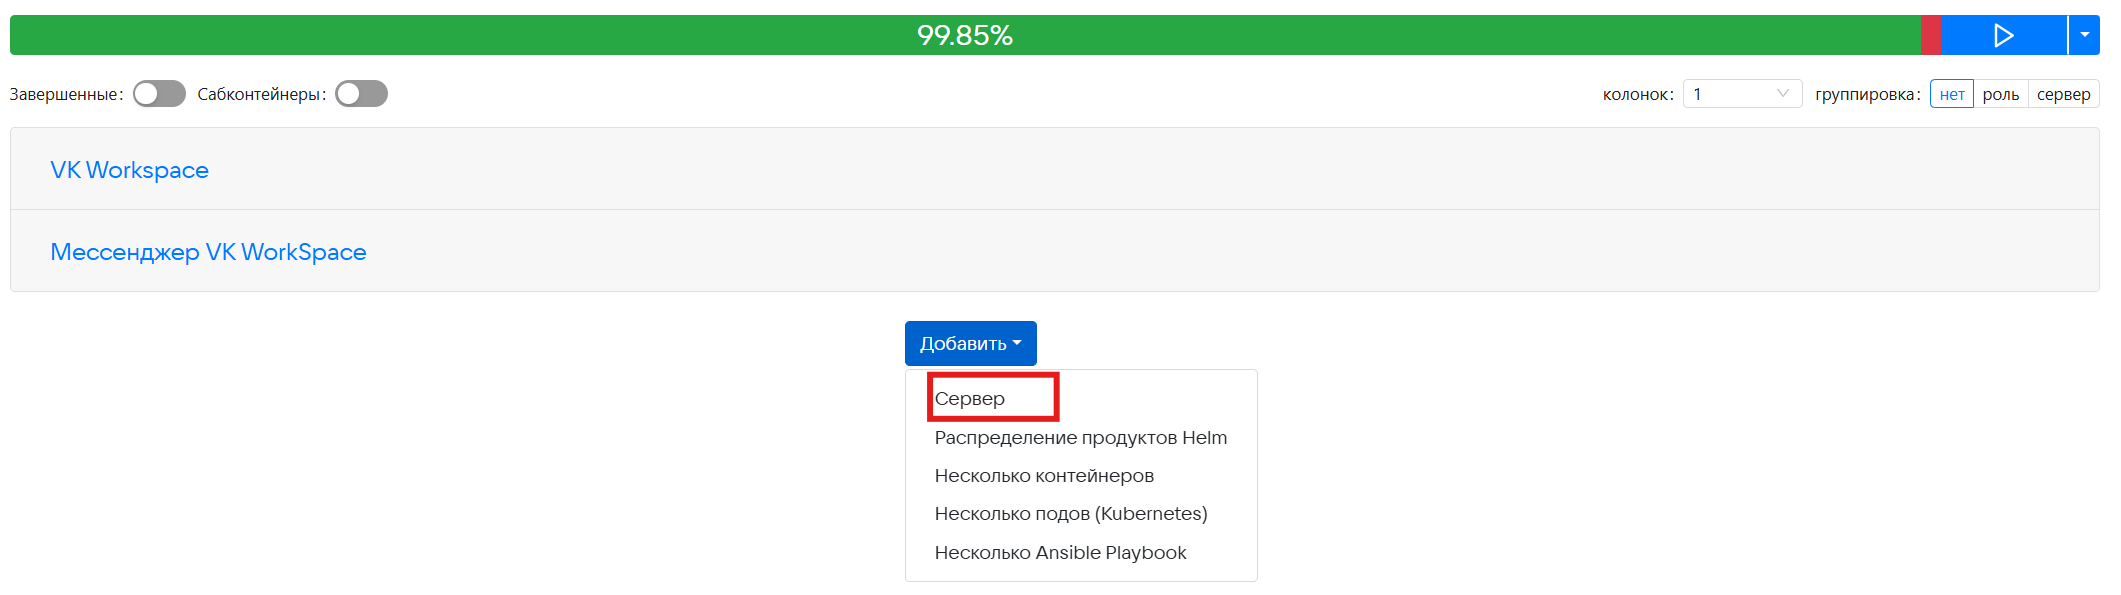
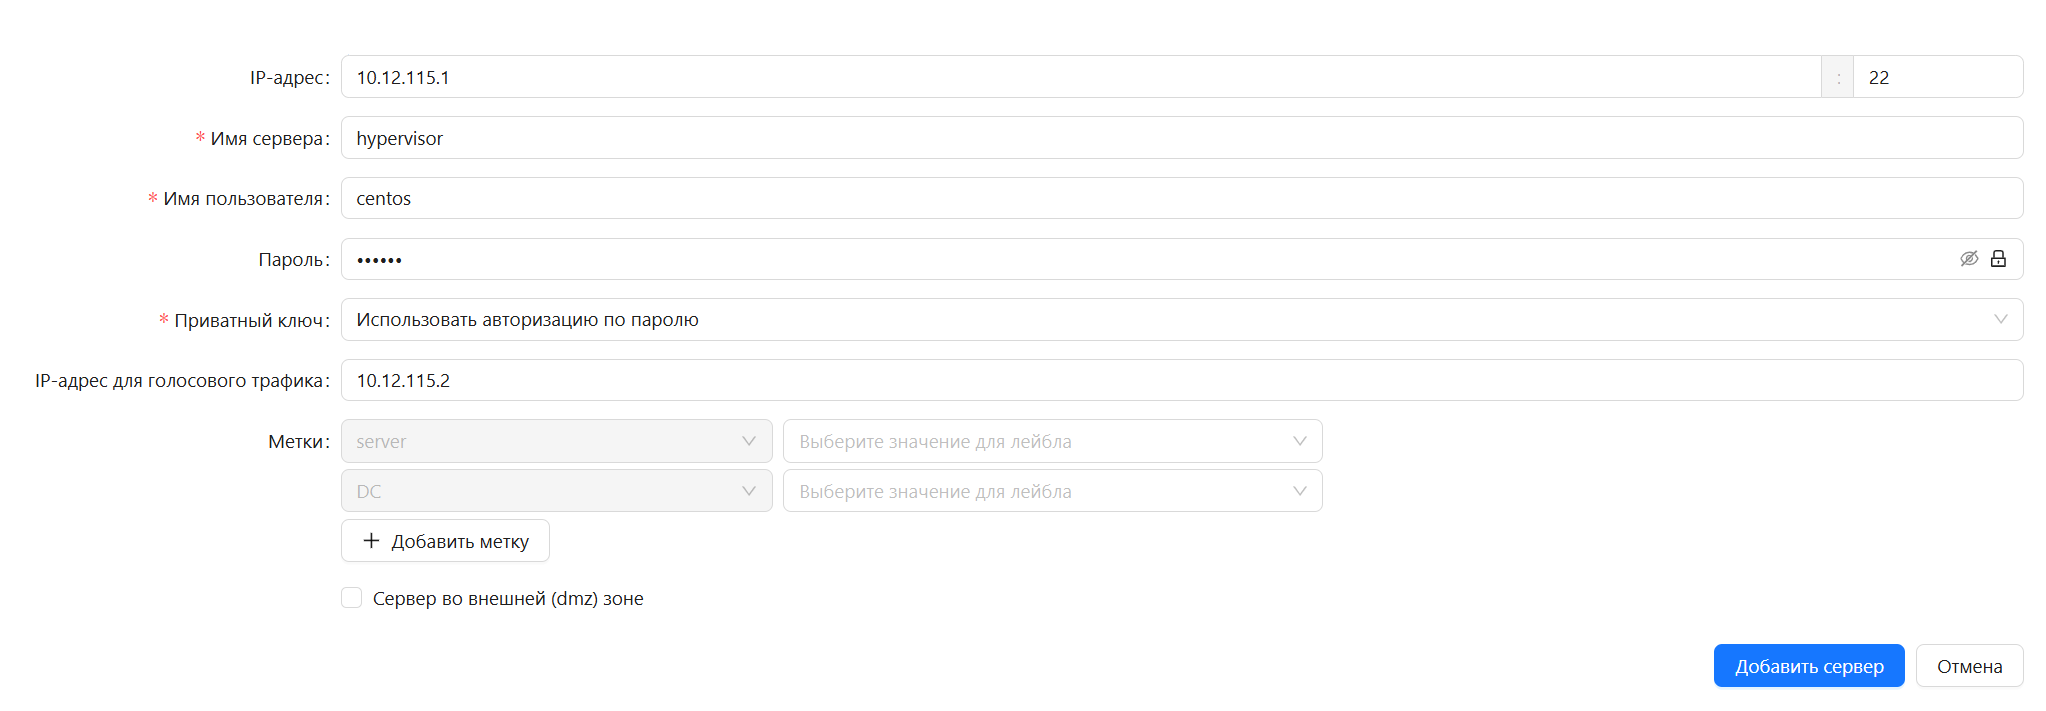
Откроется окно добавления гипервизора:
-
Заполните поля:
-
IP — адрес машины, на которую производится установка.
-
SSH-порт — стандартный для SSH, выбран по умолчанию, менять его не нужно.
-
Имя сервера — укажите имя сервера или оставьте поле пустым. В случае если вы оставите поле незаполненным, имя сервера будет взято из hostname -s и добавится автоматически. В документации будет использовано имя hypervisor1.
-
Имя пользователя — укажите имя того пользователя, под которым запущен установщик. В рассматриваемом примере это пользователь deployer.
-
Пароль — необходимо ввести пароль пользователя, под которым запущен установщик, если он был задан при создании.
-
-
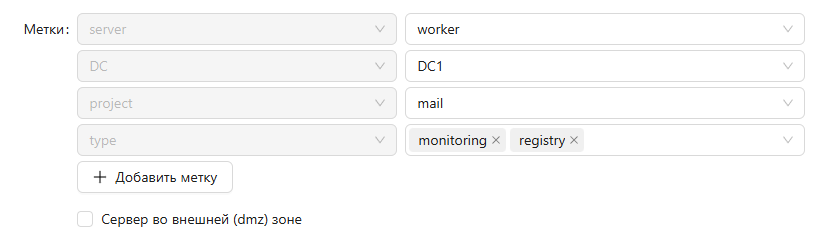
В поле Метки, напротив server, в выпадающем меню выберите опцию docker.
-
Добавьте SSH-ключ (также можно оставить авторизацию по паролю):
-
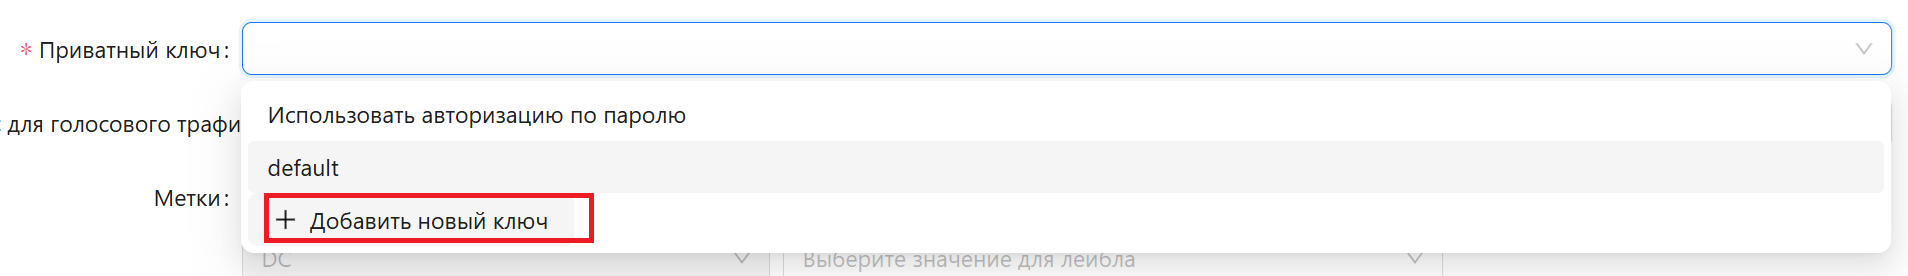
В поле Приватный ключ выберите Добавить новый ключ:
-
В поле Название введите название ключа для его дальнейшей идентификации, например: deployerRSA.
-
Перейдите в консоль, выполните команду
cat ~/.ssh/id_rsaи скопируйте ключ. -
Затем вставьте его в поле Приватный ключ. Его нужно указать полностью, включая:
-----BEGIN RSA PRIVATE KEY-----и-----END RSA PRIVATE KEY----- -
Поле Пароль ключа оставьте пустым.
-
Кликните по кнопке Добавить.
-
-
При необходимости настройте дополнительное поле:
- Сервер во внешней (dmz) зоне — не включайте.
-
После заполнения полей нажмите на кнопку Добавить сервер — гипервизор отобразится в веб-интерфейсе установщика.
-
Аналогичным образом добавьте еще 5 серверов:
- 2 — под фронты,
- 3 — под базы данных,
-
Нажмите на зеленую кнопку Далее в правом верхнем углу для перехода к следующему шагу.
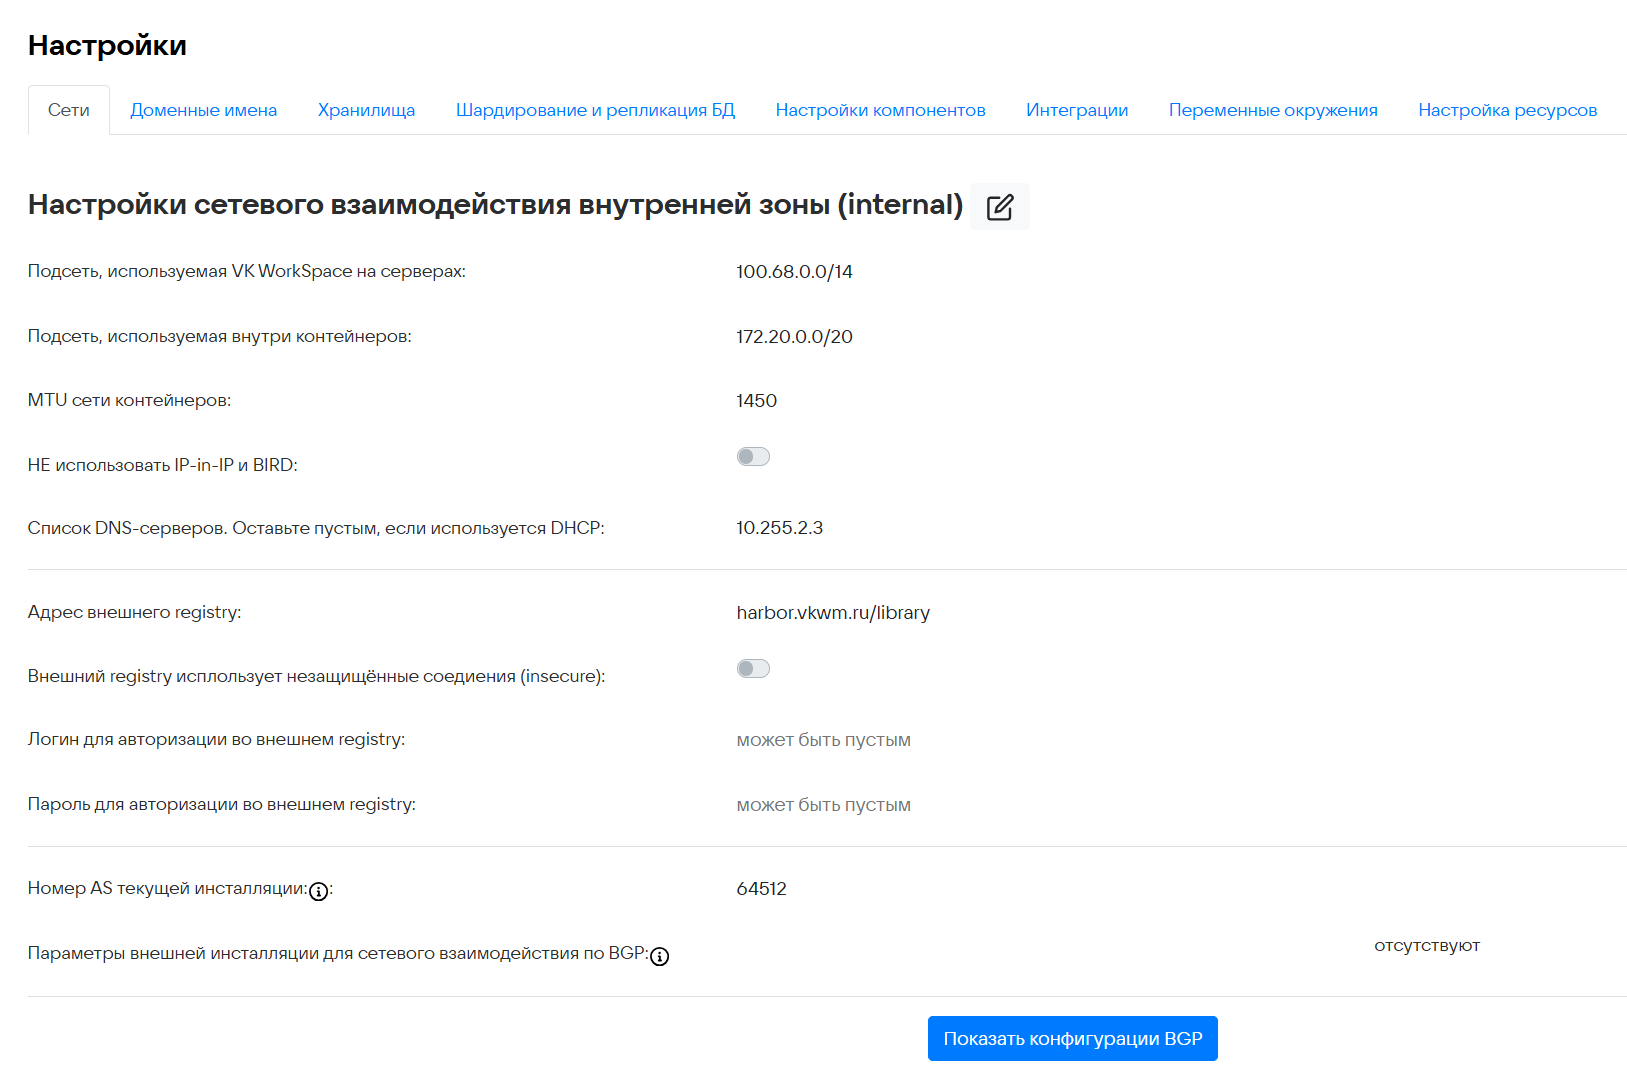
Установщик автоматически вычисляет некоторые сетевые параметры. Эти параметры необходимо проверить и дополнить, если не все из них были определены.
-
Перейдите в режим редактирования, нажав иконку
 .
-
Укажите DNS-сервер.
-
Убедитесь, что:
-
Подсеть, используемая Панелью администратора на серверах имеет доступ на 80 или 443 порт.
-
Подсеть, используемая внутри контейнеров полностью свободна, уникальна и принадлежит только Панели администратора VK WorkSpace.
Поле MTU сети контейнеров заполняется автоматически. Если вы хотите изменить размер MTU, обратитесь к представителю VK.
Флаг НЕ использовать IP-in-IP и BIRD в большинстве случаев должен оставаться неактивным. Если на машине используется динамическая маршрутизация и необходимо включение опции, обратитесь к представителю VK.
-
-
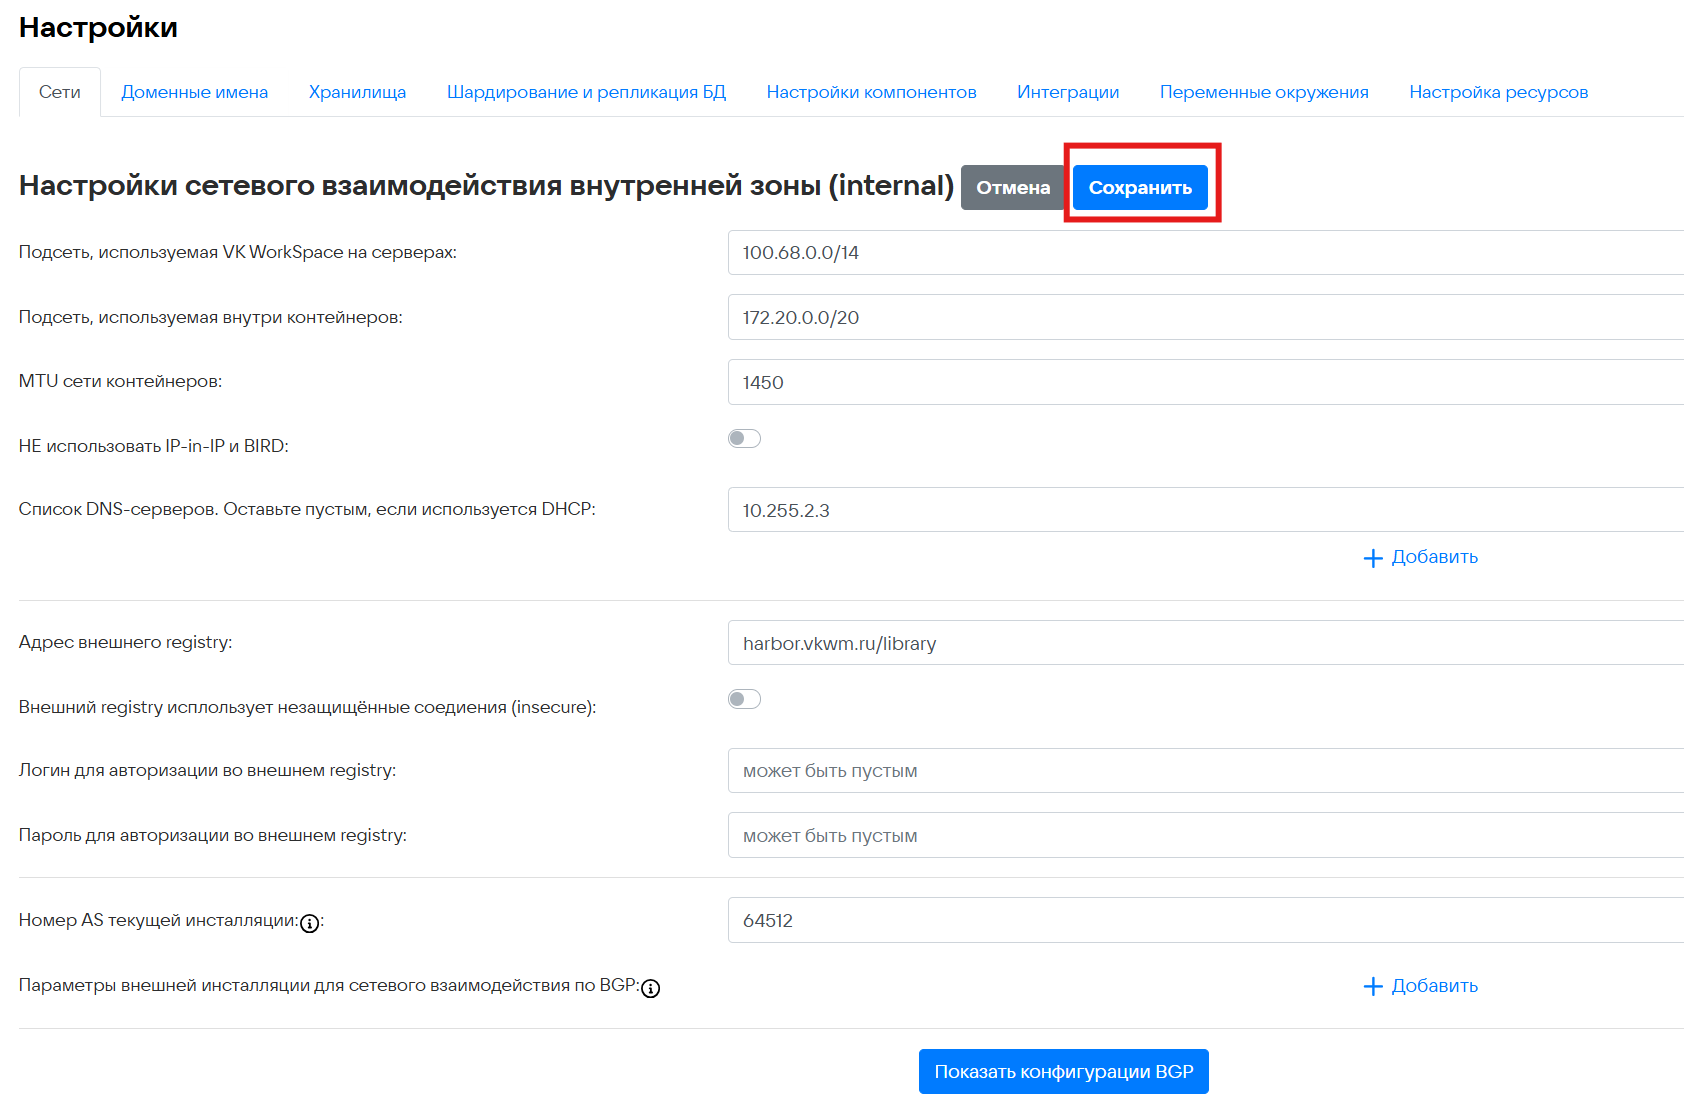
Нажмите на кнопку Сохранить и перейдите к следующему шагу:
-
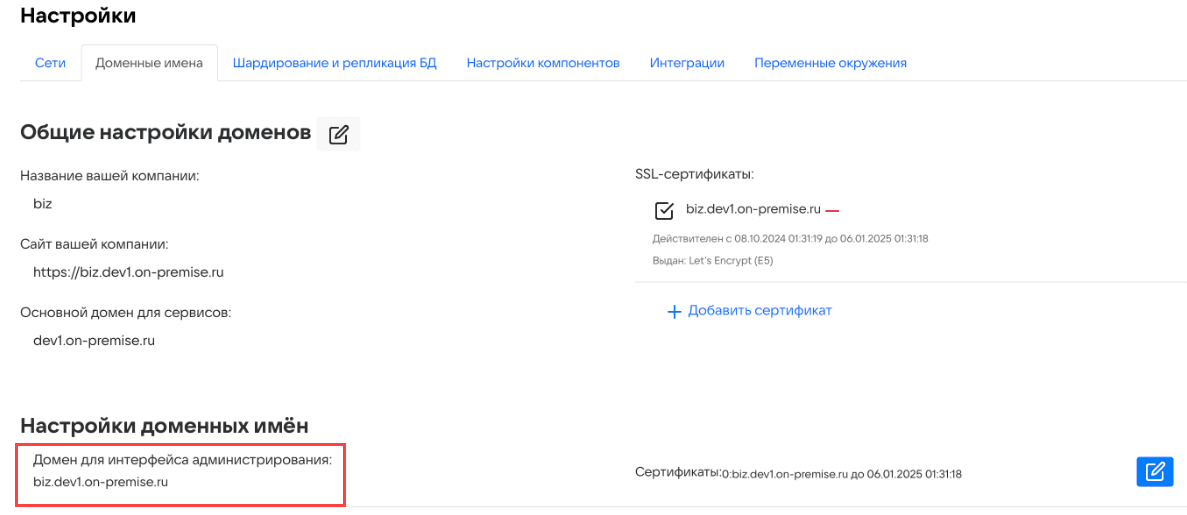
На вкладке Доменные имена нажмите на иконку
и укажите:- Основной домен для сервисов — домен, созданный для Панели администратора выше.
- Домен, по которому будет доступен интерфейс администрирования — biz.<основной домен>.
-
Нажмите на кнопку Сохранить.
-
Нажмите на кнопку Добавить сертификат под заголовком SSL-сертификаты.
-
В открывшейся форме введите сертификат и ключ. Их необходимо указать полностью, включая:
-----BEGIN CERTIFICATE----- и -----END CERTIFICATE-----
и
-----BEGIN PRIVATE KEY----- и -----END PRIVATE KEY-----. -
Кликните по кнопке Сохранить:
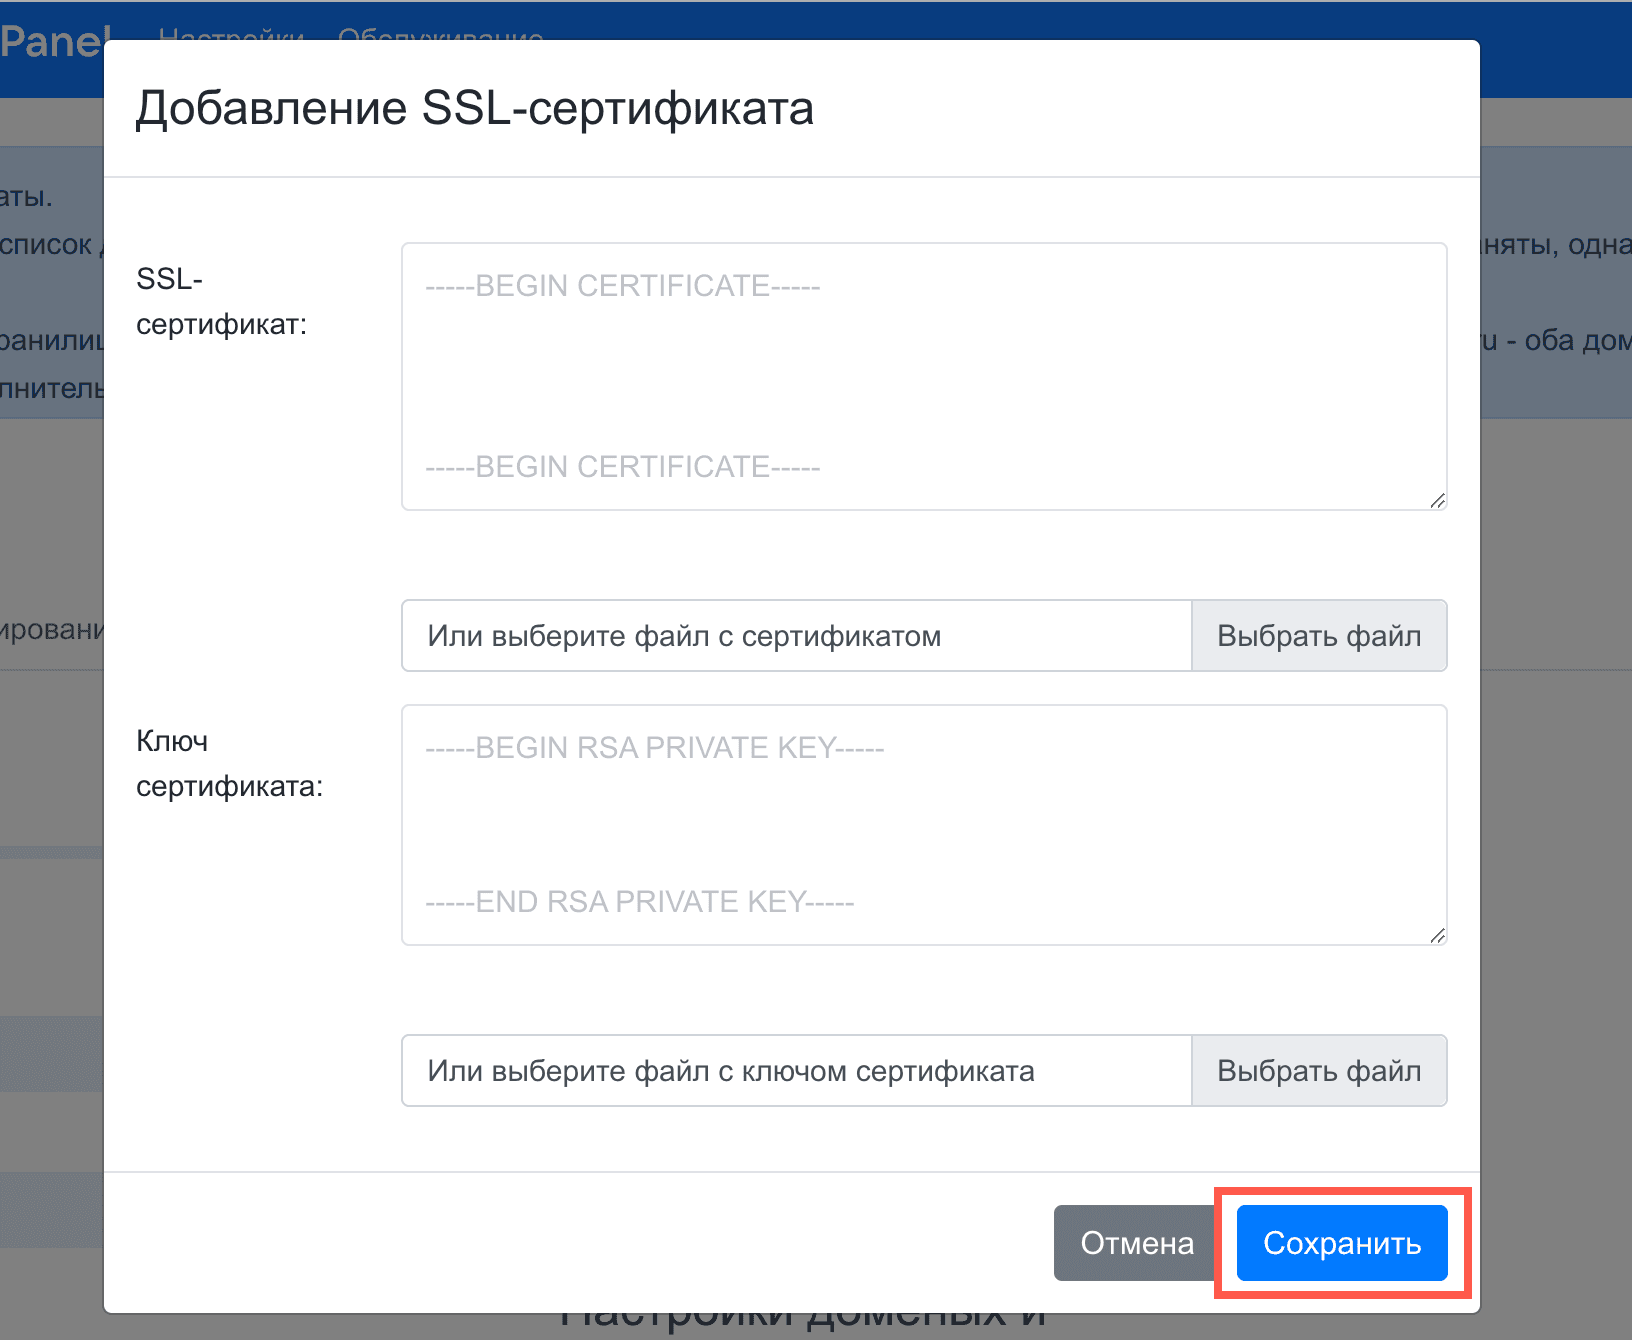
Есть второй вариант:
- Нажмите на кнопку Выбрать файл.
- Укажите путь к файлу с сертификатом .crt.
- Укажите путь к файлу с ключом .key.
- Кликните по кнопке Сохранить.
Если все верно, в интерфейсе не будет отображаться ошибок и красной подсветки. Нажмите на зеленую кнопку Далее в правом верхнем углу.
Для начала установки необходимо перейти к списку гипервизоров — для этого нажмите на логотип в левом верхнем углу веб-интерфейса.
Порядок установки гипервизоров важен, поскольку необходимо сформировать кластер etcd. Для кворума кластеру необходимо N/2+1 экземпляров etcd. В минимальной конфигурации узлы ectd должны быть установлены на три машины, две из которых должны быть постоянно доступны. В документе будет описан вариант установки etcd в минимальной конфигурации.
-
Перейдите в настройки гипервизора, отведенного под мониторинг. Вручную запустите шаги до upload_docker_repo включительно.
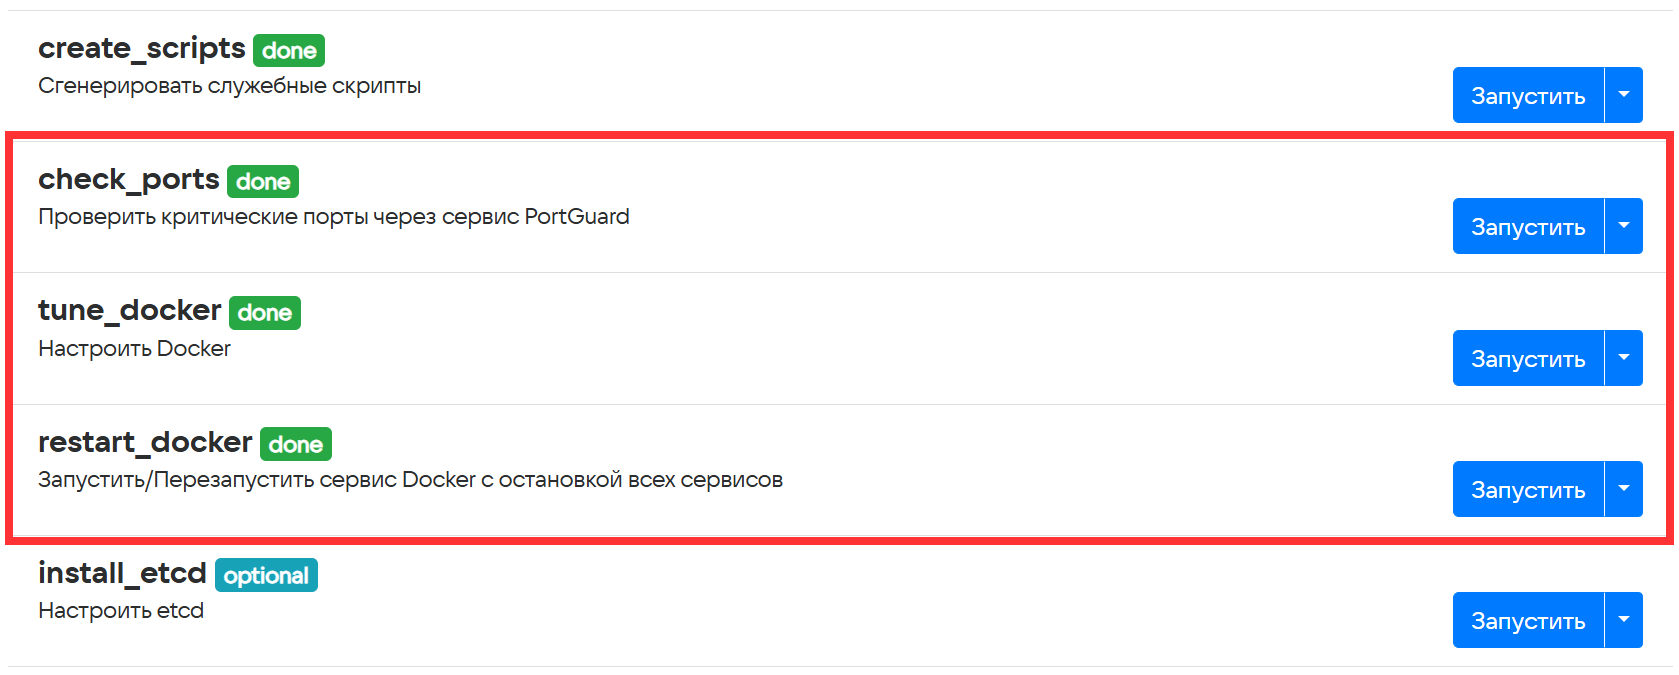
-
Вернитесь обратно к списку машин и перейдите в настройки первого гипервизора-стораджа.
-
Вручную запустите шаги до install_etcd включительно. По завершении шага первый узел etcd будет установлен.
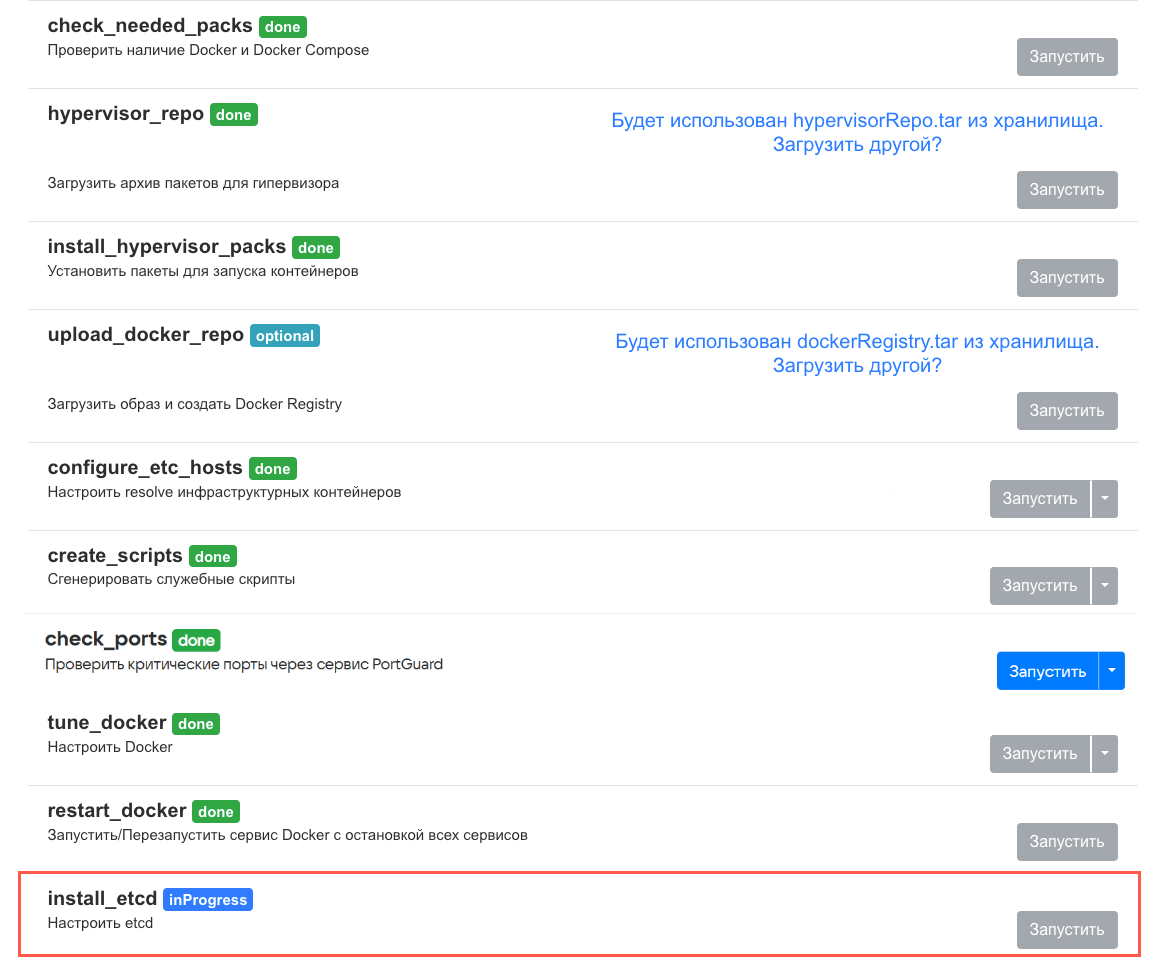
-
Таким же способом установите etcd на остальные два гипервизора-стораджа.
-
После того, как кластер etcd собран, запустите установку всех гипервизоров по порядку или общую автоматическую установку.
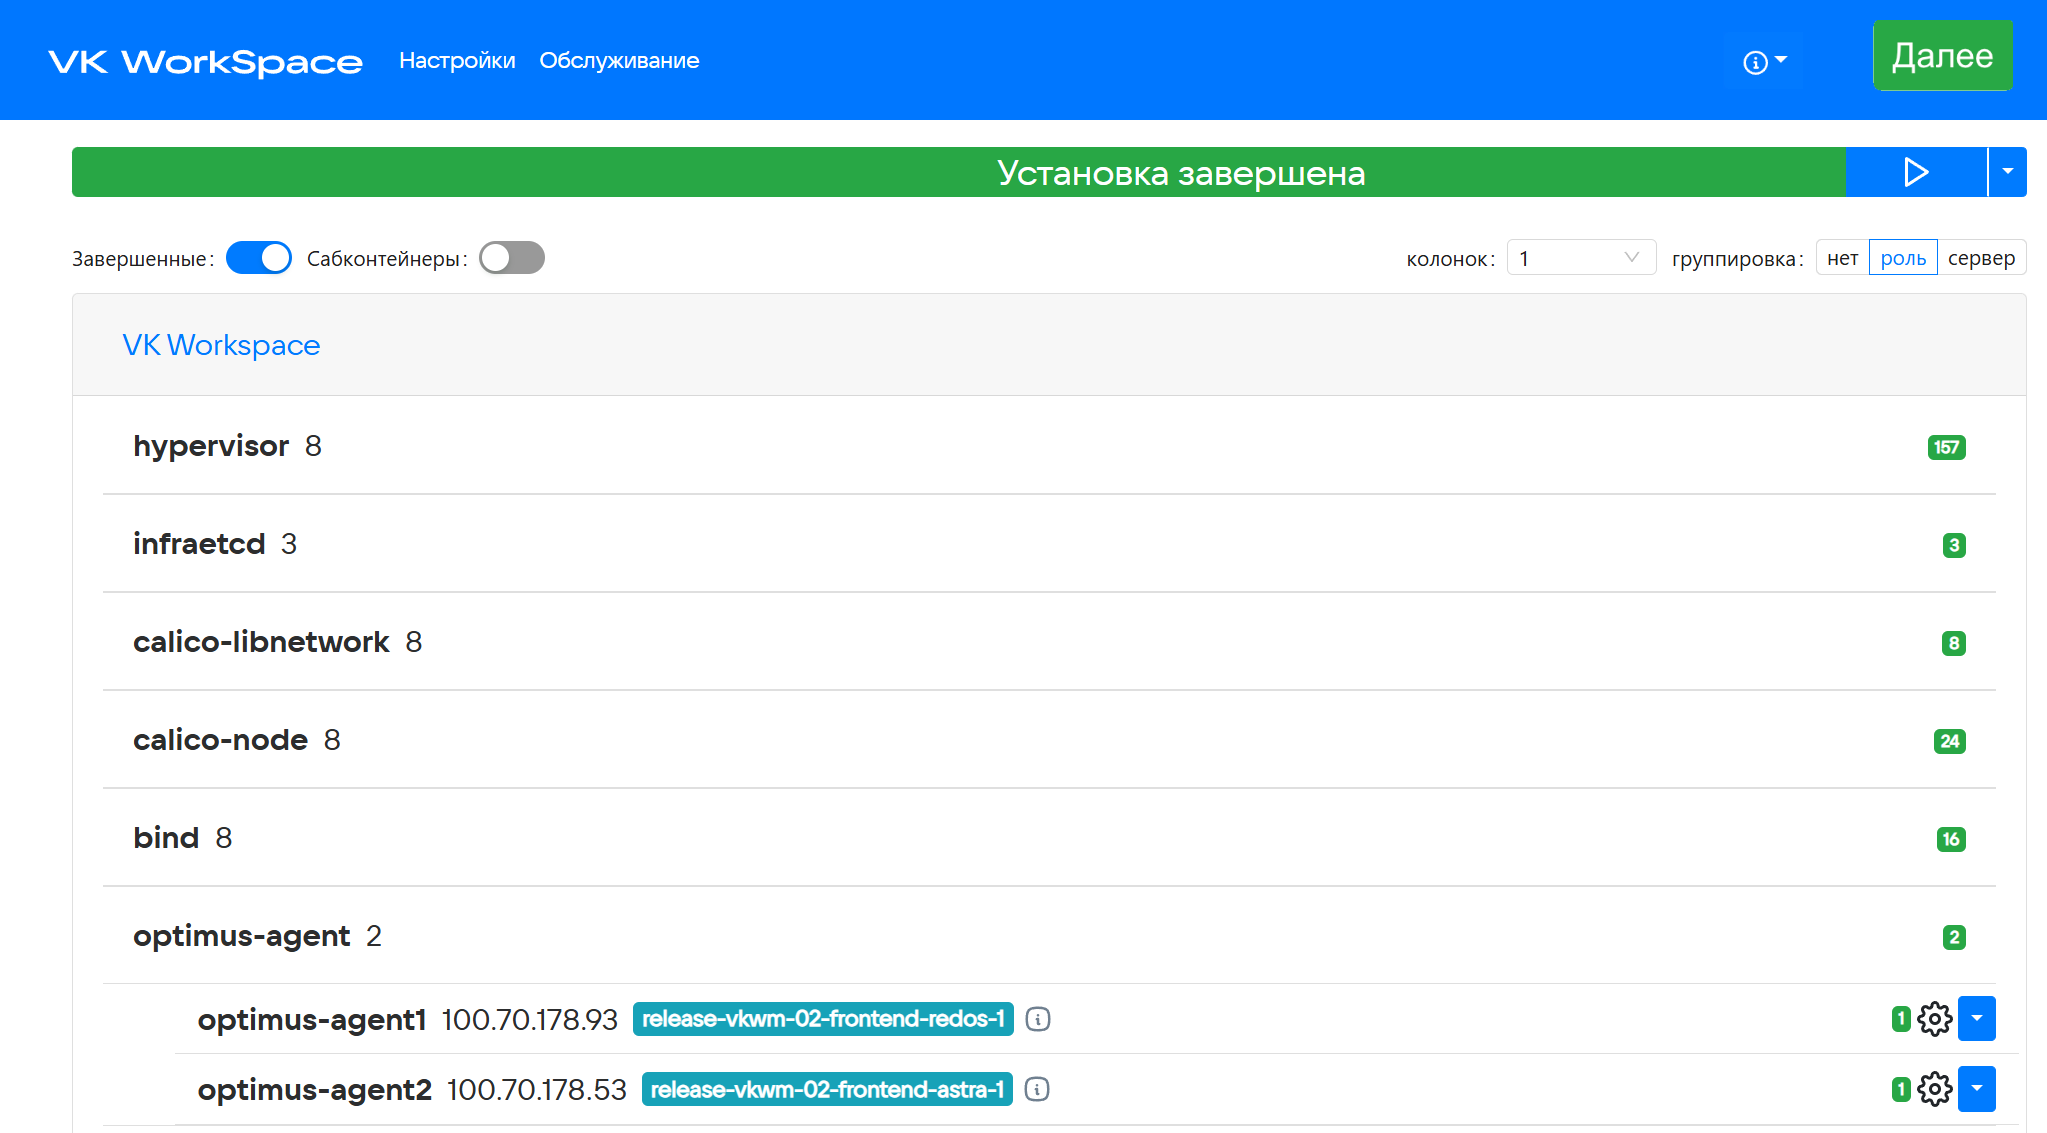
На изображении ниже приведен пример того, как выглядит веб-интерфейс установщика после завершения установки всех гипервизоров.
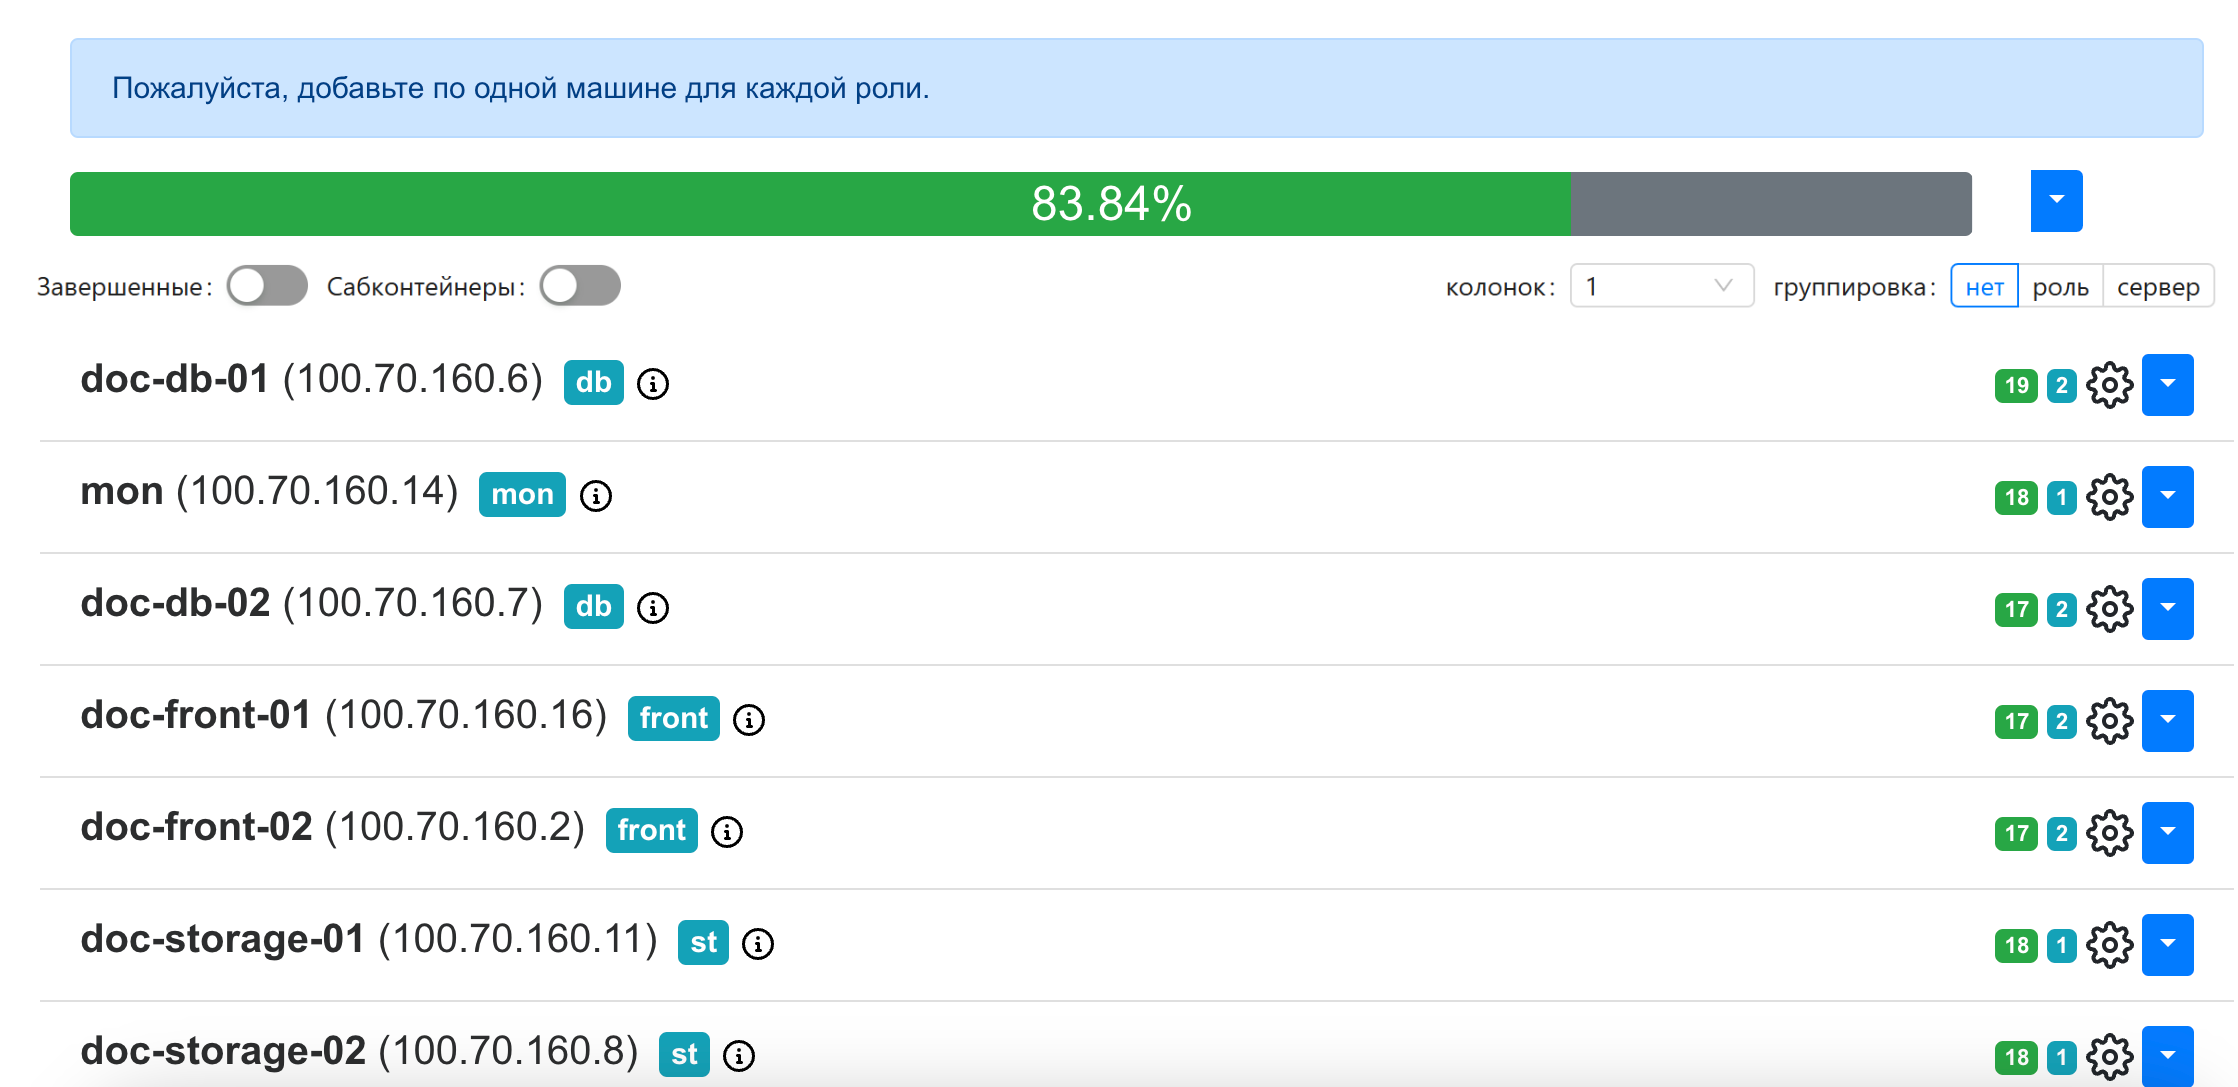
Кликните по значку  и перейдите в раздел Описание сервисов, чтобы посмотреть развернутую информацию о назначении ролей, их дублируемости, зависимостях и т.п. В этом же выпадающем меню вы найдете дополнительную документацию, сможете включить или выключить продукты (внутри раздела Продукты) и обновить лицензионный ключ.
По завершении установки всех гипервизоров можно приступать к распределению и генерации контейнеров.
В нижней части экрана выберите Добавить → Несколько контейнеров.
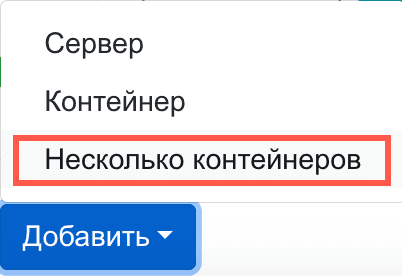
Откроется окно выбора ролей.
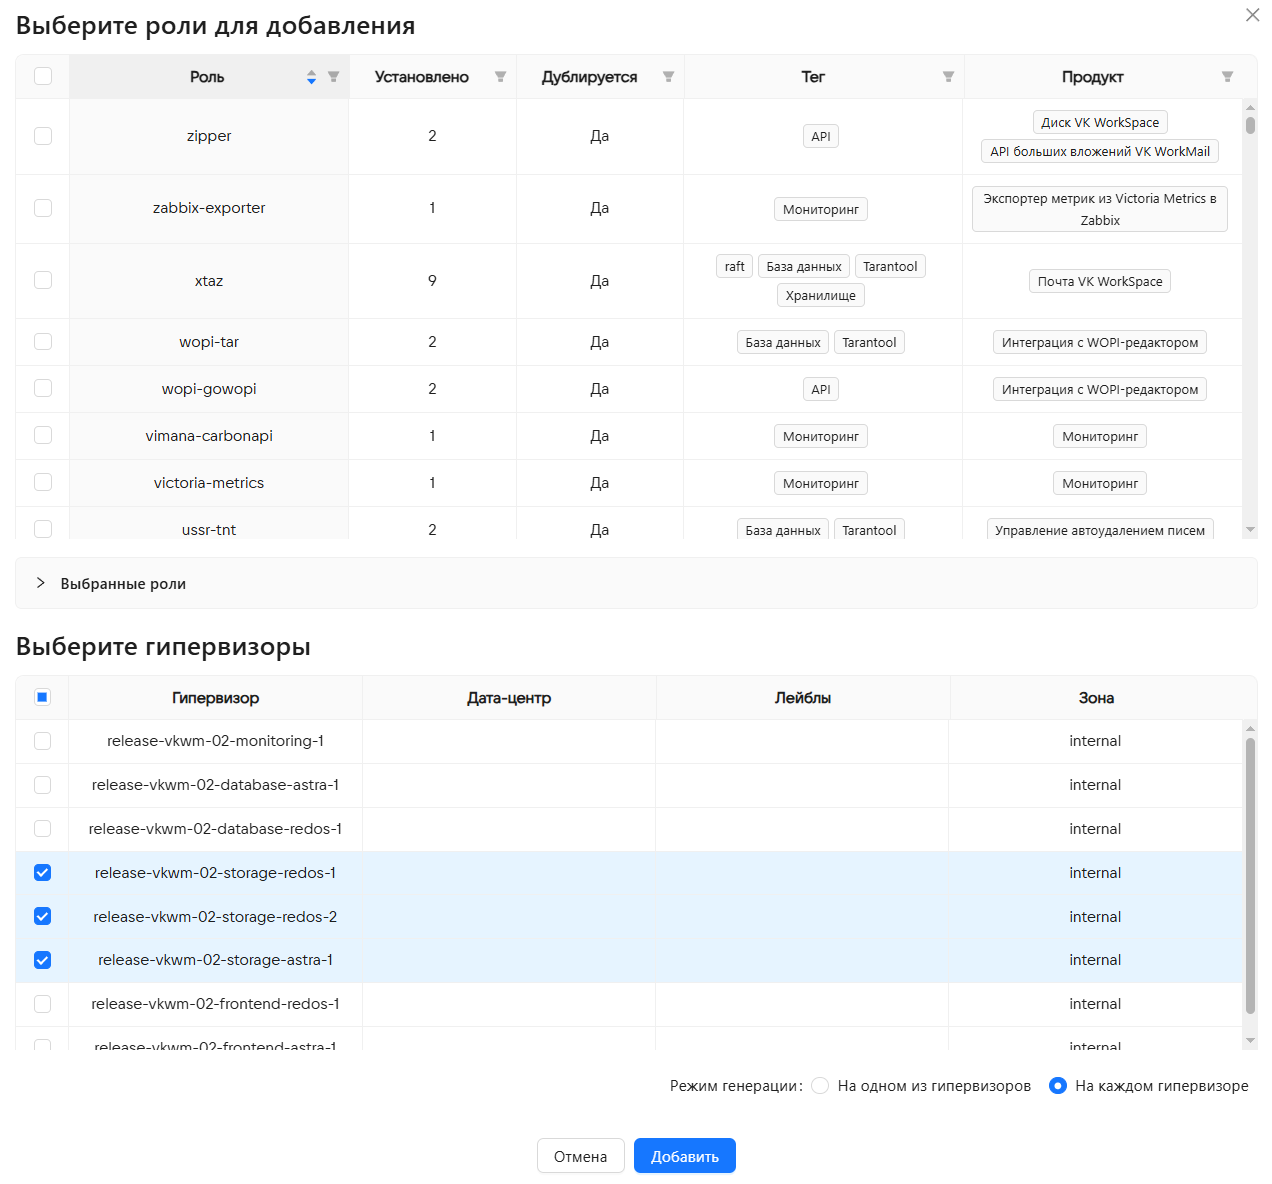
При распределении ролей нужно соблюдать такой порядок:
- raft
- Базы данных
- Мониторинг
- API
- Все, что осталось (опционально)
Для выбора ролей используйте поле Тег в качестве фильтра.
На гипервизоры, отведенные под базы данных, необходимо добавить кластер raft.
-
В поле Тег примените фильтр
raft.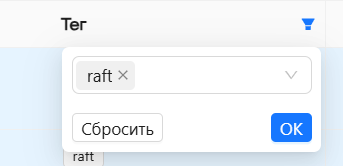
-
В поле Установлено примените фильтр
Не более 0. Если пропустить этот фильтр, кластер не соберется. -
Отметьте все доступные для установки роли с помощью чекбокса в таблице.
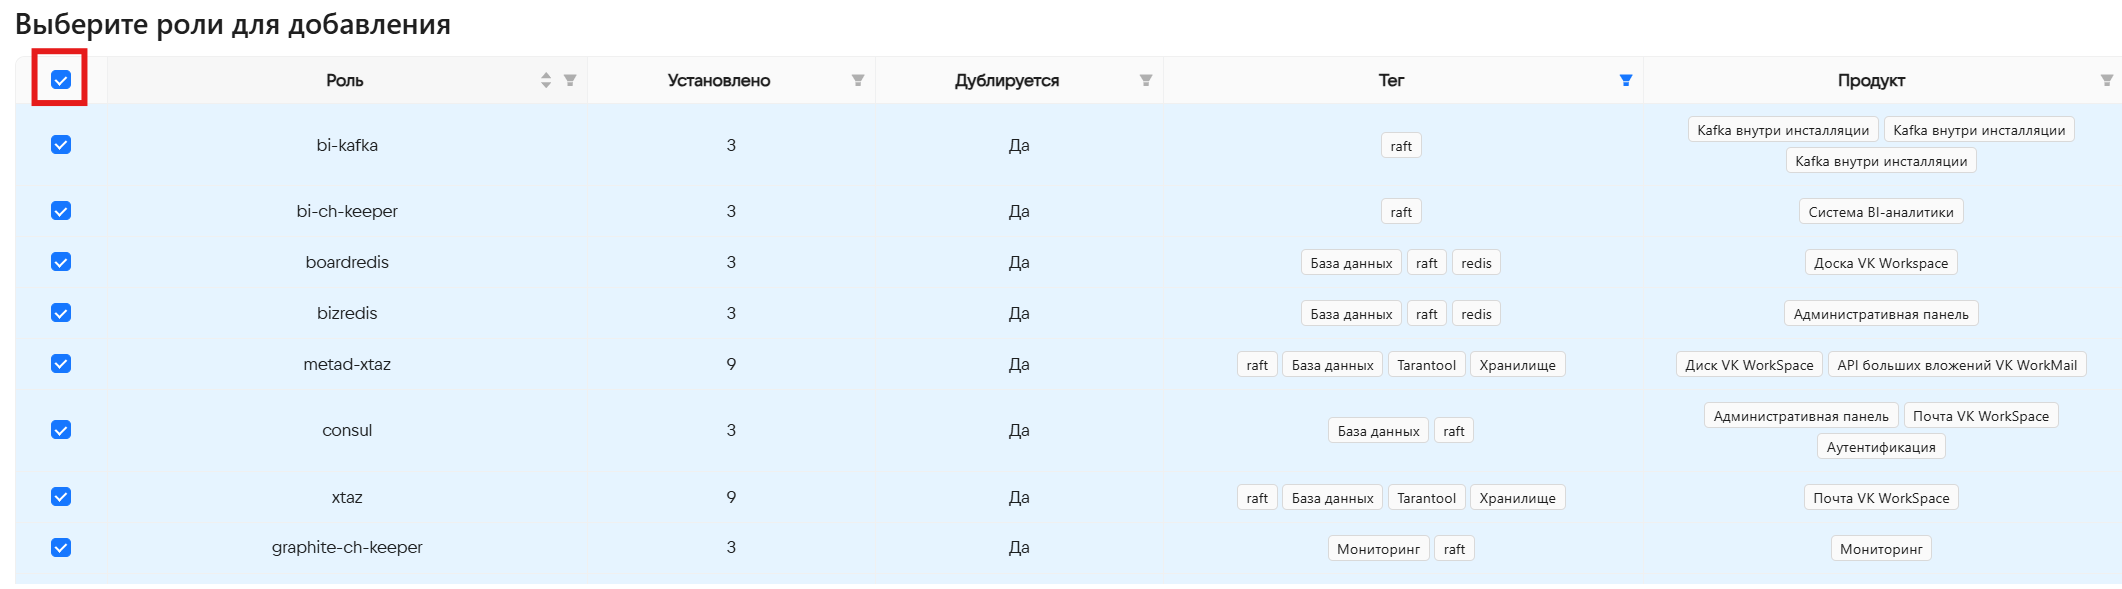
-
Ниже в списке гипервизоров отметьте те, которые были отведены под базы данных.
-
Режим генерации — На каждом гипервизоре.
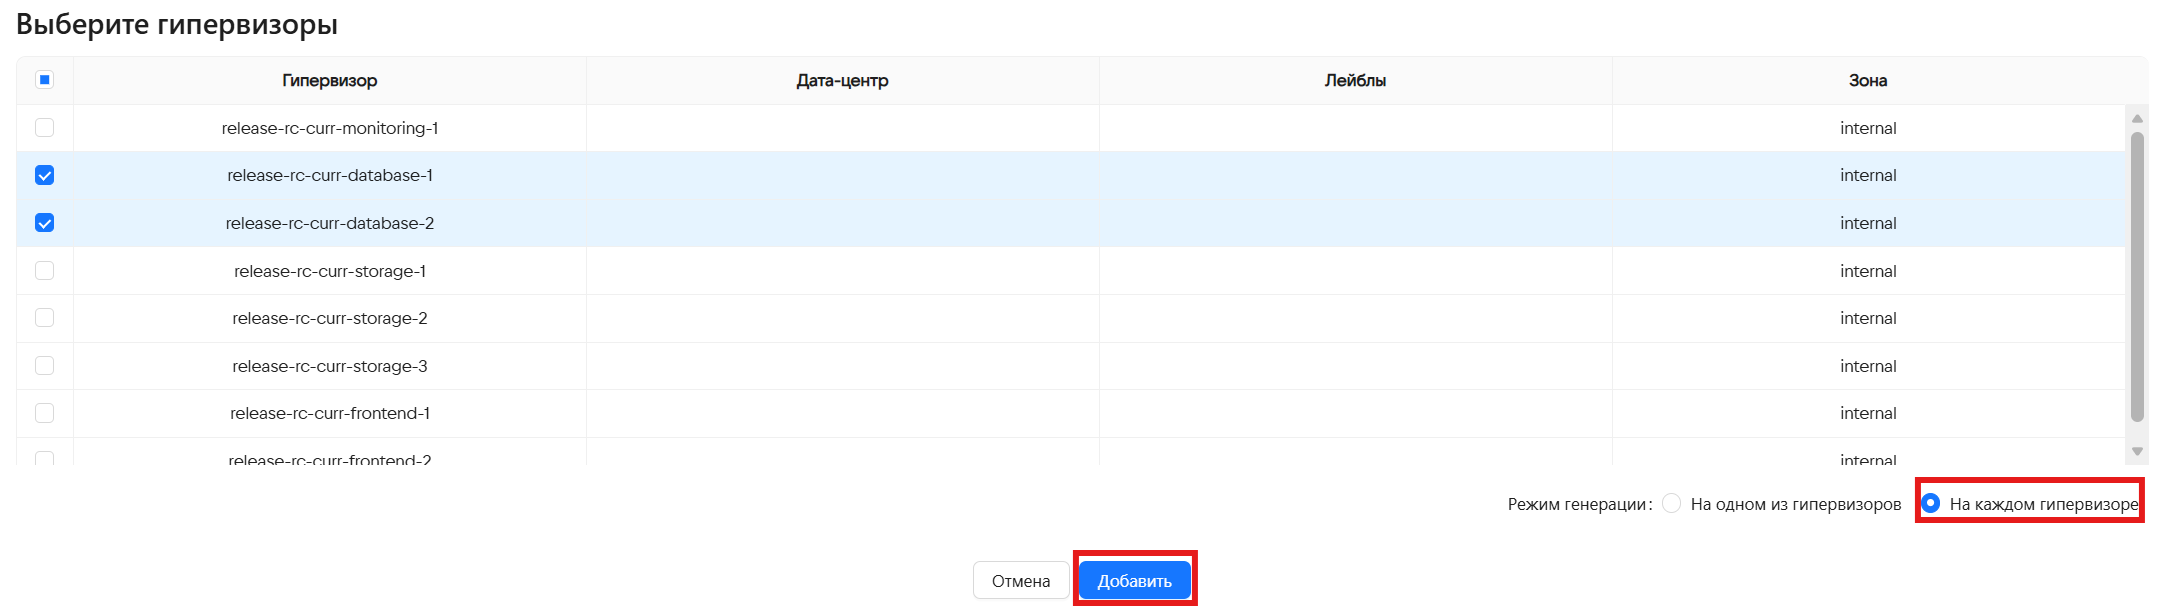
-
Нажмите на кнопку Добавить.
Следующий шаг — распределение ролей для баз данных.
- В поле Тег примените фильтр
База данных. - В поле Установлено примените фильтр
Не более 0. - Отметьте Все доступные для установки роли.
- Ниже выберите гипервизоры, отведенные под базы данных.
- Режим генерации — На каждом гипервизоре.
- Нажмите на кнопку Добавить.
Чтобы добавить роли для мониторинга, повторно откройте окно выбора ролей.
- В поле Тег примените фильтр
Мониторинг. - В поле Установлено примените фильтр
Не более 0. - Отметьте Все доступные для установки роли.
- Выберите гипервизор-мониторинг.
- Режим генерации — На каждом гипервизоре.
- Нажмите на кнопку Добавить.
Завершающий этап — распределить роли для API.
- В поле Тег примените фильтр
API. - В поле Установлено примените фильтр
Не более 0. - Отметьте Все доступные для установки роли.
- Выберите гипервизоры, отведенные под фронты.
- Режим генерации — На каждом гипервизоре.
- Нажмите на кнопку Добавить.
Финальная проверка для того чтобы убедиться, что все роли распределены:
- Откройте окно добавления выбора ролей, нажав на Добавить → Несколько контейнеров.
- В поле Установлено примените фильтр
Не более 0. - Список ролей, доступных для добавления, должен быть пустым. Если это не так, распределите оставшиеся роли по гипервизорам в соответствии с тегами.
После того как все контейнеры сгенерированы, нажмите на зеленую кнопку Далее в правом верхнем углу.
Настройка в этом разделе актуальна только для очень крупных инсталляций. В большинстве случаев достаточно настроек по умолчанию, и можно перейти к следующему шагу с помощью кнопки Далее.
Чтобы добавить более одного кластера, потребуется сгенерировать дополнительные контейнеры.
Чтобы добавить кластер:
- Нажмите кнопку Добавить в первой строке, отмеченной красным.
- Нажмите кнопку Добавить контейнер БД. В зависимости от типа базы данных может быть добавлен один или два контейнера.
- Сохраните изменения.
- Повторите шаги 1-3 для каждой строки, отмеченной красным.
После добавления всех кластеров появится возможность перейти к следующему шагу с помощью кнопки Далее.
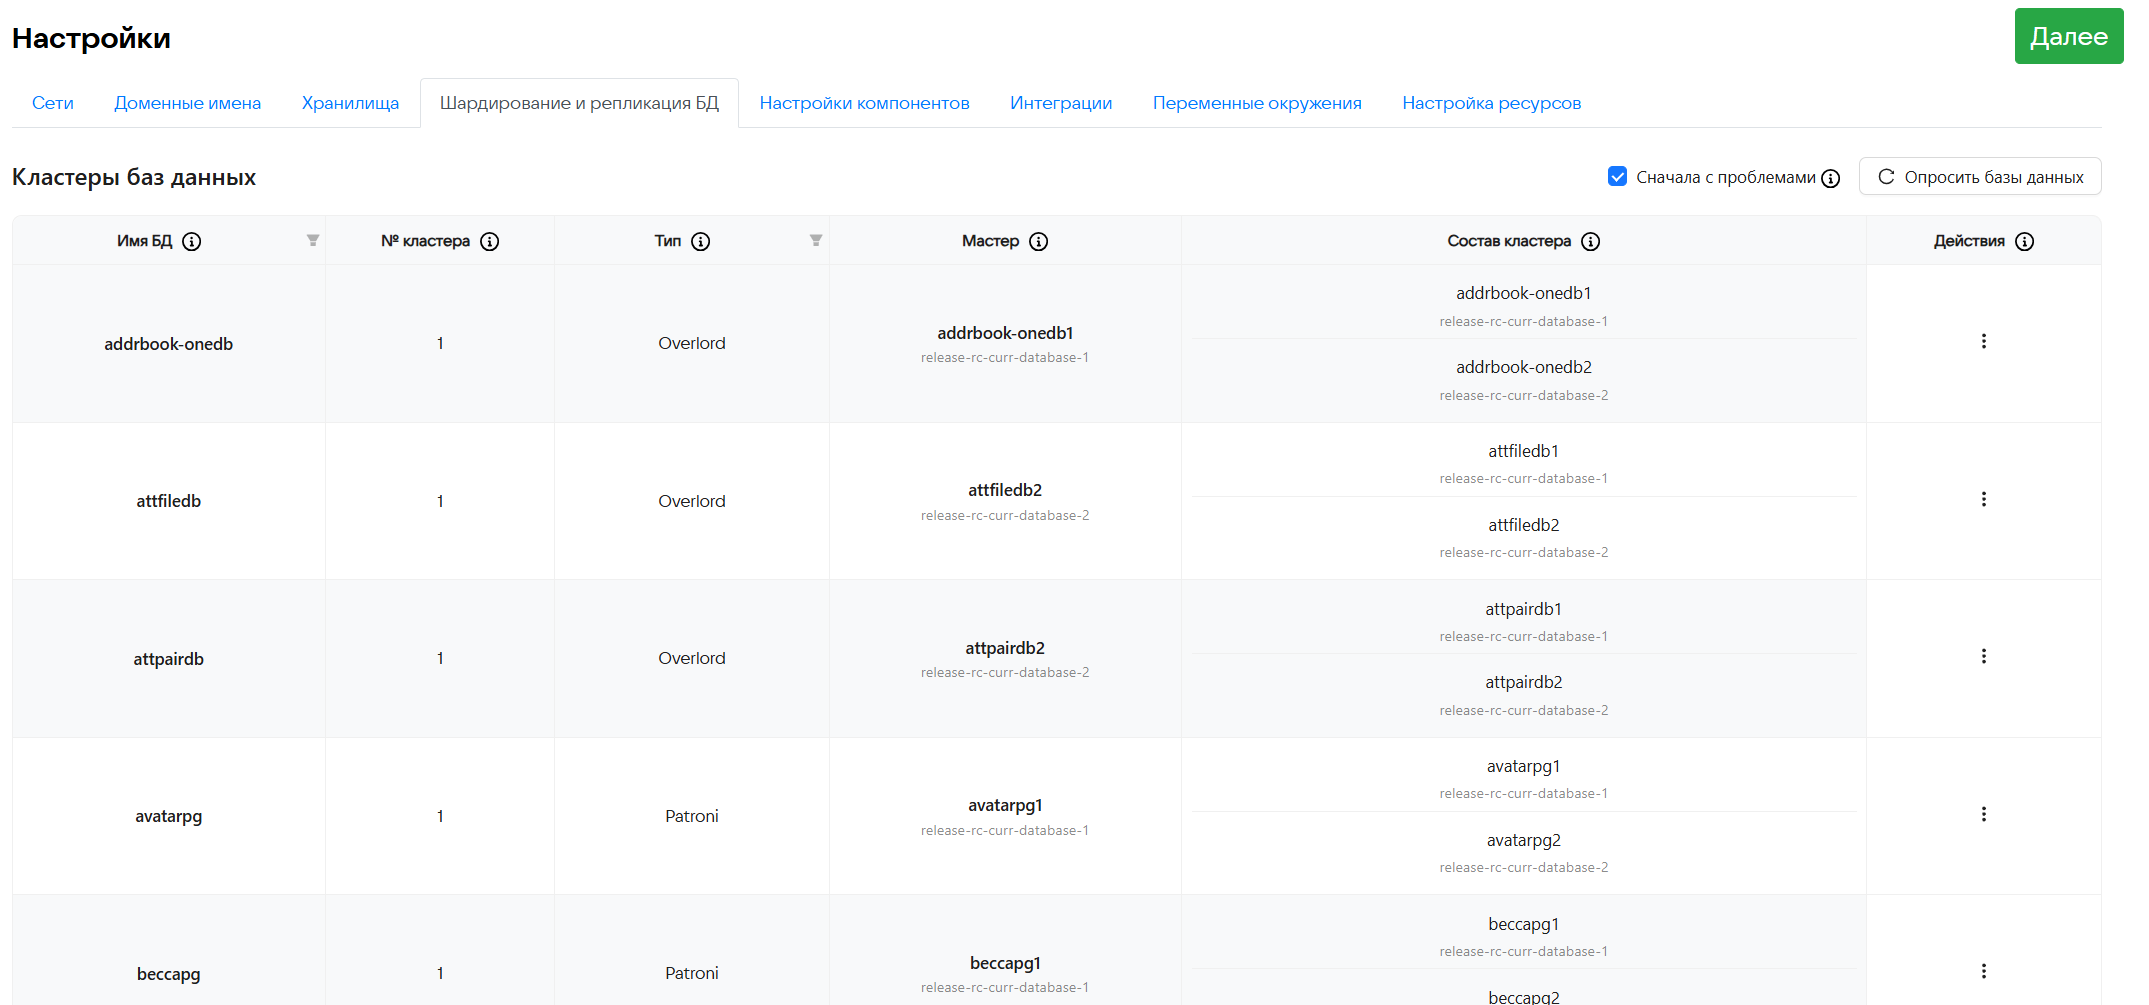
На вкладке Настройки компонентов выберите нужный домен и нажмите на иконку . После включения флага Ограничить доступ к домену появится раздел с более детальными настройками:
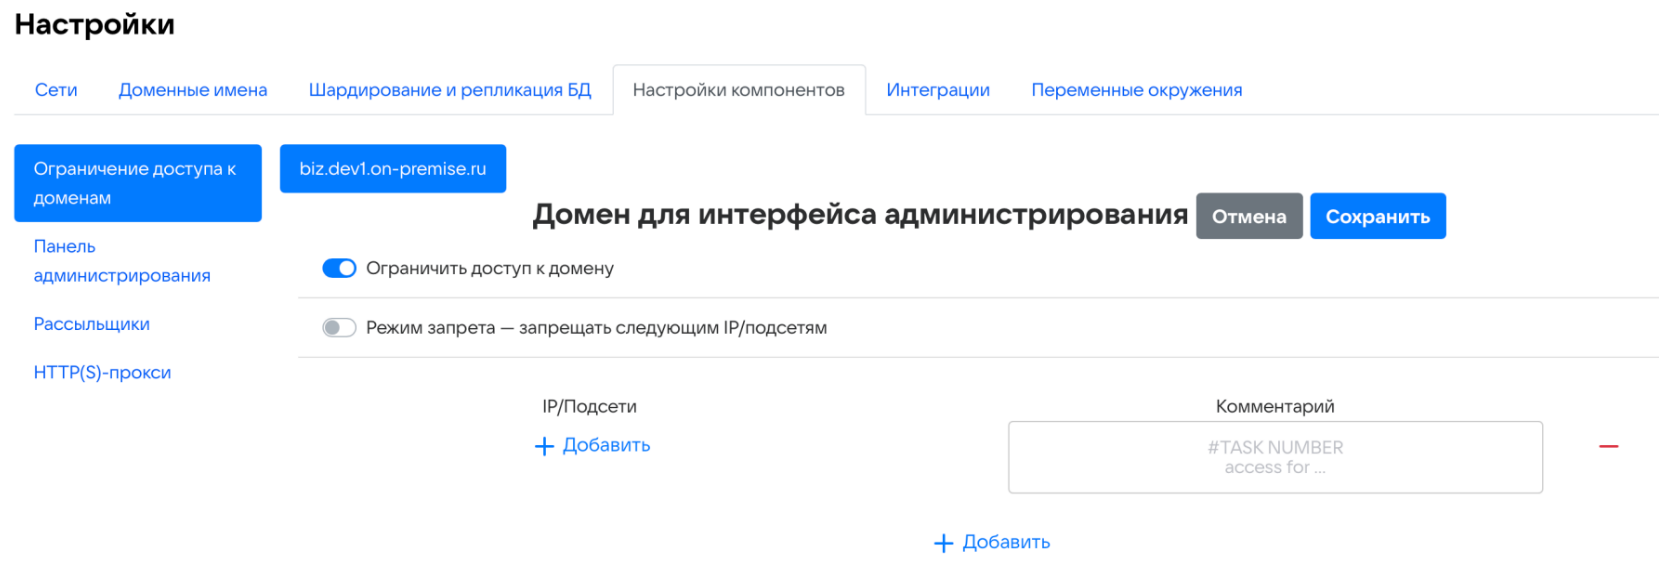
Ограничить доступ к домену — если включен только этот флаг, в поле ниже нужно будет ввести IP/подсети, которым будет разрешен доступ к домену. Также вы можете добавить комментарии, если это необходимо.
Режим запрета — запрещать следующим IP/подсетям — если включены оба флага (ограничение доступа и режим запрета), доступ к доменам будет запрещен IP/подсетям, введенным в поле.
Не забудьте повторить шаги на гипервизоре (нужные шаги уже отмечены желтым). Также можно нажать на иконку  в общей строке состояния. Для этого перейдите к списку шагов, кликнув по логотипу в левом верхнем углу веб-интерфейса.
Административные домены — с помощью кнопки Добавить по одному введите домены (до знака @), которым нужно выдать максимальные права:
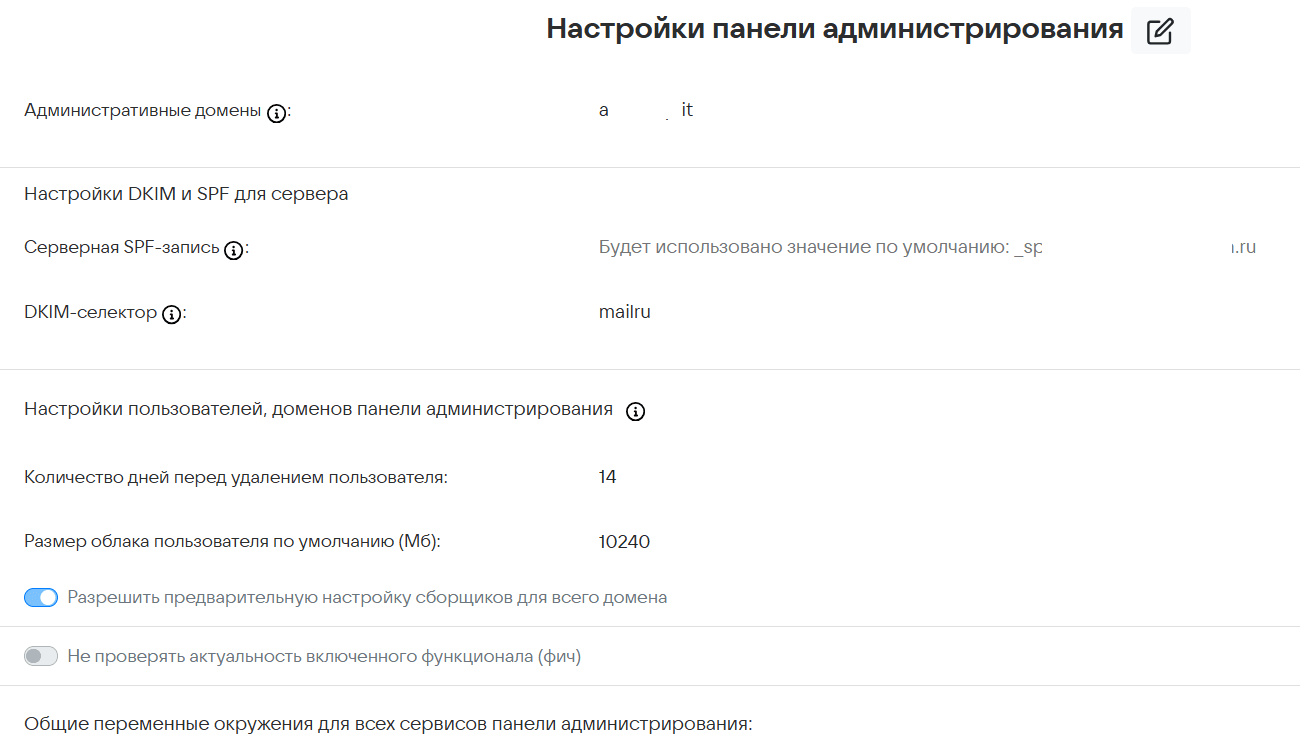
Количество дней перед удалением пользователя — количество дней, по прошествии которых пользователь будет удален из Панели администратора VK WorkSpace. Изменение настройки по умолчанию актуально при одновременном использовании Панели администратора VK WorkSpace c Active Directory. По умолчанию выставлен срок 5 дней, то есть пользователь будет удален из Панели администратора VK WorkSpace через 5 дней после его удаления из Active Directory.
Не проверять актуальность включенного функционала (фич) — при включенном флаге установщик будет пропускать шаг bizf → addBizFeatures.
В разделе настраиваются служебные почтовые рассылки для внутренних пользователей. Чтобы перейти к настройкам, нажмите на иконку .
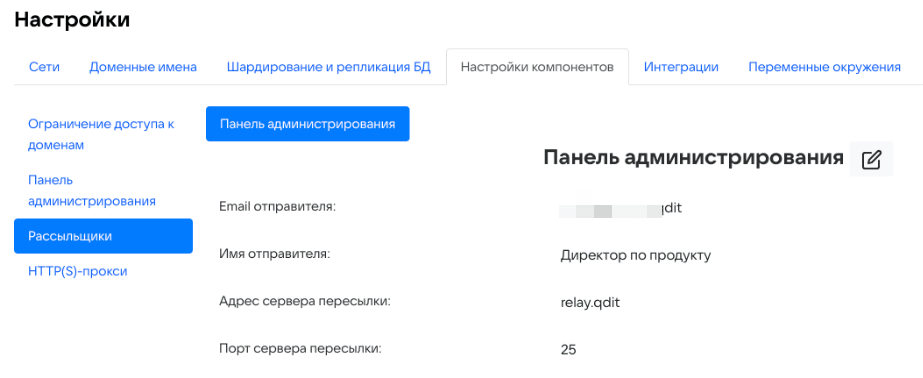
- Введите email и имя отправителя.
- Введите адрес и порт сервера рассылки.
- Сохраните изменения.
- Перейдите к списку ролей и запустите автоматическую установку, чтобы применить настройки.
Если клиенты подключаются к Панели администратора VK WorkSpace через прокси-сервер, нажмите на иконку и включите флаг Перед VK WorkSpace есть прокси-сервер, чтобы контейнер, отвечающий за HTTPS-соединение, принимал трафик без шифрования.
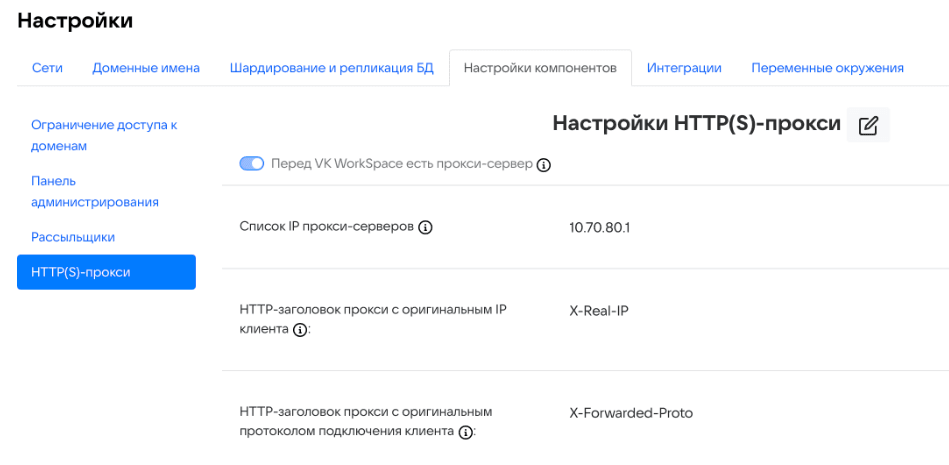
Список IP прокси-серверов — введите в поле список IP-адресов, с которых VK WorkSpace будет принимать заголовки с оригинальными IP клиента и оригинальным протоколом подключения.
HTTP-заголовок прокси с оригинальным IP клиента — добавьте в поле заголовок прокси, который передает реальный IP-адрес клиента, иначе сервис будет работать некорректно.
HTTP-заголовок прокси с оригинальным протоколом подключения клиента — для корректной работы VK WorkSpace введите заголовок оригинального протокола подключения.
-
На главной странице установщика перейдите в Настройки → Интеграции.
-
Выберите вкладку Интеграция Почты с мессенджером VK WorkSpace.
-
Войдите в режим редактирования, нажав иконку
 .
-
Включите компонент Использовать SSL-шифрование для межсерверных запросов.
-
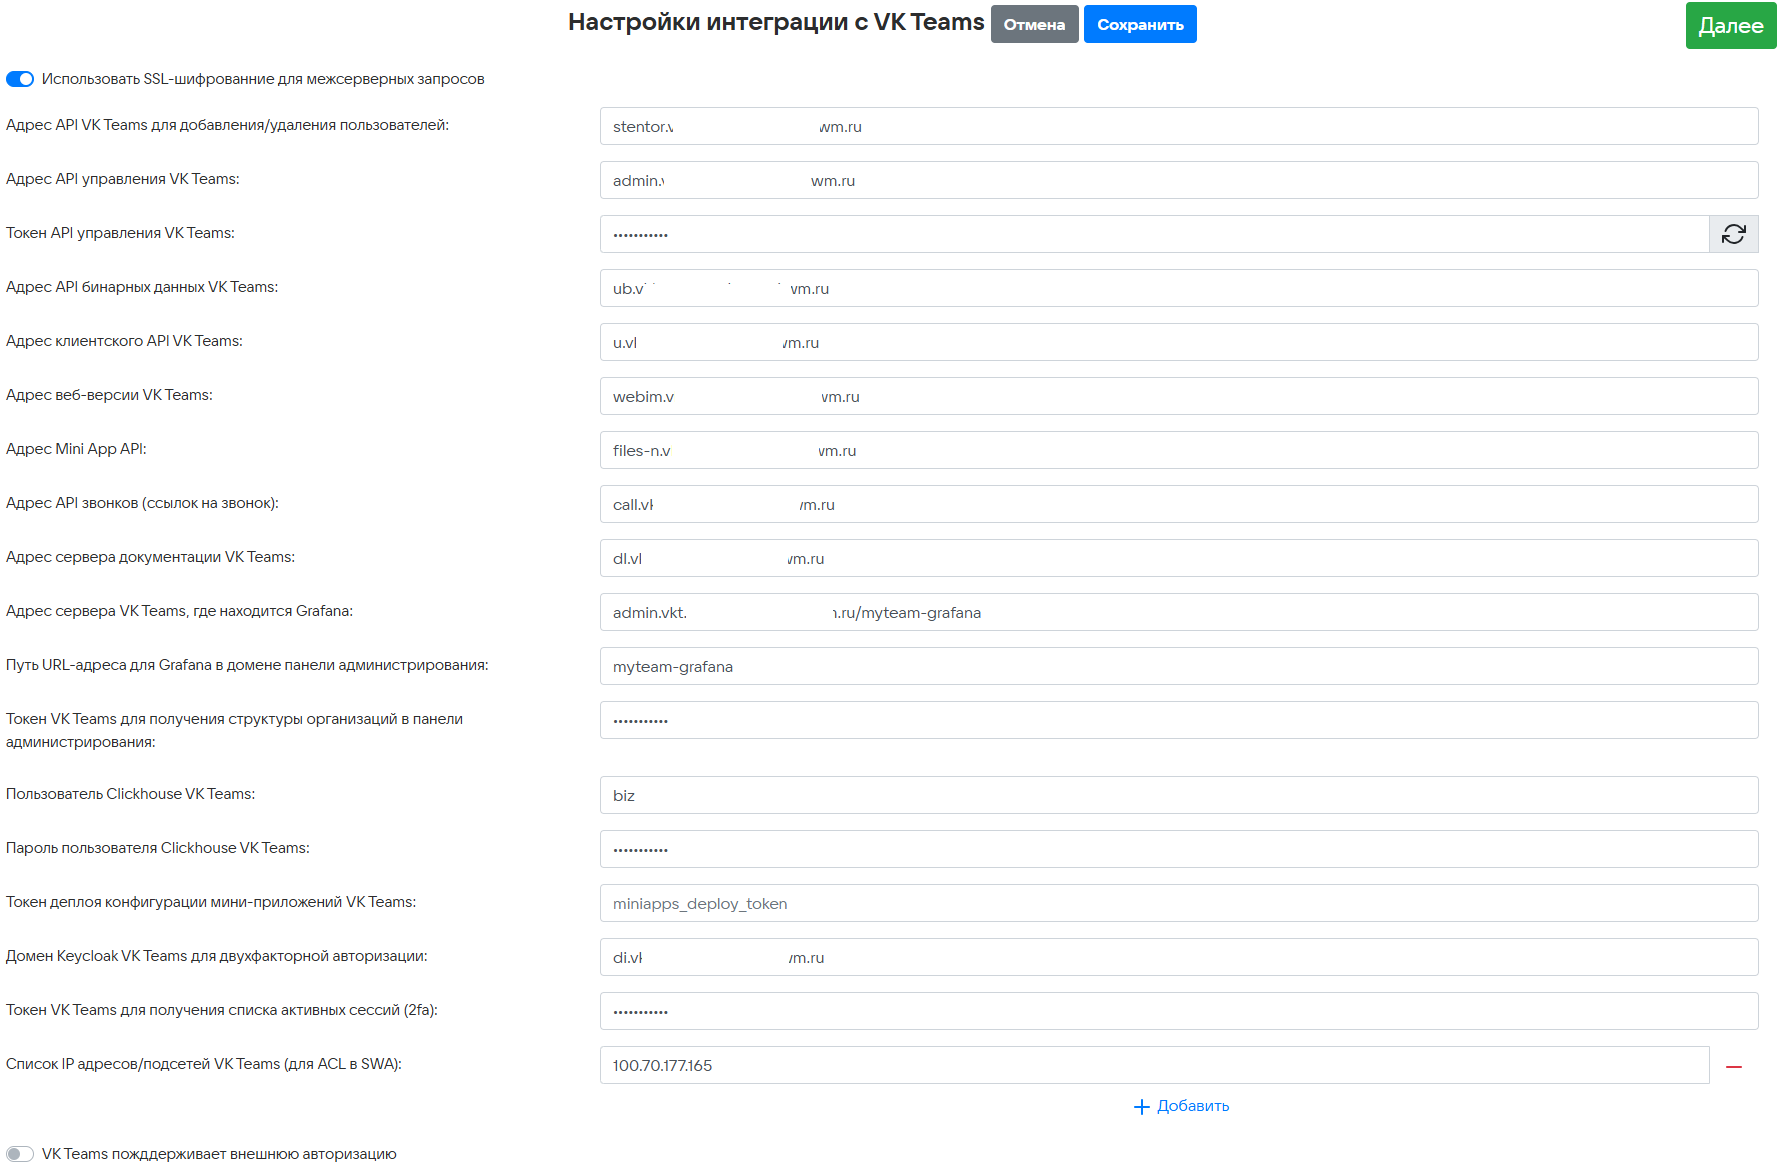
Заполните поля:
Название поля
Значение
Адрес API VK Teams для добавления/удаления пользователей
stentor.<домен Супераппа VK WorkSpace>
Адрес API управления VK Teams
admin.<домен Супераппа VK WorkSpace>
Токен API управления VK Teams
Нажмите на серую кнопку в поле, чтобы сгенерировать токен
Адрес API бинарных данных VK Teams
ub.<домен Супераппа VK WorkSpace>
Адрес клиентского API VK Teams
u.<домен Супераппа VK WorkSpace>
Адрес веб-версии VK Teams
webim.<домен Супераппа VK WorkSpace>
Адрес Mini App API
files-n.<домен Супераппа VK WorkSpace>
Адрес API звонков (ссылок на звонок)
call.<домен Супераппа VK WorkSpace>
Адрес сервера документации VK Teams
Укажите адрес портала организации, по которому доступно клиентское приложение Супераппа VK WorkSpace и инструкции к нему, например: dl.<домен>
Адрес сервера VK Teams, где находится Grafana
Для версии Супераппа VK WorkSpace 24.2 и ниже: stentor.<домен Супераппа VK WorkSpace>/myteam-grafana. Для версий Супераппа VK WorkSpace 24.3 и 24.9: stentor.<домен Супераппа VK WorkSpace>/grafana. Начиная с версии Супераппа VK WorkSpace 25.2: stentor.<домен Супераппа VK WorkSpace>/dashboards
Путь URL-адреса для Grafana в домене панели администрирования
myteam-grafana
Токен VK Teams для получения структуры организаций в панели администрирования
Значение key из шага 3 «Создайте токен biz-admin»
Пользователь ClickHouse VK Teams
biz
Пароль пользователя ClickHouse VK Teams
Чтобы получить пароль, выполните команду на машине с установщиком:
cat /home/deployer/secrets/vkteams/secrets.yaml | grep clickhouse_metrics_biz_password -A 1Домен Keycloak VK Teams для двухфакторной авторизации
di.<домен Keycloak VK WorkSpace>
Токен VK Teams для получения списка активных сессий (2fa)
Полный prism-token вида
otp_bot_<секрет>. Создайте токен по аналогии с шагом 3 «Создайте токен biz-admin», указав имя токенаotp_botи методsession/listUserСписок IP адресов/подсетей VK Teams (для ACL в SWA)
<IP-адрес сервера Супераппа VK WorkSpace>
-
При необходимости включите компонент VK Teams поддерживает внешнюю авторизацию.
-
Нажмите кнопку Сохранить.
Скорректируйте конфигурацию etcd:
-
Пропишите в etcd Мессенджера токен API управления Мессенджера, сгенерированный на шаге выше:
etcdctl --endpoints etcd.im-etcd.svc.cluster.local:2379 put '/vars/services/godmod/production/private/service/auth/secret/secret' <token>где <token> — это токен API управления Мессенджера.
-
Укажите подсети для сетевого соединения Панели администратора и Мессенджера:
etcdctl --endpoints etcd.im-etcd.svc.cluster.local:2379 put '/vars/services/godmod/production/private/service/auth/secret/ip_subnets' '["192.0.2.0/24","203.0.113.0/24"]'где 192.0.2.0/24 и 203.0.113.0/24 — примеры подсетей.
-
Далее выполните команды:
etcdctl --endpoints etcd.im-etcd.svc.cluster.local:2379 put '/vars/services/godmod/production/private/service/auth/secret/enable' 'true'etcdctl --endpoints etcd.im-etcd.svc.cluster.local:2379 put '/vars/services/godmod/production/private/service/auth/mpop/enable' 'false' -
Выполните перезагрузку виртуальной машины:
reboot
-
В веб-интерфейсе установщика Панели администратора кликните по иконке
рядом c общей строкой состояния в верхней части экрана. -
Подтвердите запуск автоматической установки, нажав на кнопку Запустить.
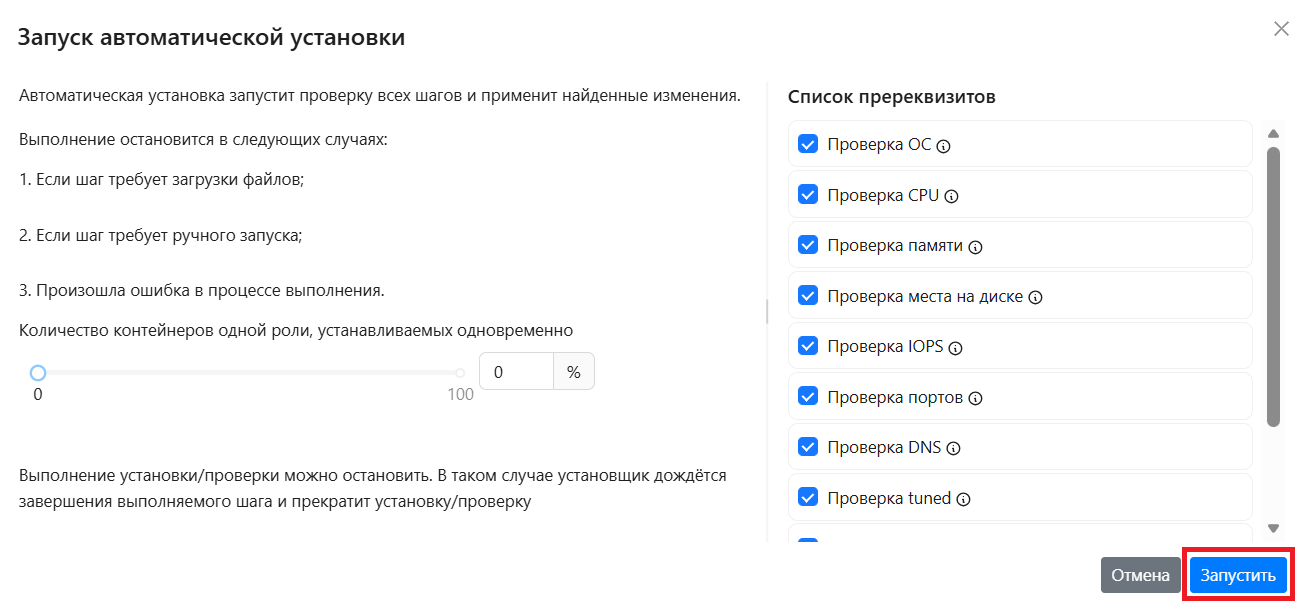
В зависимости от этапа установки будет меняться цвет индикатора:
- Серый — в ожидании начала генерации.
- Синий — в процессе генерации.
- Желтый — шаг будет повторен (автоматически).
- Красный — ошибка.
-
Ожидайте завершения установки. Пока процесс идет, рядом со строкой состояния будет отображаться красная кнопка Stop.
Если в процессе установки и настройки системы происходят изменения конфигурации, некоторые задачи могут потребовать повторного выполнения.
Для повторного запуска необходимо нажать на иконку в общей строке состояния в верхней части экрана или рядом с названием конкретного контейнера.
При появлении ошибок на гипервизоре на нем появится тег Не отвечает, а на контейнерах, относящихся к этому гипервизору — Не отвечает гипервизор.
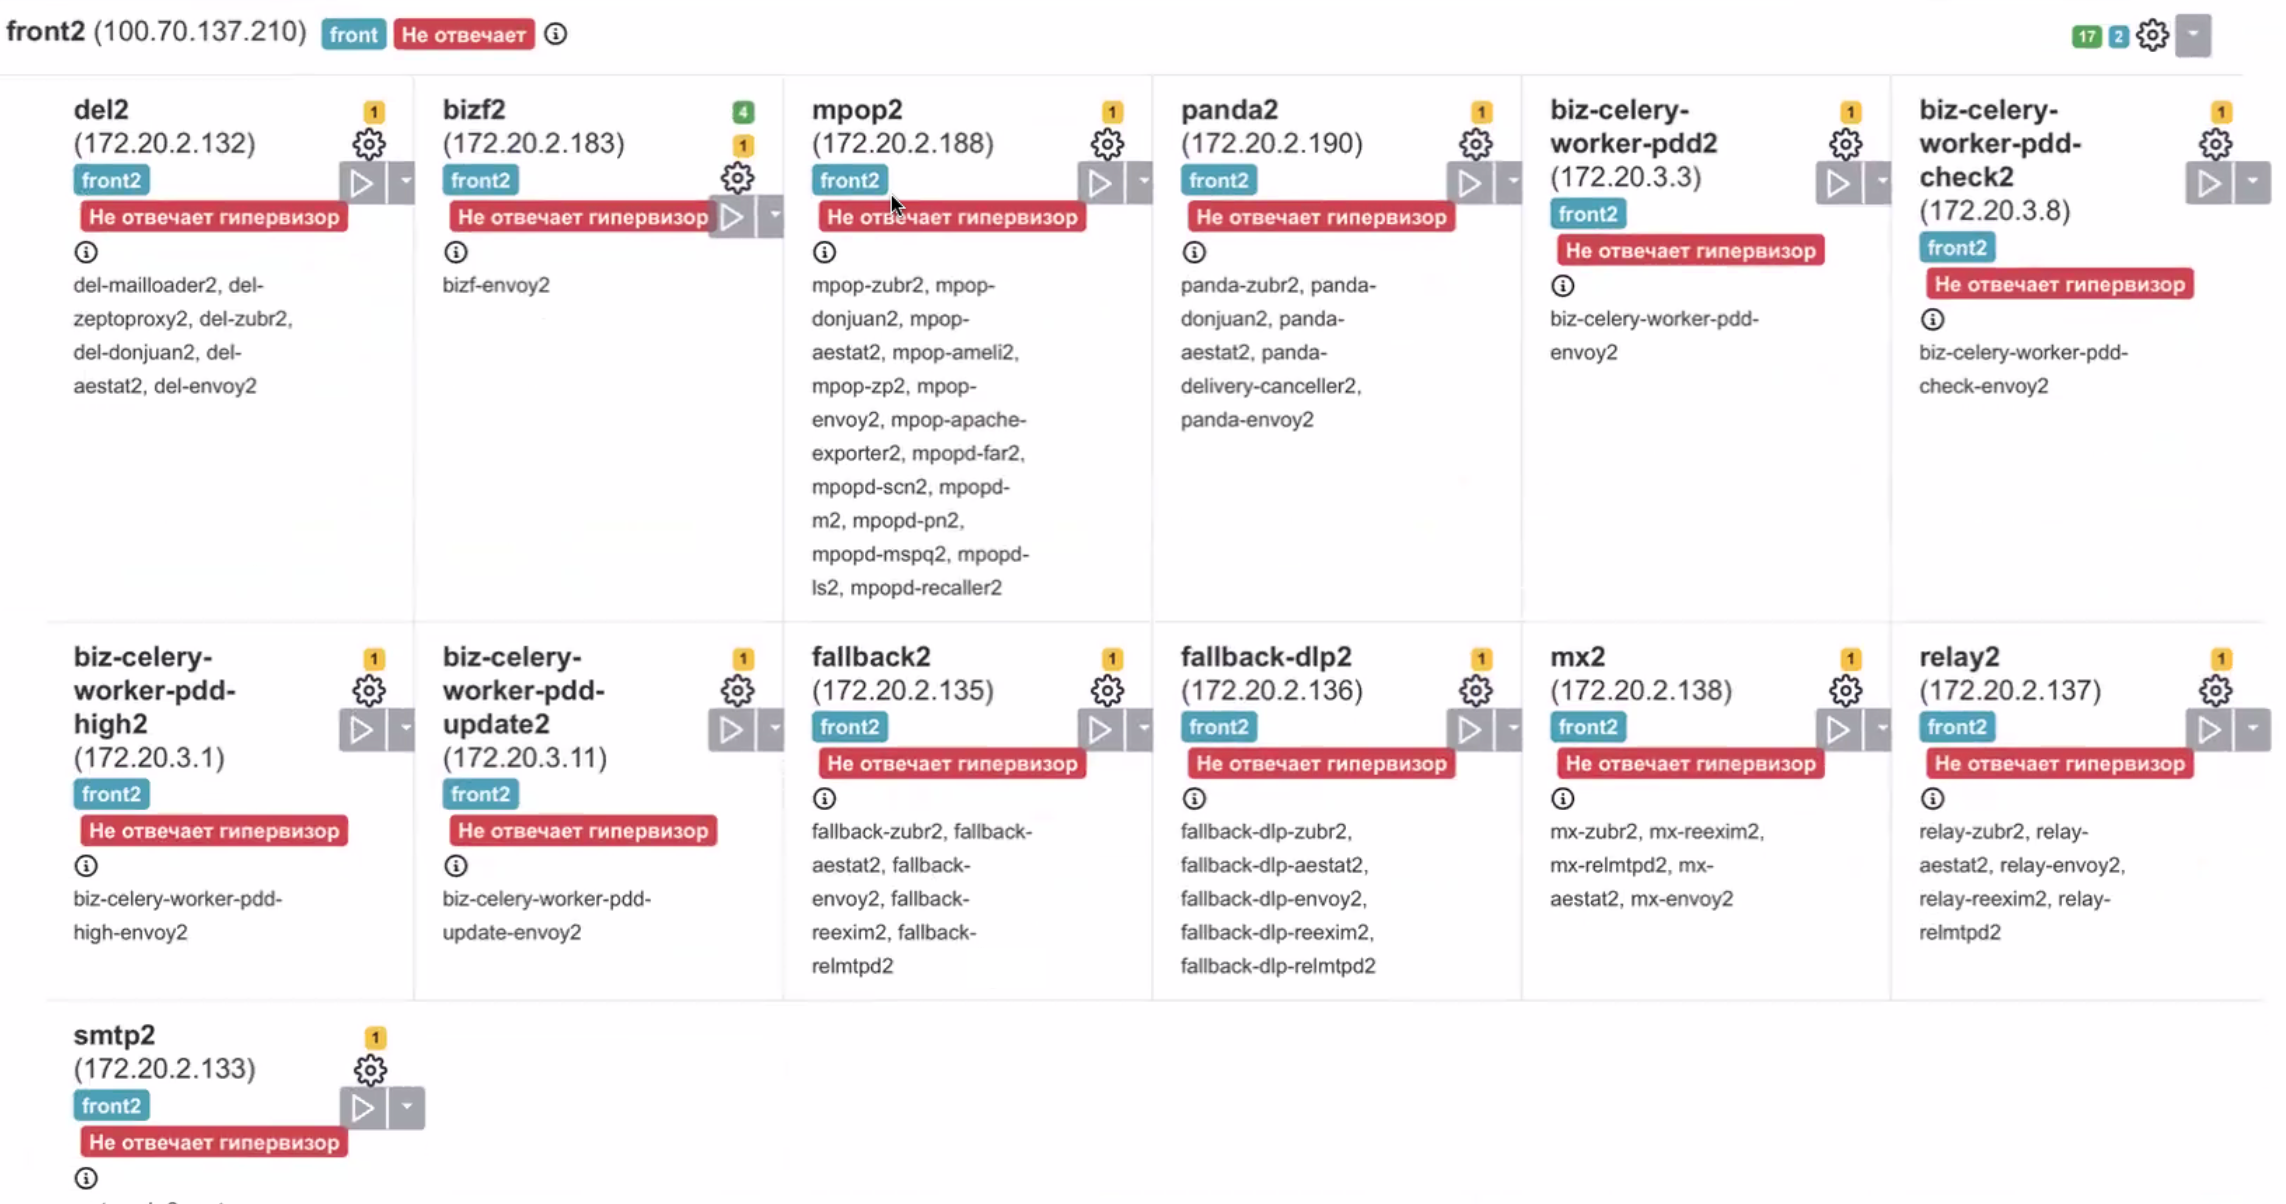
Возможны две причины ошибки: недоступность гипервизора или ошибка конкретного контейнера.
Недоступность гипервизора
-
Включите группировку объектов по серверу, чтобы увидеть, на каком гипервизоре возникла ошибка.
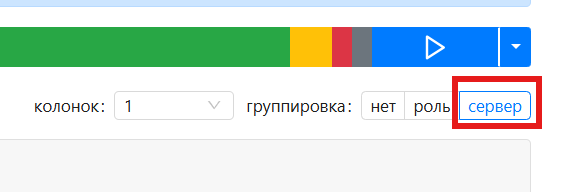
-
Проверьте состояние этого гипервизора: доступен ли он по сети, работают ли на нем сервисы, создан ли пользователь deployer. Устраните обнаруженные несоответствия.
Ошибка на контейнере
-
Посмотрите логи контейнера с помощью команд раздела Логи и полезные команды.
-
Перезапустите контейнер вручную:
-
В строке контейнера с индикатором ошибки нажмите на шестеренку:

-
В открывшемся окне нажмите кнопку Запустить.
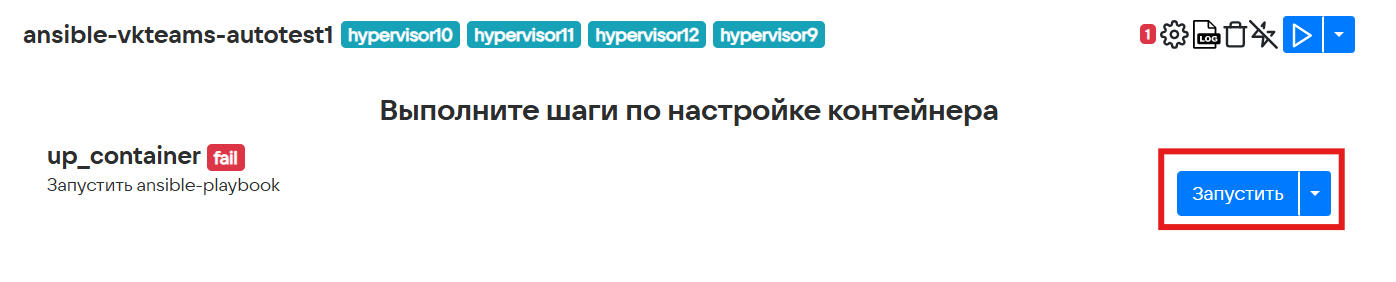
-
Дождитесь статуса
done.
-
-
На главной странице установщика запустите автоматическую установку, нажав на иконку
в общей строке состояния в верхней части экрана.
Когда установка Панели администратора будет завершена, соответствующий статус отобразится в строке состояния.
-
Нажмите на кнопку Далее в правом верхнем углу.
-
Введите имя почтового домена вашей корпоративной почты и нажмите на кнопку Добавить.
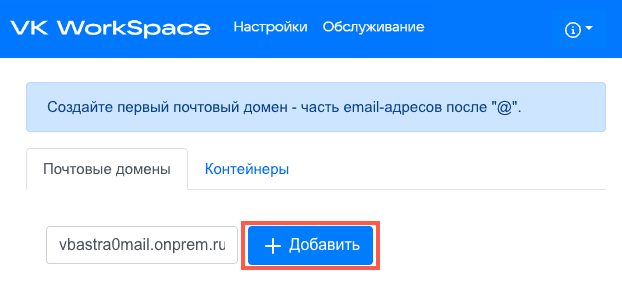
Домен считается подтвержденным после добавления в Панель администратора.
В адресную строку скопируйте адрес Панели администратора и введите данные:
- Имя пользователя — admin@admin.qdit.
- Пароль находится в файле — bizOwner.pass, для его просмотра введите в консоли команду:
cat <путь до директории с установщиком>/bizOwner.pass.
Если логин и пароль были введены правильно, вы попадете в Панель администратора.
При наличии Active Directory настройте интеграцию в Панели администратора (см. инструкцию).
Если у вас нет Active Directory:
- Обратитесь в службу технической поддержки для подключения функциональности создания и управления пользователями в Панели администратора.
- После подключения функциональности импортируйте пользователей при помощи CSV-файла (см. инструкцию).
Если у вас нет Active Directory, интеграция с Панелью администратора считается завершенной. Если настроена интеграция Мессенджера с Active Directory, удалите LDAP-подключение (см. ниже).
-
Чтобы удалить LDAP-подключение, на сервере Мессенджера выполните команды:
>kccli ldap delete --name <имя вашего LDAP сервера> //удаление по имени>kccli ldap delete --id <id вашего LDAP сервера> //удаление по IDИспользуйте удаление по ID в случае, если ранее было заведено несколько LDAP-серверов с неуникальными именами. Получить ID подключений можно, выполнив команду:
kccli ldap get -
Выполните перезагрузку виртуальной машины:
reboot
Интеграция с Панелью администратора считается завершенной.
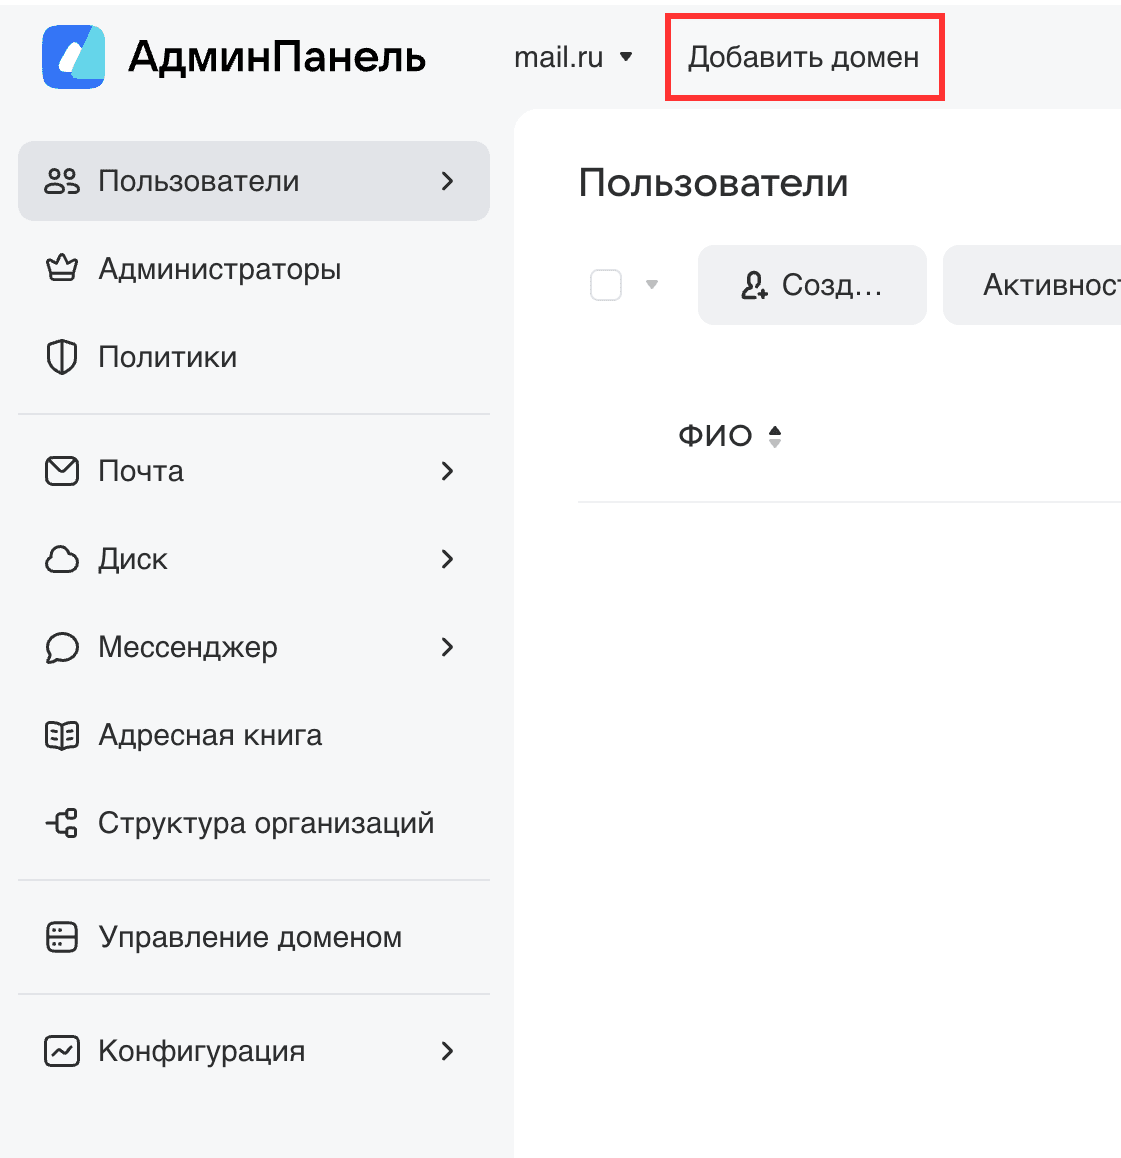
Если вы планируете использовать несколько доменов, добавьте их с помощью кнопки Добавить домен:
Все команды, перечисленные ниже, следует выполнять в консоли.
-
Перезапуск установщика:
sudo systemctl restart deployer -
Логи установщика:
sudo journalctl -fu deployer -
Список запущенных контейнеров:
docker ps -
Логи конкретного контейнера:
sudo journalctl -eu имя_контейнера -
Статус контейнера:
systemctl status имя_контейнера -
Посмотреть список «сломанных» контейнеров:
docker ps -a|grep Exit -
Посмотреть список всех незапустившихся контейнеров:
sudo systemctl | grep onpremise | grep -v running -
Удалить контейнер:
sudo docker rm имя_контейнера
Технический писатель: Белова Ирина