
В данной инструкции представлена информация по управлению параметрами синхронизации LDAP.
Документ предназначен для использования администраторами организации.
LDAP-подключения создаются либо в GUI Keycloak, либо в вэб-интерфейсе Установщика.
Для управления подключениями используется либо GUI Keycloak, либо утилита kccli.
Чтобы добавить LDAP-подключение:
-
Перейдите в веб-интерфейс установщика VK WorkSpace по адресу
http://<company_domain>:8888. -
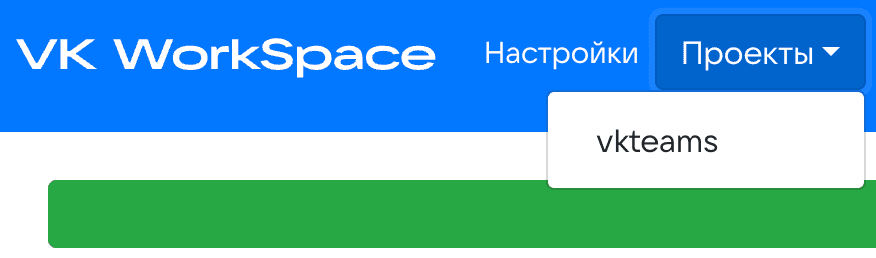
На главной странице нажмите Проекты и выберите vkteams.
-
Нажмите на блок настроек ldap.
-
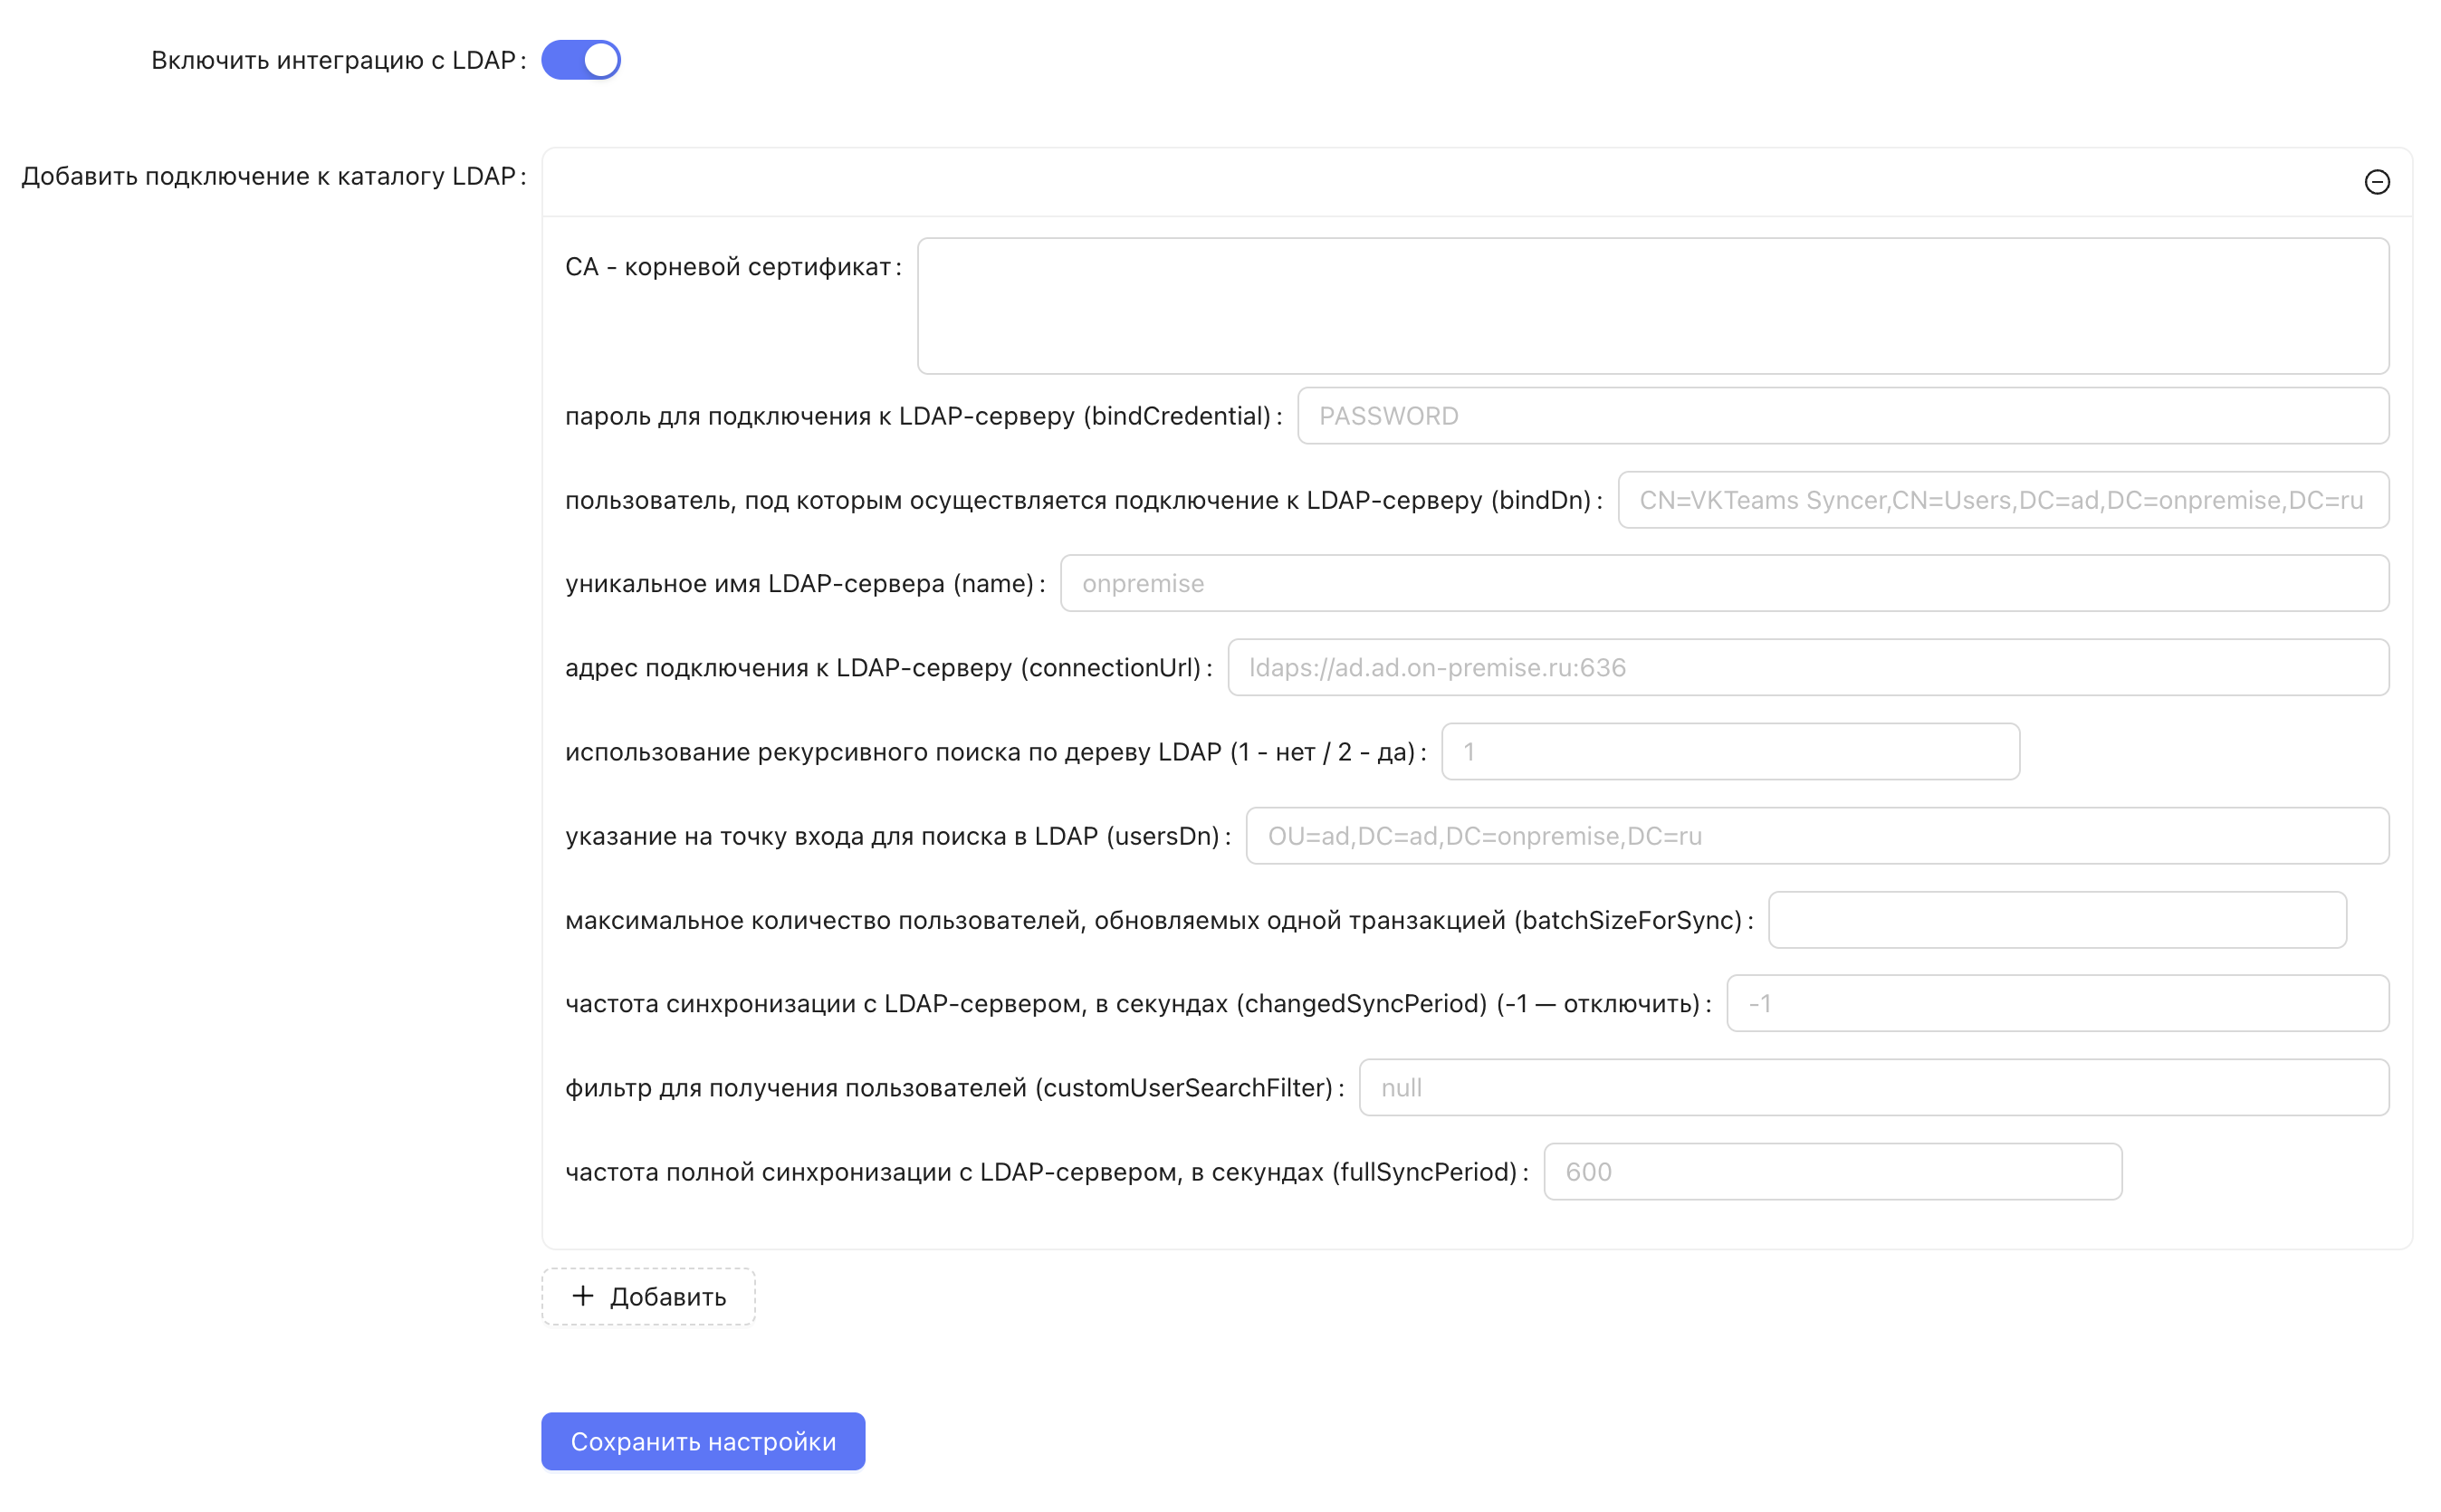
Установите переключатель Включить интеграцию с LDAP в активное положение.
-
В поле Добавить подключение к каталогу LDAP нажмите кнопку Добавить и заполните поля формы:
- CA-корневой сертификат (указывается в случае использования LDAPS).
- пароль для подключения к LDAP-серверу (bindCredential).
- пользователь, под которым осуществляется подключение к LDAP-серверу (bindDn).
- уникальное имя LDAP-сервера (name).
- адрес подключения к LDAP-серверу (connectionUrl)
- использование рекурсивного поиска по дереву LDAP (1 - нет / 2 - да)
- указание на точку входа для поиска в LDAP (usersDn)
- максимальное количество пользователей, обновляемых одной транзакцией (batchSizeForSync)
- частота синхронизации с LDAP-сервером, в секундах (changedSyncPeriod) (-1 — отключить)
- фильтр для получения пользователей (customUserSearchFilter)
- частота полной синхронизации с LDAP-сервером, в секундах (fullSyncPeriod)
-
Нажмите Сохранить настройки.
-
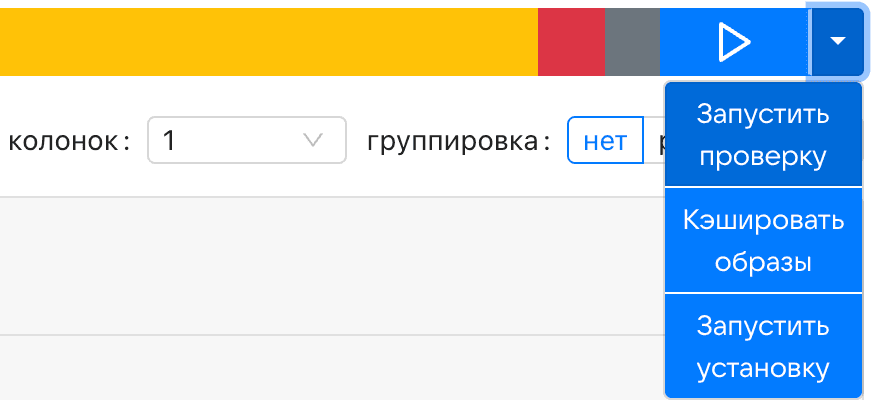
На главной странице в строке состояния установки нажмите на кнопку меню и выберите Запустить проверку.
После завершения проверки запустите автоустановку.
Или на главной странице в веб-интерфейсе Установщика нажмите на VK Teams для просмотра списка ролей. В списке ролей найдите роли keycloak keycloak-ldap-init, перейдите в настройки ролей нажав
 и запустите шаг up_container для применения изменений.
Добавление нового LDAP-подключения через gui keycloak приведено в документе Инструкция по настройке Single Sign-On аутентификации.
Для удаления используйте:
>kccli ldap delete --name <имя вашего LDAP сервера> //удаление по имени>kccli ldap delete --id <id вашего LDAP сервера> //удаление по ID
Используйте удаление по ID в случае, если ранее было заведено несколько LDAP-серверов с неуникальными именами. Получить ID подключений можно, выполнив команду:
kccli ldap get
Для вывода полного списка LDAP-серверов выполните:
kccli ldap get
Синхронизация всех серверов:
kccli ldap sync
Синхронизация одного сервера:
kccli ldap sync --name <имя подключения>
kccli server info
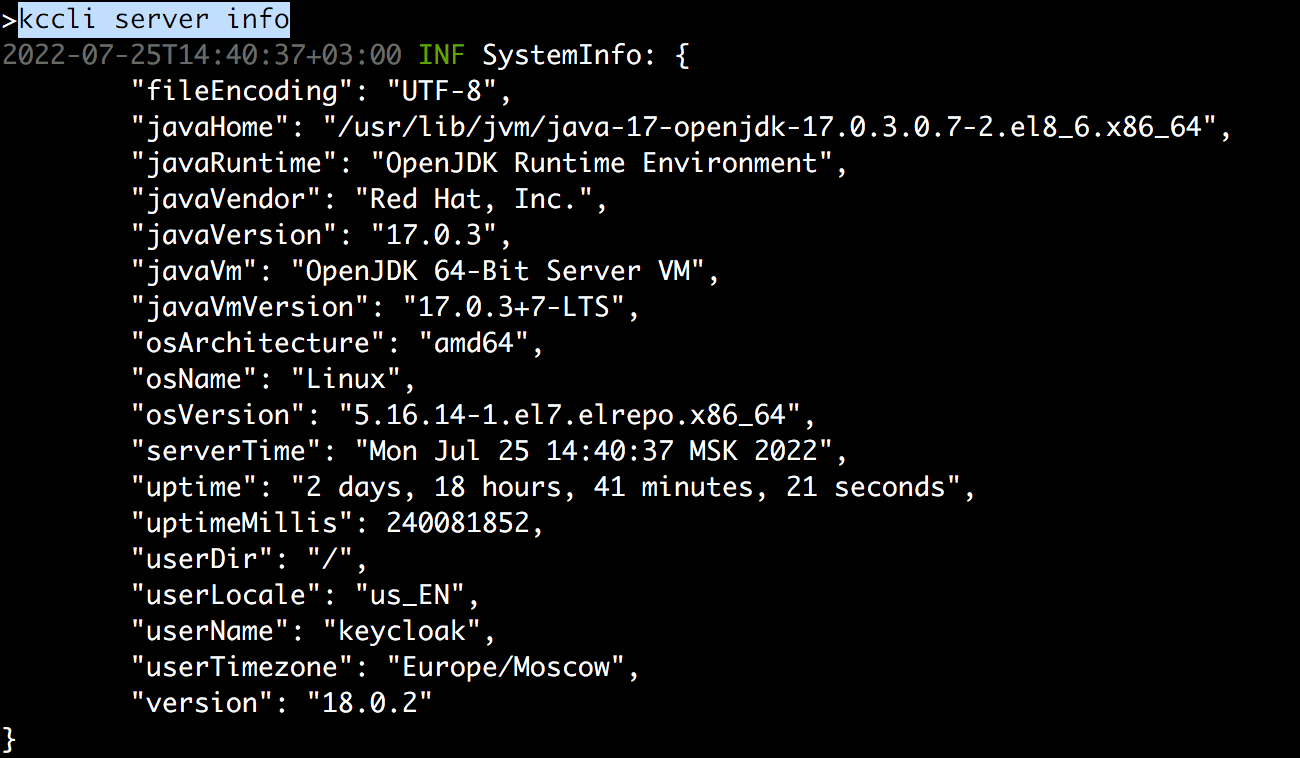
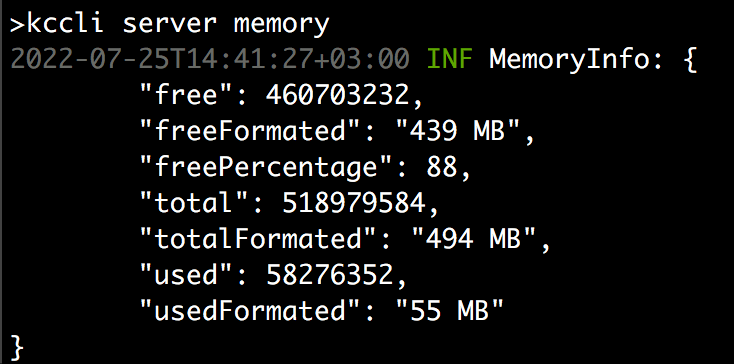
kccli server memory
Текущее поведение актуально для версий Keycloak 20.0.2 и выше. Keycloak корректно обрабатывает недоступность и ошибки при обращении к AD/LDAP, при сбоях синхронизации не выполняет некорректных изменений статуса пользователей и фиксирует ошибку в журналах, продолжая попытки синхронизации согласно настройкам.
Блокировка учётной записи (УЗ) выполняется только при явном ответе каталога (AD/LDAP) о том, что УЗ должна быть заблокирована.
При недоступности каталога:
- статус УЗ не изменяется;
- факт недоступности фиксируется в логах;
- выполняются повторные попытки опроса с задержкой;
- при длительных сбоях должны срабатывать алерты/уведомления.
Если пользователь удалён в AD, то он последовательно удаляется:
- Из Keycloak.
- Затем из Teams.
- Из чатов.
Технический писатель: Дерябин Дмитрий