
-
Сгенерируйте новый SSL-сертификат.
-
Перейдите в веб-интерфейс установщика по адресу http://<company_domain>:8888.
-
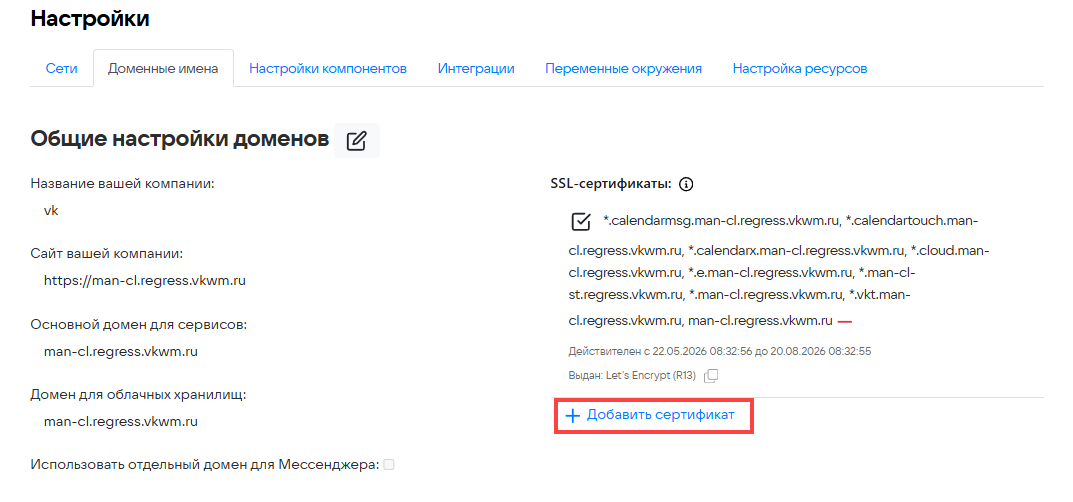
Перейдите на вкладку Настройки → Доменные имена.
-
Нажмите на кнопку Добавить сертификат:
-
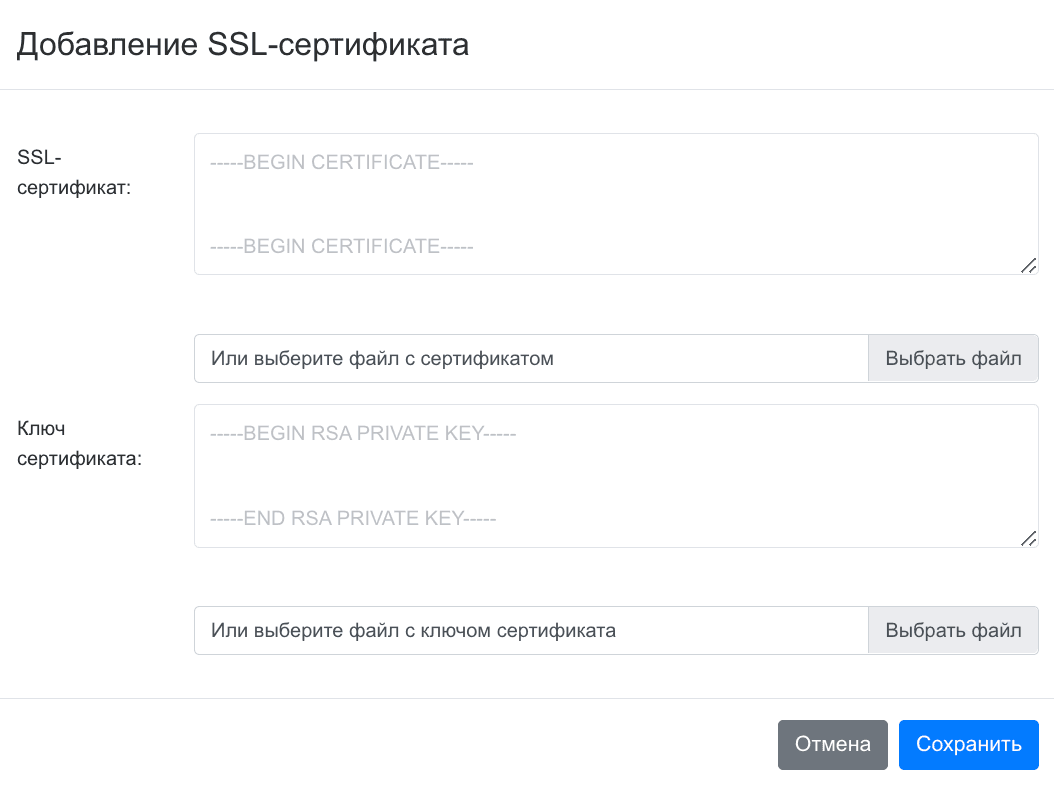
Введите сертификат и ключ в открывшемся окне. Сертификат и ключ необходимо указать полностью, включая:
-----BEGIN CERTIFICATE----- и -----END CERTIFICATE-----и
-----BEGIN PRIVATE KEY----- и -----END PRIVATE KEY-----.Или нажмите на кнопку Выбрать файл и укажите путь к файлу с сертификатом .crt, а затем к файлу с ключом .key.
-
Нажмите на кнопку Сохранить.
-
Перейдите на главную страницу веб-интерфейса установщика.
-
Запустите автоматическую установку.
-
Если сертификат не обновился, выполните шаг up_container для контейнеров pub*.
Чтобы проверить дату сертификата, выполните команду:
openssl x509 -enddate -noout -in /opt/mailOnPremise/dockerVolumes/pub1/nginx/certs/wildcard.e0.cert
По умолчанию все обращения пользователей поступают на адрес myteamsupport@USER-DOMAIN, через локальный SMTP-релей. Например, в случае домена example.com обращение поступит на адрес myteamsupport@example.com.
Выполните базовые настройки сервиса:
-
Перейдите в веб-интерфейс установщика VK WorkSpace по адресу
http://<company_domain>:8888. -
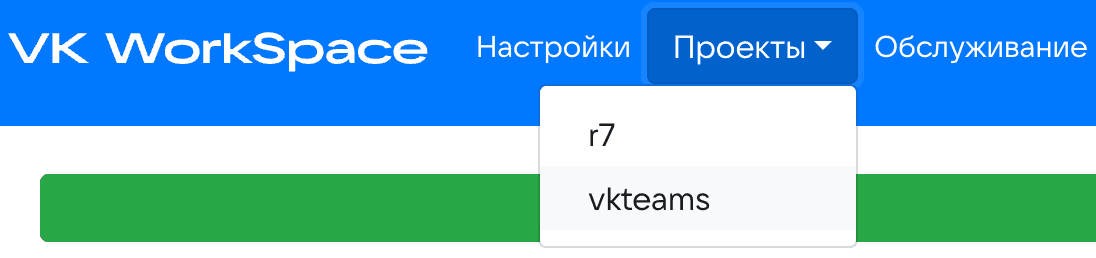
На главной странице нажмите Проекты и выберите vkteams.
-
В списке настроек нажмите на krtek и заполните параметры:
ПараметрОписаниеПримерыfromОбратный адрес для письма, формируемого системой в адрес технической поддержки• test@ — обратный адрес будет test@USER-DOMAIN;
• test@example.com — обратный адрес будет test@example.com, независимо от домена пользователя;
• example@gmail.comrcpt_toАдрес получателей. Получателей может быть несколько• [ 'test@' ] — получателем письма будет test@USER-DOMAIN
• [ 'test@', 'example@example.com' ] — получателями письма будут test@USER-DOMAIN и example@example.comsubjectТема отправляемого письма -
Нажмите Сохранить настройки.
-
На главной странице в строке состояния установки нажмите на кнопку меню и выберите Запустить проверку.
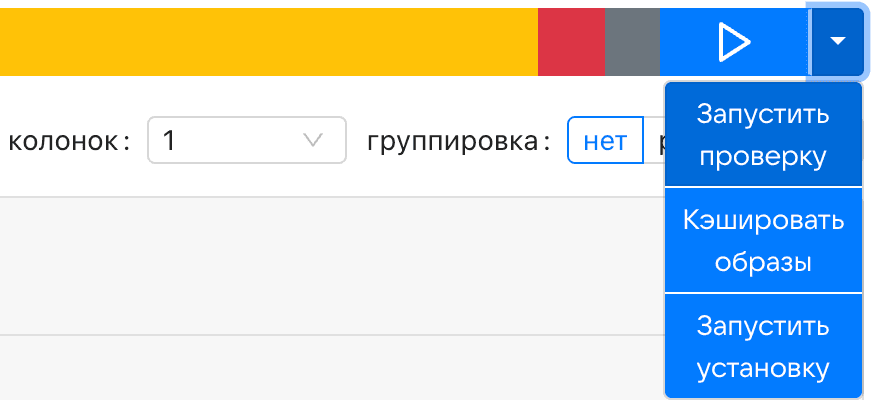
После завершения проверки запустите автоустановку.
Или на главной странице в веб-интерфейсе установщика нажмите на VK Teams для просмотра списка ролей. В списке ролей найдите роль apigwv2, перейдите в настройки, нажав
 , и запустите шаг up_container для применения изменений.
Используйте расширенные настройки, если хотите отправлять обращения пользователей через отдельный SMTP-сервер с использованием авторизации.
Параметр | Описание | Значение / настройка по умолчанию | Пример |
|---|---|---|---|
host | Адрес SMTP-сервера | localhost | smtp.gmail.com |
port | Порт SMTP-сервера | 25 | 587 |
username | Имя пользователя для авторизации на SMTP-сервере | без авторизации | |
password | Пароль для авторизации на SMTP-сервере | без авторизации | |
use_tls | Форсировать использование TLS для SMTP-сервера | выключено | true |
Для повышения безопасности системы есть возможность отключить доступ к файлам через кэш сервиса Nginx. Это увеличит нагрузку на сервисы Go-files и Krueger.
Если не отключать кэш, максимальное время хранения файла в кэше 20 минут. После чего файл будет удален из кэша, если к нему не было обращений.
Для отключения кеша файлов:
-
Перейдите в веб-интерфейс установщика VK WorkSpace по адресу
http://<company_domain>:8888. -
На главной странице нажмите Проекты и выберите vkteams.
-
В списке настроек нажмите на files.
-
Установите переключатель параметра Кеш файлов в неактивное положение.
-
Нажмите Сохранить настройки.
-
На главной странице в строке состояния установки нажмите на кнопку меню и выберите Запустить проверку. После завершения проверки запустите автоустановку.
Или на главной странице в веб-интерфейсе установщика нажмите на VK Teams для просмотра списка ролей. В списке ролей найдите роль apigwv2, перейдите в настройки и запустите для шаг up_container для применения изменений.
Если требуется добавить собственное правило в iptables, то сделать это можно стандартными средствами через команду iptables.
Например:
iptables -A INPUT -p tcp --dport 10050 -j ACCEPT
Сохранение правил необходимо выполнять с помощью скрипта:
/usr/local/bin/iptables-save-for-puppet.sh
Технический писатель: Дерябин Дмитрий